informacionnaia-bezopasnostСбросить фильтр ×

Перспективы профессии AI security specialist

C@cyberyozh_officialAI-инженер
2 мес

Мессенджер Max откроет API для сторонних клиентов

AI-редакция
2 источника · показать все· свернуть
собирается · 2обновлено 2 мес назад

Команда мессенджера Max запустила «Программу разработчиков», в рамках которой планирует открыть APIi для создания альтернативных клиентских приложений. Присоединиться смогут ИТ-компании из России и «дружественных» стран, имеющие опыт реализации крупных ИТ-проектов.

Участникам программы предоставят исходный код официального клиента, токен доступа к инфраструктуре Max, техническую документацию и готовые механизмы защиты от мошенничества — то есть значительную часть технической базы для создания собственного клиента мессенджера.

Полный разбор →

Безопасность данных при использовании ИИ в разработке

Х@habr_comмедиа / агрегатор
2 мес
Безопасность данных при использовании ИИ в разработке

Рост числа критических киберуязвимостей в июле

С@seeallochnayaAI-инженер
2 мес
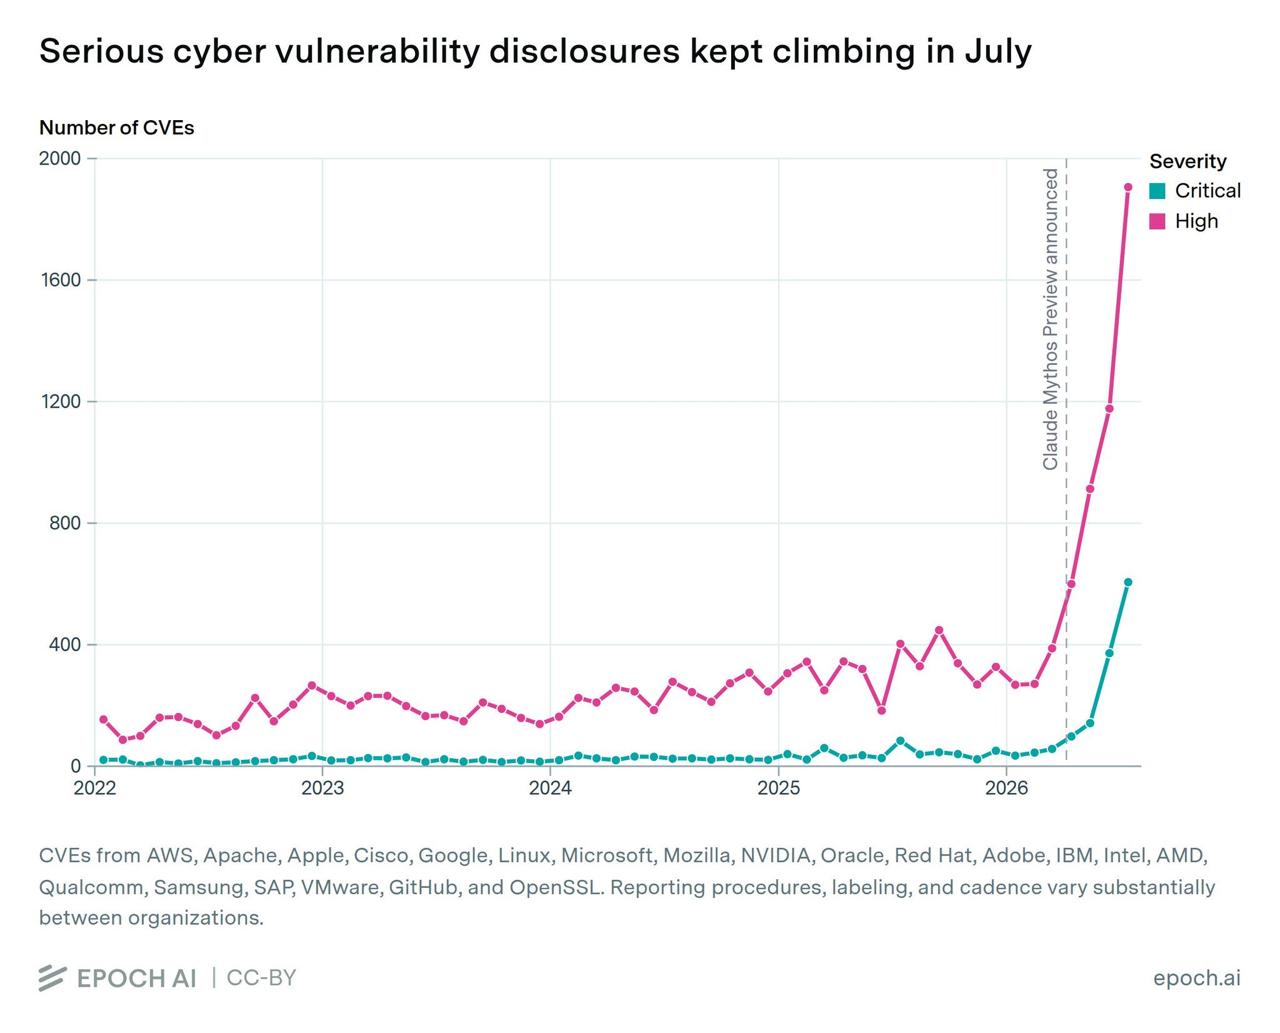
Число сообщений о серьезных киберуязвимостях продолжает расти. В июле 21 крупная технологическая организация опубликовала около 2500 CVE высокой и критической степени серьезности — примерно в 5 раз больше, чем ежемесячный рекорд до анонса Claude Mythos Preview. Источник
Рост числа критических киберуязвимостей в июле

Запуск 7-го сезона подкаста «Безопасно говоря» о SIEM и ИИ

Р@remediaгеймдев
2 мес

Рекордная активность DDoS-атак: итоги первого полугодия 2026 года

Х@habr_comмедиа / агрегатор
2 мес
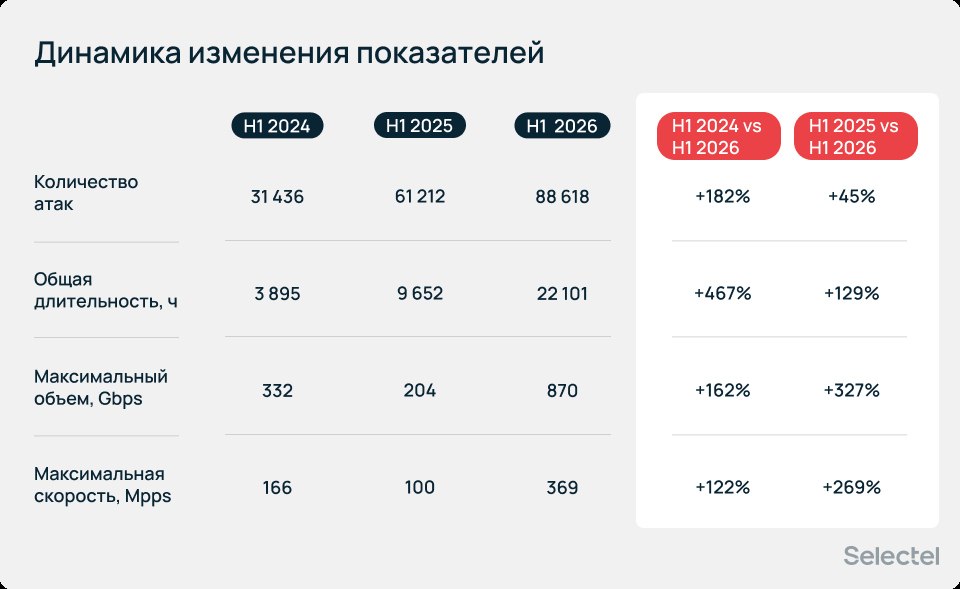
Рекордная активность DDoS-атак: итоги первого полугодия 2026 года

Топ-менеджера уволили за загрузку рабочих документов в DeepSeek — суд встал на сторону работодателя

Московский суд признал законным увольнение директора по продажам инженерной компании, которая пересылала служебные документы на личную почту и загружала их в китайский чат-бот DeepSeeki. Работодатель квалифицировал это как разглашение коммерческой тайны и увольнение по статье, а не по соглашению сторон.

Сотрудница пыталась через суд добиться формулировки «по соглашению сторон» и выплаты предусмотренного трудовым договором «золотого парашюта» в 5 млн рублей, но иск отклонили. Кейс стал первым громким прецедентом об увольнении за использование нейросетей на работе и вызвал споры: одни видят в нём урок про утечки данных через ИИ, другие — удобный повод расстаться с невыполнявшим план сотрудником.

5 млн рублейтребуемый «золотой парашют»
800 000₽месячная зарплата сотрудницы
400 тысяч рублейсумма, предложенная компанией

Полный разбор →

Рост утечек корпоративных данных через нейросети

C@cyberyozh_officialAI-инженер
3 мес

Anthropic выпустила публичную бету Claude Security для поиска уязвимостей в коде

AI-редакция
2 источника · показать все· свернуть
собирается · 2обновлено 3 мес назад

Anthropic открыла публичную бету инструмента Claude Securityi — он сканирует кодовую базу, находит уязвимости и готовит патч, который остаётся утвердить вручную. Инструмент анализирует код «как исследователь»: смотрит контекст, историю Git и потоки данных, а найденные проблемы сам же проверяет на ложные срабатывания.

Anthropic тестирует Claude Security на собственном коде и прямо в FAQ предупреждает, что модель может ошибаться, поэтому патчи требуют ручной проверки. По мнению обозревателя AI Product, для продакшн-сервисов такой плагин становится обязательным — аналогично Codex security plugini — иначе есть риск повторить историю с Hugging Facei, куда, по его словам, недавно «новый ChatGPT» обращался за результатами бенчмарков.

Полный разбор →

Исследование: предприниматели видят главную угрозу кибербезопасности в наивности сотрудников

3@ru3dnewsмедиа / агрегатор
3 мес

Влияние будущих открытых ИИ-моделей на кибербезопасность

e@cryptoEssayAI-инженер
3 мес
Пока что, по последним новостям, выглядит так, что мы получим модель уровня Mythos в открытом доступе в течении 3-6 месяцев. Что будет означать довольно серьезные перемены в плане кибербезопасности. Количество крипто хаков выросло примерно на 100% по сравнению с 6 месяцами назад. И я думаю это только продолжит расти, и далеко за пределами крипты. Для любого CSO / CIO это большой вызов и неспособность адаптироваться может привести к очень печальным последствиям, но сложность в том, что никто не знает как точно должен выглядеть этот процесс адаптации.

Что такое уязвимость Command Injection

П@pentesting_channelавтор про «it»
3 мес

На Apple подали в суд из-за уязвимости в Hide My Email

3@ru3dnewsмедиа / агрегатор
3 мес
На Apple подали в суд из-за уязвимости в функции Hide My Email, позволяющей раскрыть реальный адрес пользователя Пользователь сервисов Apple подал в суд на компанию из‑за уязвимости в функции Hide My Email («Скрыть мою электронную почту»). По его словам, из‑за бага можно вычислить настоящий адрес отправителя, хотя функция должна его прятать. В иске говорится, что Apple вводит людей в заблуждение, обещая анонимность и защиту приватности. По сути, пользователь считает, что сервис не делает того, что Apple публично заявляет. #apple #иск #информационнаябезопасность 📎Подробнее 🔖 3DNews в TG | MAX | VK

Мультиагентный фреймворк T3MP3ST для автоматизации пентеста

C@cyberyozh_officialAI-инженер
3 мес

Уязвимость в ViPNet Client: массовые атаки на инфраструктуру

З@zatelecomавтор про «it»
3 мес

Основные инструменты кибербезопасности для бизнеса

Ф@Founder_Startupмедиа / агрегатор
3 мес

Как ускорить пентест: инструменты для разведки в Kali Linux

C@cyberyozh_officialAI-инженер
3 мес

Багбаунти против даркнета: экономика уязвимостей

C@cyberyozh_officialAI-инженер
3 мес

Sysdig зафиксировала первую полностью автономную кибератаку ИИ-агента

AI-редакция
2 источника · показать все· свернуть
собирается · 2обновлено 3 мес назад

Исследователи компании Sysdig описали первый известный случай, когда программа-вымогатель провела полноценную кибератаку от начала до конца без участия человека — всеми этапами взлома управлял ИИ-агент. Вредонос получил название JADEPUFFERi: агент сам взломал сервер через уязвимость, собрал учётные данные, продвинулся по сети, зашифровал конфигурацию и часть базы данных организации, а затем потребовал выкуп.

Особенность случая в том, что ИИ-агент допустил классическую ошибку: он вывел ключ шифрования на экран всего один раз и не сохранил его. Это означает, что расшифровать данные было невозможно даже при оплате выкупа — жертва в любом случае теряла информацию.

1342зашифрованных параметров конфигурации
600+использованных эксплойтов
31 секундавремя самоисправления агента после сбоя

Полный разбор →

Атака TrojPix: кража данных через радиоизлучение кабелей монитора

Х@habr_comмедиа / агрегатор
3 мес

Что такое Threat Modeling и зачем он нужен

П@pentesting_channelавтор про «it»
3 мес

Прототип цифрового рубля взломан на кибербитве Standoff

К@d_codeмедиа / агрегатор
3 мес
😆 Прототип цифрового рубля взломали на соревнованиях На кибербитве Standoff впервые атаковали прототип цифрового рубля — будущей третьей формы нацвалюты. Об этом рассказали «Коду Дурова» в «Совкомбанк Технологиях». Итог: самую современную систему (которую пока ещё готовят к запуску) подвели не хитрые эксплойты, а стандартные пароли и отключённая проверка подписей. Детали: ↖️ https://kod.ru/standoff-cifrovoy-rubl

Pliny выпустил в опенсорс мультиагентную red-team систему T3MP3ST

Известный исследователь ИИ-джейлбрейкiов Pliny опубликовал в открытом доступе T3MP3STi)">i — мультиагентную систему для автоматического поиска уязвимостей. Пользователю достаточно указать цель: агент сам проводит разведку, ищет дыры в системе и готовит итоговый отчет.

По словам автора, на тестовой выборке из 104 задач по поиску уязвимостей система решила 90% кейсов с первой попытки, что делает её потенциально мощным инструментом для автоматизации пентестинга — как в этичных, так и в неэтичных целях.

90%доля решённых с первой попытки кейсов
104задач в тестовой выборке

Полный разбор →

Ещё ↓