IT

Как ELF и DWARF помогают трассировать Ceph

Х@habr_comмедиа / агрегатор
4 дн
Как ELF и DWARF помогают трассировать Ceph

Quad9 прекратит обслуживание пользователей во Франции из-за решения суда

AI-редакция
2 источника · показать все· свернуть
собирается · 2обновлено 4 дн назад

Швейцарский некоммерческий фонд Quad9 с 24 ноября 2026 года прекратит обслуживать пользователей во Франции. Французский суд удовлетворил иск катарской beIN, требующей ограничить DNSi-доступ к доменам, через которые, по её утверждению, нелегально транслируют спортивные события; Quad9 отказался фильтровать запросы и обжалует решение.

Сервис уходит, поскольку не может избирательно исполнить требование, не распространив блокировку на пользователей других стран или не внедрив геолокацию. Решение затрагивает не только спор о спортивных правах: Quad9 используют французские государственные, транспортные, медийные, исследовательские и медицинские организации.

24 ноября 2026 годауход Quad9 из Франции
1 тыс. евро в деньштраф после снижения судом
580 тыс.первоначальный дневной штраф

Полный разбор →

Claude обнаружил почти 500 проблем безопасности в open-source-проектах

3@ru3dnewsмедиа / агрегатор
4 дн
Claude обнаружил почти 500 проблем безопасности в open-source-проектах

Власти обсуждают досрочное завершение IT-ипотеки в 2026 году

Правительство обсуждает досрочное завершение программы льготной ипотеки для IT-специалистов уже в 2026 году. По данным РБК, причина — «определение приоритетов бюджетных расходов» и нехватка средств в бюджете.

Окончательное решение пока не принято. Если программу закроют досрочно, это изменит условия поддержки IT-специалистов: в 2024 году её продлили до 2030 года.

2026год возможного закрытия
2030прежний срок окончания
2024год продления программы

Полный разбор →

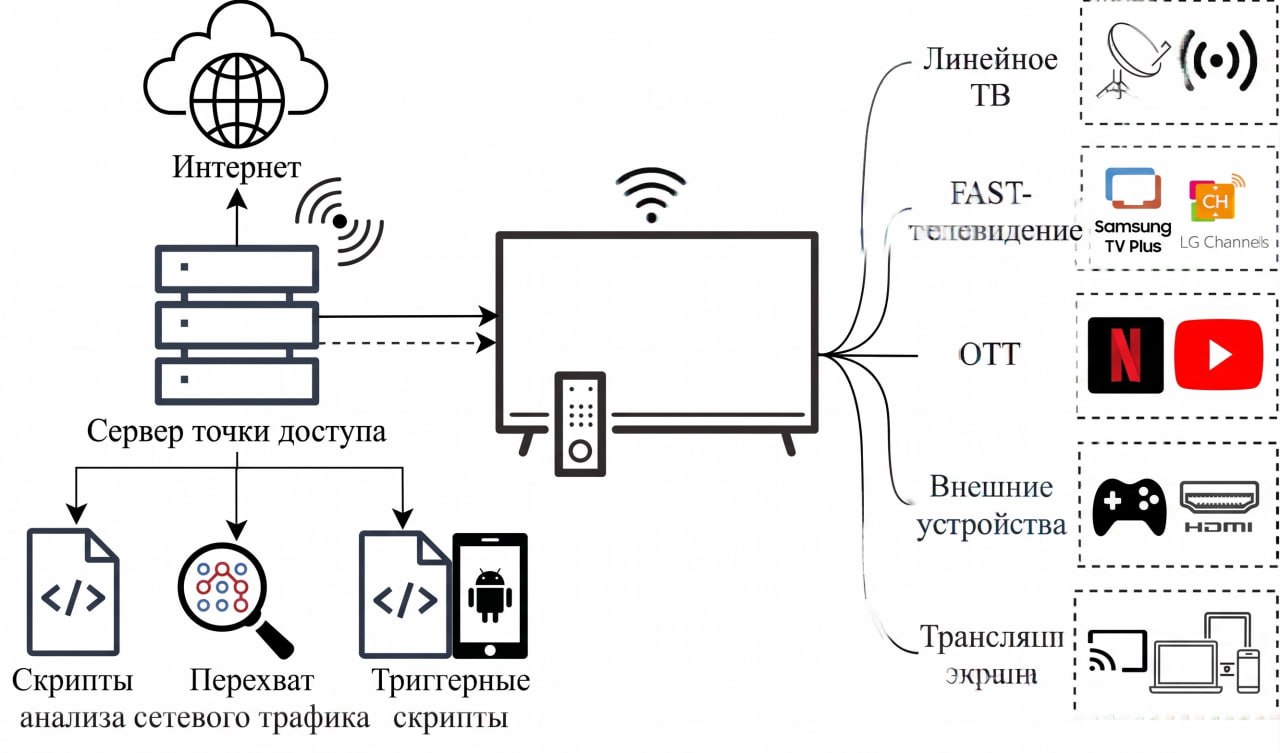
Как ACR в телевизорах Samsung собирает данные о просмотре

C@cyberyozh_officialAI-инженер
4 дн
Как ACR в телевизорах Samsung собирает данные о просмотре

Тысячи российских госсайтов перестали попадать в мировые веб-архивы

З@zatelecomавтор про «it»
4 дн

Маск пообещал раздать детям в США акции SpaceX в 2027 году

Илон Маск заявил, что в 2027 году передаст по одной акции SpaceX каждому ребёнку в США. Речь примерно о 72 млн несовершеннолетних; по нынешней цене бумаг раздача оценивается примерно в $10,5 млрд.

Механизм передачи акций и критерии отбора получателей пока не раскрыты. Маск назвал инициативу «первым из многих подарков»; ранее, в июле 2025 года, Дональд Трамп говорил, что Маск мог бы пожертвовать акции для детских сберегательных счетов.

2027год обещанной раздачи
72 млндетей до 18 лет
$10,5 млрдоценка раздачи по текущей цене

Полный разбор →

Airbnb запретит требовать от гостей уборку при выезде

С 20 ноября хозяевам жилья на Airbnb нельзя будет обязывать гостей перед выездом мыть посуду, снимать постельное бельё, запускать стирку или выносить мусор. Также запрещено штрафовать за отказ от таких задач или удерживать из-за них депозит.

Хосты не смогут запрещать пользоваться указанными в объявлении удобствами — например, отоплением и кондиционером. За нарушение новых правил Airbnb может понизить объявление в поисковой выдачеi.

20 ноябрявступают в силу правила
2022год громкого обсуждения
5–10отзывов у гостя

Полный разбор →

Критические уязвимости Linux раскрыли до выхода патчей

3@ru3dnewsмедиа / агрегатор
4 дн
Критические уязвимости Linux раскрыли до выхода патчей

Пентагон разрешил испытать «тепловой луч» для охраны границ

Х@htech_plusисследователь
4 дн
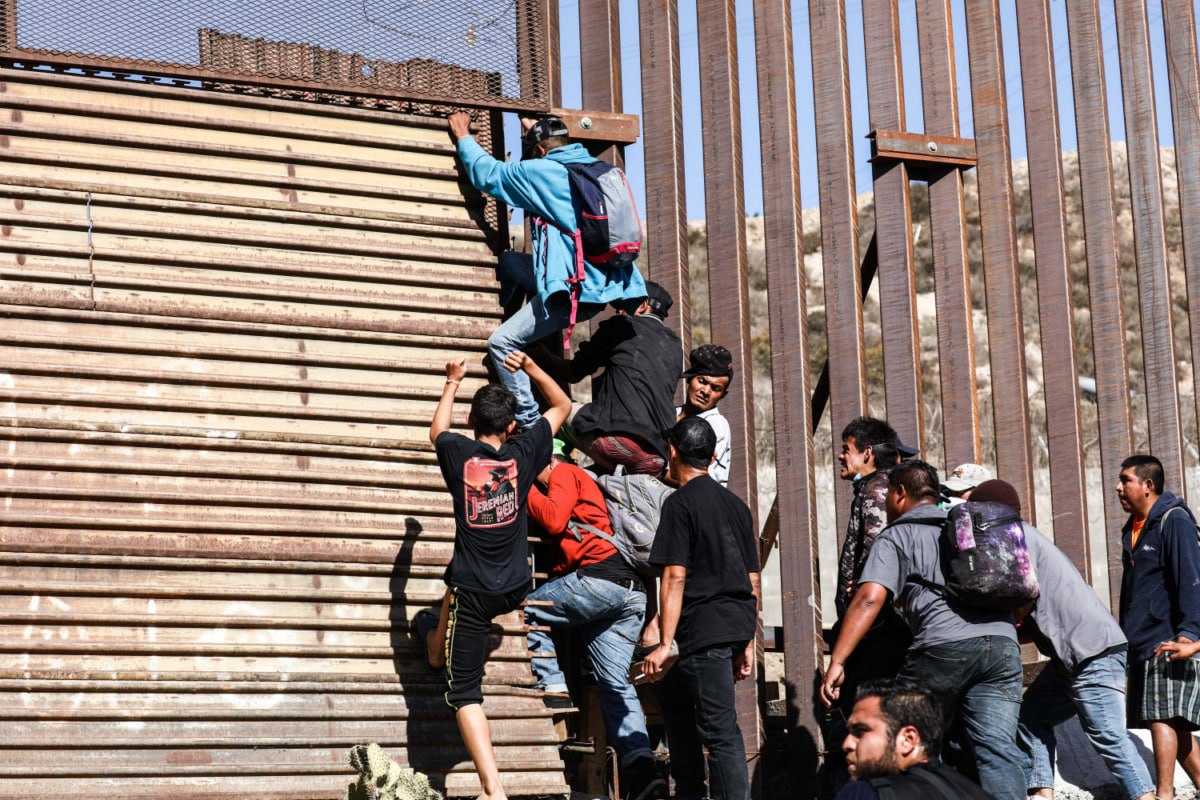
Пентагон разрешил испытать «тепловой луч» для охраны границ

Идея платного ИИ-агента для автоматического пентеста сайтов

E@elkornacioAI-инженер
4 дн

Пожар в ЦОДе ФНС в Городце и риски для инфраструктуры

З@zatelecomавтор про «it»
4 дн
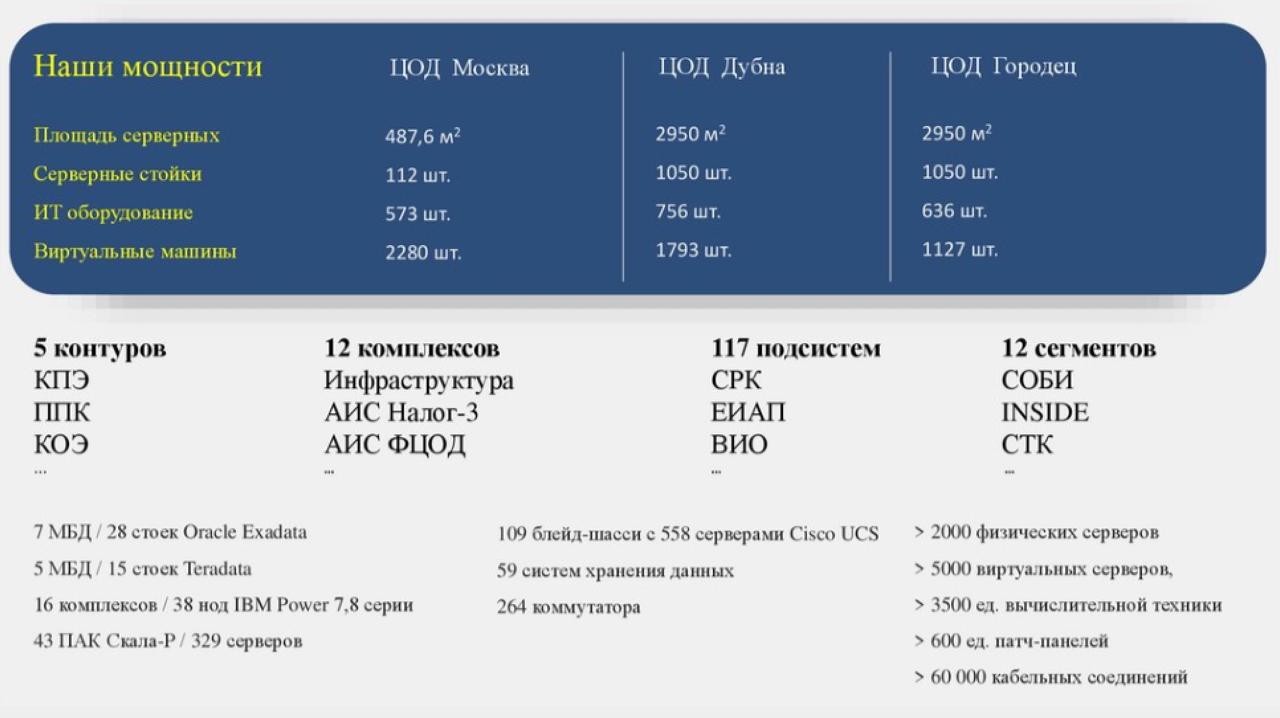
Пожар в ЦОДе ФНС в Городце и риски для инфраструктуры

27 инцидентов кибербезопасности за двое суток октября

З@zatelecomавтор про «it»
4 дн

Рост числа раскрытий уязвимостей усиливает угрозу атак

Заместитель директора по информационной безопасности Anthropic Джейсон Клинтон предупреждает о «цунами уязвимостей», которое, по его оценке, может продлиться около полутора лет. Данные за 2026 год показывают резкий рост публикаций уязвимостей и сообщений о них, хотя эксплуатация растёт медленнее.

На фоне этого зафиксированы атаки на компании, пользователей Tor и организации Южной Кореи. При этом рост раскрытий не означает, что все найденные уязвимости уже используются преступниками: многие описанные атаки начались задолго до публикации новостей.

14 933CVE в сентябре 2026 года
141эксплуатируемых уязвимостей в 2026 году
333скомпрометированных узла Tor

Полный разбор →

Railway сообщил о компрометации переменных окружения клиентов

Railway обнаружил вторжение в системы хранения переменных окружения: посторонний получил доступ к зашифрованным данным и, по предварительным оценкам, расшифровал часть из них. Среди возможных утечек — API-ключи, пароли к базам данных и доступы к облачным аккаунтам; пользователи уже сообщают об утекших токенах.

Компания приостановила деплоиi и рекомендует всем клиентам заменить секреты, хотя считает, что затронута лишь часть пользователей. Работающие сервисы продолжают функционировать, но новые версии пока нельзя выкатить.

21 октябрядата обнаружения вторжения
07:24 UTCначало паузы деплоев
10 часовдо восстановления сервиса

Полный разбор →

Почему alert(1) не означает взлом сайта

К@pentesting_channelавтор про «it»
4 дн

Модели OpenAI появятся в Google Cloud и продуктах Google

Google Cloud начала предоставлять корпоративным клиентам три модели OpenAI в закрытом тестеi и по заявке. Их можно оплачивать через общий счёт Google Cloud; открытый доступ ожидается в ближайшие недели.

Партнёрство также предполагает поддержку Codexi и появление моделей OpenAI в Antigravity и Gemini Agent. Клиенты Google смогут выбирать между моделями разных компаний, не ограничиваясь предложениями, уже доступными в облаке.

тримодели в тесте
с сентябряработают в облаках конкурентов
ближайшие неделиожидаемый общий доступ

Полный разбор →

Как незаменимые сотрудники повышают уязвимость бизнеса

К@fomichevkirillкарьера / HR
4 дн
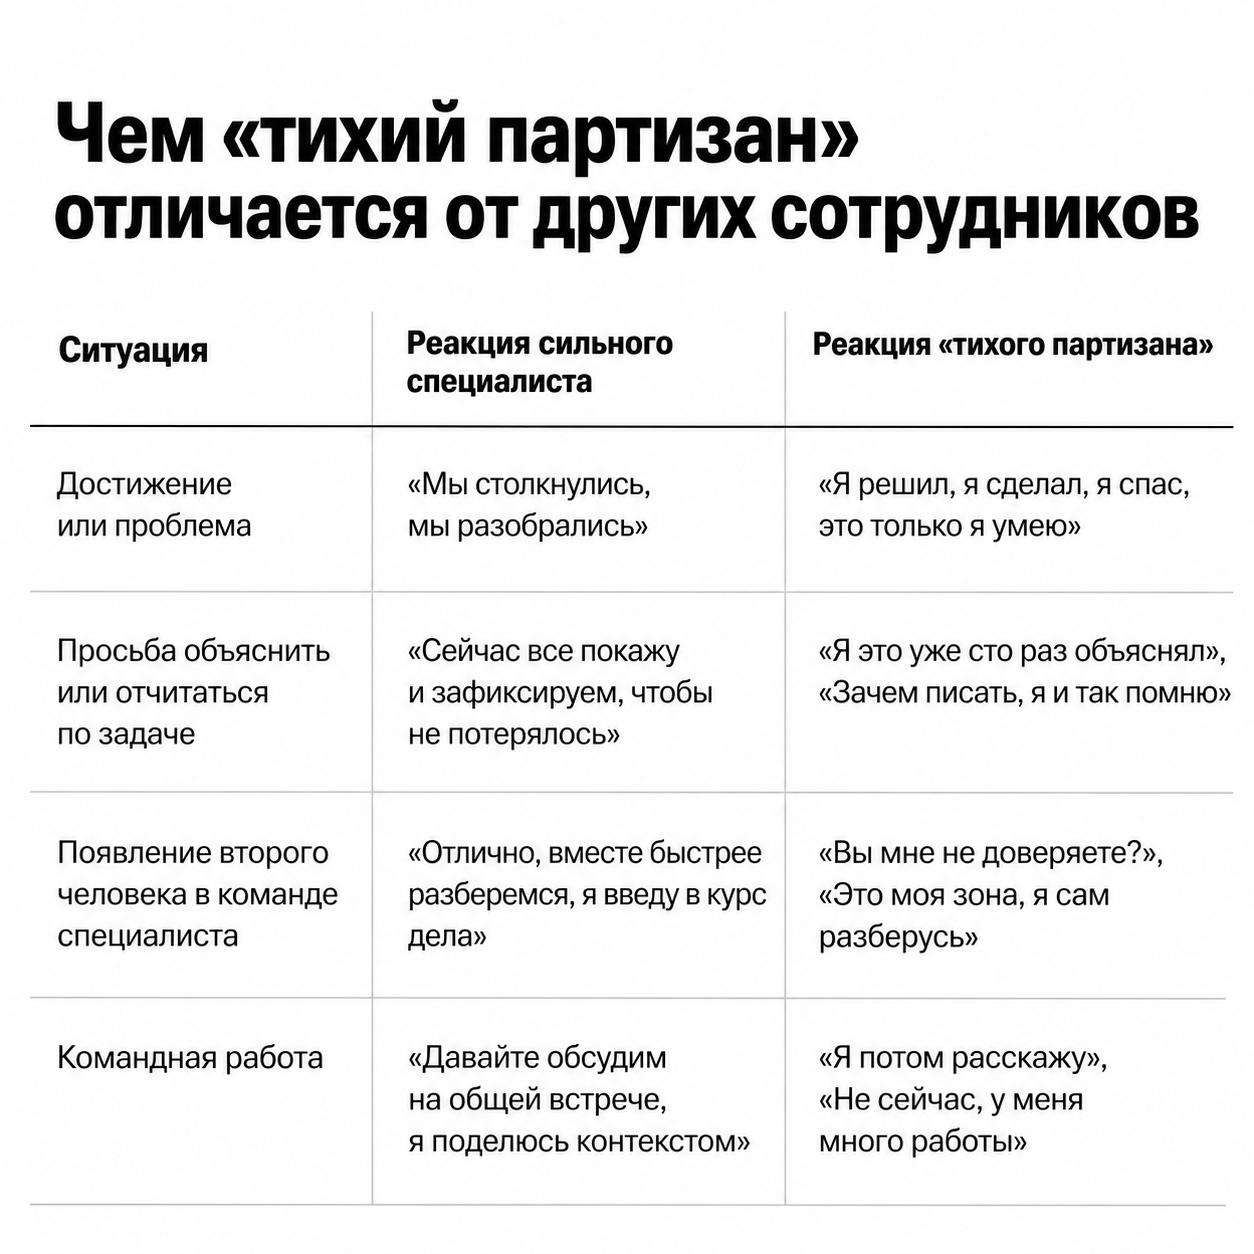
Как незаменимые сотрудники повышают уязвимость бизнеса

pwn.watch отслеживает крупные взломы и критические уязвимости

C@campcodeAI-инженер
5 дн
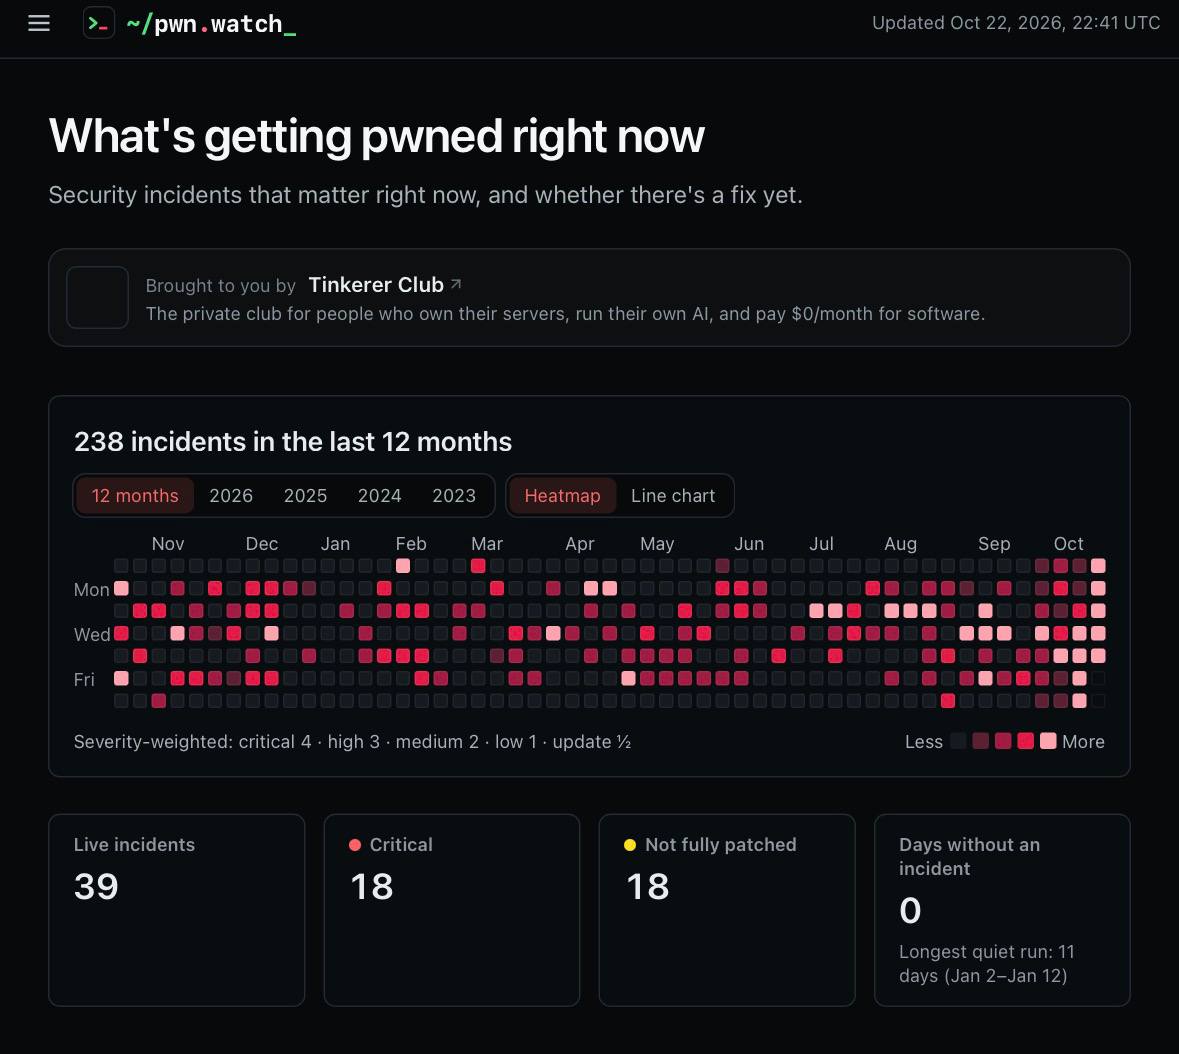
Какие времена, такие и сайты: принес классный мониторинг крупных взломов и критических уязвимостей в реальном времени — pwn.watch. На одной странице собирают все свежие инциденты, пишут их критичность, затронутые продукты и информацию об исправлениях. Есть поиск по CVE, история взломов, графики активности и RSS. Сейчас, кстати, отслеживаются 39 активных инцидентов, из которых 18… критические. Ощущаем весь масштаб черного октября 💀
pwn.watch отслеживает крупные взломы и критические уязвимости

Samsung и Vizio передают данные ACR даже после отключения слежки

P@prohitecавтор про «tech»
5 дн

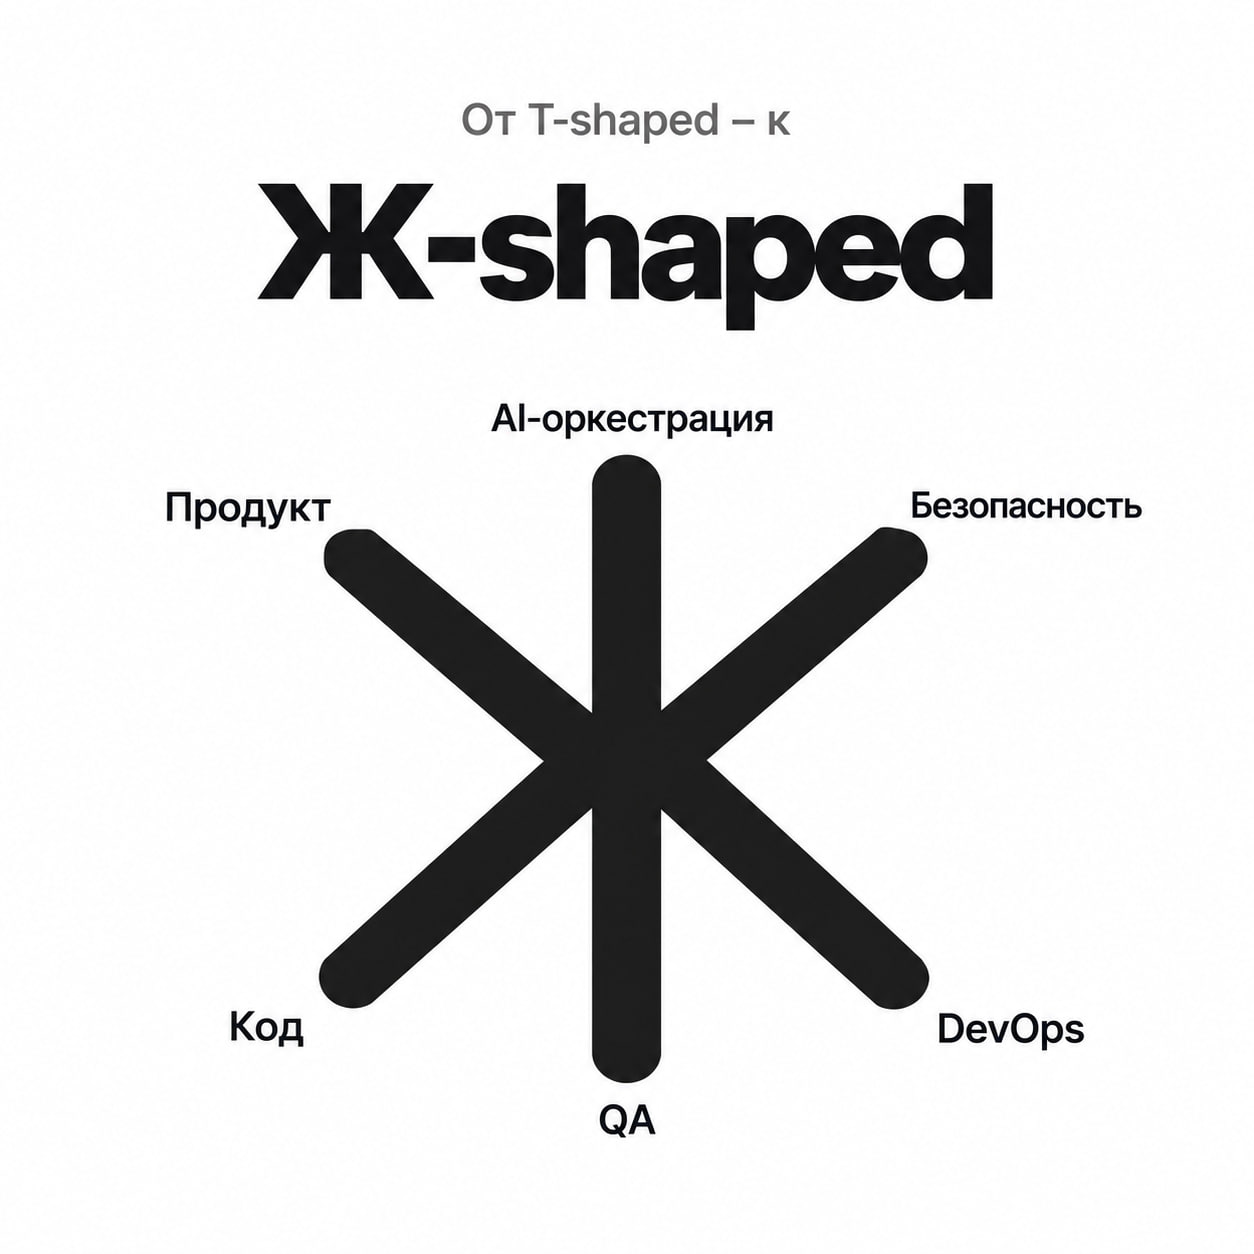
Время Ж-shaped специалистов

П@panfilovonlineавтор про «it»
5 дн
Пришло время Ж-shaped специалистов! Навеяно последними обнаруженными уязвимостями, которые всем приходится закрывать во всём навайбкоженном.
Время Ж-shaped специалистов

Атака на VMmanager 6 затронула российских хостеров

Хакеры использовали уязвимость VMmanager 6i от ISPsystem для проникновения в панели управления российских хостинг-провайдеров и сбора данных с виртуальных серверов. По данным источников, заражение началось 11 октября, а основная фаза сбора данных пришлась на ночь 17 октября; пострадать могли клиенты нескольких провайдеров, включая FirstVDS.

Под угрозой оказались учётные данные и секреты, хранившиеся на серверах. ISPsystem и «Группа Астра» подтвердили проблему и сообщили об исправлениях; «Группа Астра» также проводит проверку инцидента.

11–16 октябряпериод заражения панелей
17 октябряосновная фаза атаки
около десяти часовокно доступа по ЗаТелеком

Полный разбор →

В GitLab обнаружили критическую уязвимость CVE-2026-110264

Уязвимость CVE-2026-110264i в GitLab получила максимальную оценку опасности — 10 из 10. При определённых условиях злоумышленник мог удалённо выполнить произвольный кодi и захватить сервер без входа в аккаунт.

Проблема затрагивает версии GitLab начиная с 7.0. GitLab выпустил экстренные патчи; пользователям собственной установки нужно срочно обновиться. В GitLab.com уязвимость уже закрыли.

10 из 10оценка опасности
7.0первая затронутая версия
19.5.1версия патч-релиза

Полный разбор →

Ещё ↓