безопасностьСбросить фильтр ×

Revolut компенсирует расходы на замену документов пострадавшим клиентам

v@vcnewsмедиа / агрегатор
2 нед
Revolut компенсирует расходы на замену документов, удостоверяющих личность, тем клиентам, чьи данные компания передала хакерам. Выплачивать выкуп злоумышленникам она не будет vc.ru/money/3181695
Revolut компенсирует расходы на замену документов пострадавшим клиентам

ИИ-ассистент Muse от Meta собирает досье на пользователей и их окружение

P@prohitecавтор про «tech»
2 нед
ИИ-ассистент Muse от Meta собирает досье на пользователей и их окружение

История Red Queen Bio: борьба с биоугрозами с помощью AI

T@Theedinorogblogавтор про «startups»
2 нед
История Red Queen Bio: борьба с биоугрозами с помощью AI

Уязвимости в AI-агенте Muse от Meta

М@maxvotekAI-инженер
2 нед
Уязвимости в AI-агенте Muse от Meta

Claude добавил русский и китайский языки интерфейса, несмотря на блокировки пользователей из России и Китая

Anthropici добавила в Claudei локализацию интерфейса на русский и упрощённый китайский языки. Обновление раскатывается постепенно, о нём стало известно из постов в X.

Парадокс в том, что это происходит на фоне жёстких блокировок аккаунтов пользователей из России — то есть компания добавляет язык для аудитории, доступ которой к сервису одновременно ограничивается. При этом региональные ограниченияi на Россию и Китай Anthropic не снимает.

Полный разбор →

Джеффри Хинтон предложил создать регулятор ИИ по модели FDA

v@vcnewsмедиа / агрегатор
3 нед
«Крёстный отец» ИИ Джеффри Хинтон предложил создать для отрасли регулятор по образцу американского FDA. По его замыслу, разработчики должны будут доказывать ведомству безопасность своих моделей, прежде чем выпускать их на рынок. Он также предположил, что в течение «одного-двух лет» ситуация с безопасностью ИИ может ухудшиться vc.ru/opinions/3180873
Джеффри Хинтон предложил создать регулятор ИИ по модели FDA

Утечка данных в бельгийской сети Belnet через уязвимость Fortinet

C@cyberyozh_officialAI-инженер
3 нед
👀 У бельгийской госсети Belnet всё лето был самый внимательный читатель в мире.
Он не пропустил ни одного входящего письма.
С 22 июля по 24 сентября неизвестные получали копии всей почты, приходящей на адреса Belnet, вместе с вложениями и ссылками на скачивание больших файлов. Сеть обслуживает университеты, больницы и федеральные ведомства Бельгии. Попали внутрь через уязвимость нулевого дня в Fortinet. Belnet признала взлом и теперь выясняет, кто пострадал. Выяснять будут дольше, чем чинили. Чинили до 08:10 следующего утра. 🦔 CyberYozh
Утечка данных в бельгийской сети Belnet через уязвимость Fortinet

Безопасность SSL-сертификатов и изменения в 2027 году

К@d_codeмедиа / агрегатор
3 нед
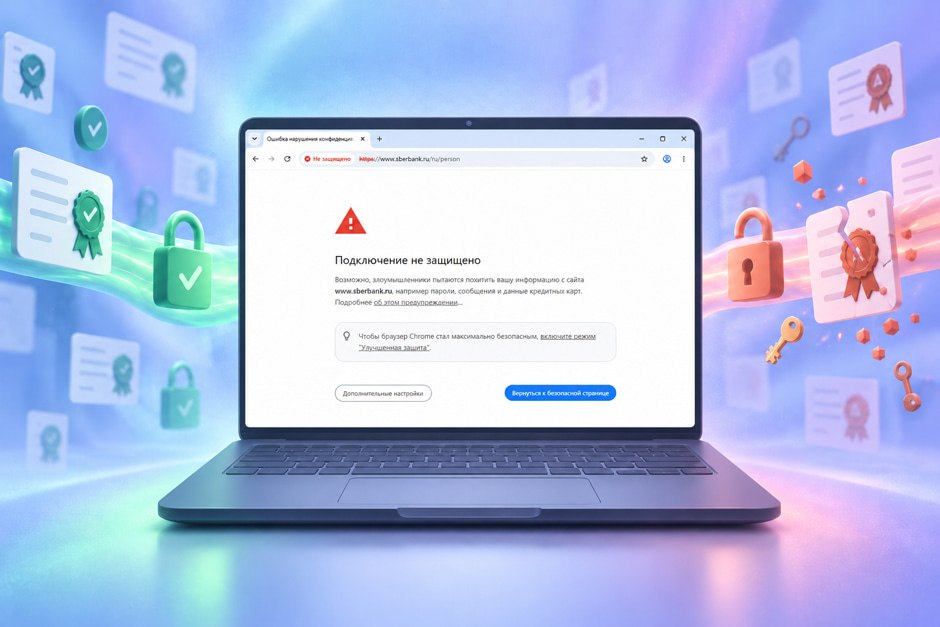
🛡 «Ваше подключение не защищено»: закрыть вкладку или рискнуть? Такое предупреждение в браузере видел почти каждый. Иногда за серой ссылкой «Всё равно перейти» нет никакой угрозы, а иногда там фишинговая страница, которая охотится за паролями и данными карт. Разобрали, когда вкладку лучше закрыть сразу и что изменится с 1 марта 2027 года, когда российские сертификаты начнут работать по единым правилам: ☀️ https://kod.ru/sertifikaty-bezopasnosti-saytov
Безопасность SSL-сертификатов и изменения в 2027 году

Стоимость второго года ESU для Windows 10 вырастет вдвое

3@ru3dnewsмедиа / агрегатор
3 нед
ESU на носу: второй год расширенной поддержки Windows 10 обойдётся предприятиям в два раза дороже В октябре завершается первый год действия программы расширенных обновлений безопасности (ESU) для Windows 10, поддержка которой была прекращена компанией Microsoft 14 октября 2025 года. Для корпоративных клиентов, решивших продолжить использование Windows 10 с получением обновлений в рамках ESU, стоимость участия в ней удваивается — с $61 до $122. #microsoft #windows #software #финансы #windows10 #servernews via @servernewsru 📎Подробнее
Стоимость второго года ESU для Windows 10 вырастет вдвое

История о социальной инженерии и нейросетях

U@uxliveмедиа / агрегатор
3 нед
Самая классная история пока что, которую я слышал в октябре. Тут и социальная инженерия, и нейросети и обоссаный комментатор. Ну жизненный урок для других дурачков. Если это не выдуманная история, то автор видев: ulia.suhorukova — малацца 👍

OpenAI внедряет невидимые водяные знаки в текст ChatGPT и Codex в ЕС

OpenAI начинает маркировать тексты, сгенерированные ChatGPT и Codex, невидимыми водяными знаками — в ближайшие недели функция появится на всех тарифах в Евросоюзе. Причина — требования европейского закона об искусственном интеллекте (EU AI Acti), по которому AI-контент нужно помечать как сгенерированный.

Технология называется textGraini: это не метаданные, которые исчезают при копировании, а статистический сдвиг — модель слегка меняет вероятности выбора слов и их частей так, что человек не замечает подмены, а специальный детектор распознаёт характерный паттерн. Для разработчиков через API функцию уже можно включить добровольно по всему миру, а не только в ЕС. Ранее похожую маркировку ввели Google и Anthropic (Claude делает это для всех пользователей уже около двух месяцев).

92%детектируемость текста без правок
66%детектируемость после замены 10% слов
80%точность на текстах длиннее 200 токенов

Полный разбор →

Во Флориде арестовали женщину за угрозы стрельбы, которые она обсуждала с чат-ботом Claude

Жительницу Флориды Карли Мишель Хеллер, 30 лет, арестовали после того, как в переписке с чат-ботом Claudei (Anthropic) она рассказала о планах устроить стрельбу в офисе шерифа округа Ли и сообщила, что уже купила для этого оружие. Автоматические системы безопасности Anthropic зафиксировали угрозу, модераторы подтвердили риск и сообщили о нём в полицию — именно так личный разговор с нейросетью превратился в уголовное дело.

Хеллер задержали прямо у неё дома и предъявили обвинение по статье Флориды 836.10 — она карает за электронные сообщения с угрозой убийства или телесных повреждений, включая угрозы стрельбы и теракта. Сама женщина заявила полицейским, что воспринимала чат-бота как личный дневник и не ожидала, что переписку будет кто-то контролировать.

30 летвозраст арестованной
836.10номер статьи закона Флориды

Полный разбор →

ИИ и риски биологического оружия: сценарии катастрофы

М@theworldisnoteasyAI-инженер
3 нед
ИИ и риски биологического оружия: сценарии катастрофы

Влияние «vibe coding» на индустрию и безопасность

G@GameDEVгеймдев
3 нед
Do you understand that most of the recent viral game industry stories are vibe coding? PS5 emulators, mods, the GTA V in the browser, the shaders pre-compilation — they are vibe coded. And it's absolutely unstoppable. You can make all the laws in the world against it and even local models will do unimaginable crap in the right hands. And if you make local limits, some countries will not follow. It will not take long to hit some payment systems or government infrastructures as they are already providing access to AI agents anyway.

Deveillance представила инструменты для защиты от ИИ-транскрибации

М@olya_tashitмедиа / агрегатор
3 нед

Концепт ковша для пешеходов 1940-х годов

8@rbtshkiавтор про «tech»
3 нед
Ковш для ловли сбитых пешеходов — забавный концепт британских инженеров из 1940-х. В теории — полезнейшая вещь, но на практике идею быстро свернули. Во-первых, раскрывалась эта штука вручную: водитель должен был успеть среагировать и дернуть рычаг до столкновения. Во-вторых, на высокой скорости человек все равно больно бился о бампер.

Amazon признала полную потерю данных клиентов в Бахрейне и ОАЭ

М@larchankaмедиа / агрегатор
3 нед
Всего 6 месяцев спустя :) Amazon признала, что полностью потеряла данные клиентов после атак на дата-центры в Бахрейне и Эмиратах. Вот интересно, ведь сразу было понятно, бэкапов нет, что они делали пол года?
Amazon признала полную потерю данных клиентов в Бахрейне и ОАЭ

Новая схема мошенничества через LinkedIn

М@larchankaмедиа / агрегатор
3 нед
Один из коллег в чате канала получил сообщение на LinkedIn, в котором просят оценить проект и прикладывают ссылку на архив с кодом (или ссылку на репозиторий). Я уже рассказывал о такой схеме. Когда вы будете устанавливать зависимости для такого проекта себе локально, то установите код, который будет у вас пытаться что-то украсть. Если вам прям интересно посмотреть, или вы хотите "поиграть" со злоумышленником – разворачивайте проект хотя бы в Docker. И будьте осторожны!
Новая схема мошенничества через LinkedIn

Проблемы проверки кандидатов на примере инцидента в FlyDubai

W@WTF_HRAI-инженер
3 нед

Bitdefender выпустила AI Guardian для защиты ИИ-агентов

C@campcodeAI-инженер
3 нед
Bitdefender внезапно выпустила свой бесплатный антивирус для ИИ-агентов 💪 AI Guardian следит за тем, что агент собирается сделать до выполнения действия: ловит скрытые вредоносные инструкции, проверяет MCP-инструменты и скиллы, защищает SSH-ключи и другие учётные данные и может просто заблокировать подозрительную операцию. Пока AI Guardian работает на macOS с Claude Code и OpenClaw и доступен бесплатно. Вайб-защита здесь 🫡
Bitdefender выпустила AI Guardian для защиты ИИ-агентов
Ещё ↓