Новая схема мошенничества через LinkedIn
М@larchankaAI-инженер
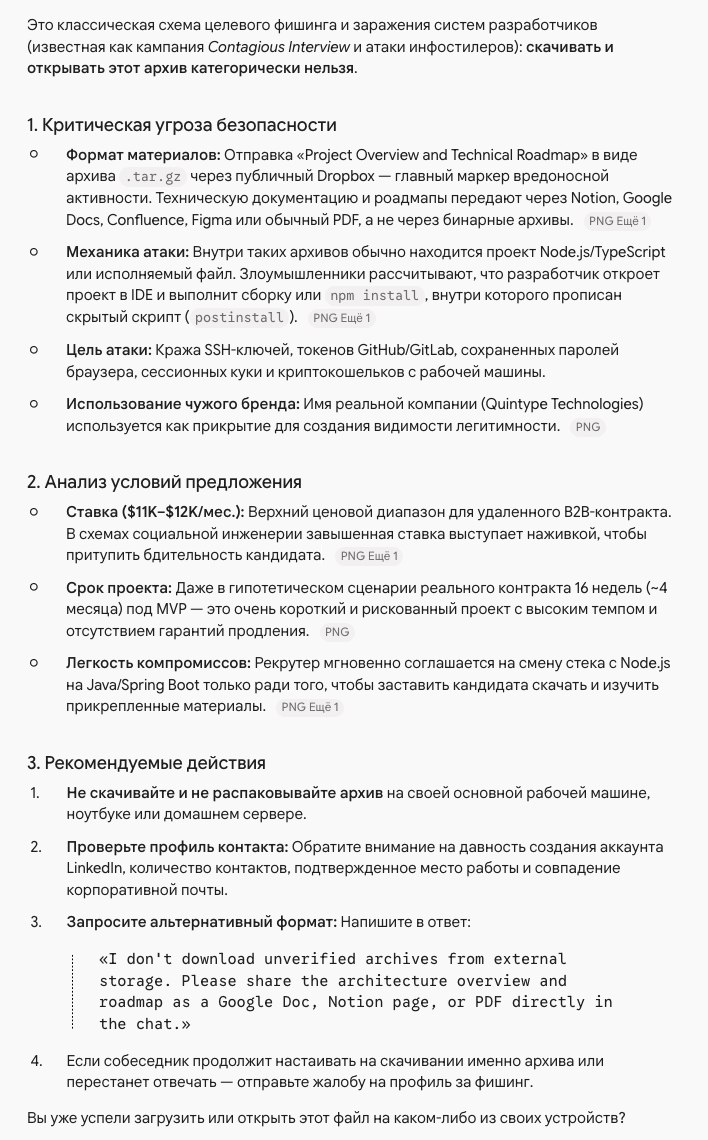
3 недПредупреждение о мошеннической схеме в LinkedIn: злоумышленники рассылают ссылки на вредоносный код под видом оценки проекта.
Это предупреждение о реальной угрозе кражи данных для разработчиков.
- Злоумышленники используют LinkedIn для распространения вредоносного ПО.
- Установка зависимостей из непроверенных репозиториев может привести к компрометации системы.
- Использование изолированных сред, таких как Docker, является обязательным при работе с подозрительным кодом.
Один из коллег в чате канала получил сообщение на LinkedIn, в котором просят оценить проект и прикладывают ссылку на архив с кодом (или ссылку на репозиторий).
Я уже рассказывал о такой схеме. Когда вы будете устанавливать зависимости для такого проекта себе локально, то установите код, который будет у вас пытаться что-то украсть.
Если вам прям интересно посмотреть, или вы хотите "поиграть" со злоумышленником – разворачивайте проект хотя бы в Docker.
И будьте осторожны!
Кратко (AI)
Автор предупреждает о схеме мошенничества в LinkedIn, где злоумышленники просят оценить проект, присылая ссылку на вредоносный код. При установке зависимостей такой код может украсть данные пользователя. Рекомендуется использовать Docker для безопасного запуска подозрительных проектов.
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖