безопасностьСбросить фильтр ×

Flock Safety использует ИИ для массовой слежки за водителями

D@droidergramавтор про «tech»
2 мес

Риски безопасности при использовании агентных скиллов

J@junior_pmAI-инженер
2 мес

OpenAI запустила режим «ChatGPT для подростков» с автоматическим включением по возрасту

18 августа 2026 года OpenAI объединила родительский контроль, усиленные фильтры безопасности и учебные функции в единый режим ChatGPT for Teens. Он автоматически активируется для аккаунтов, где указан возраст 13–17 лет, а также в случаях, когда система по поведению пользователя сама определяет, что перед ней несовершеннолетний — то есть переключение происходит без запроса согласия.

Ранее аналогичные защитные функции были опциональными: родитель должен был сам их включить и настроить. Теперь это дефолтная настройка для всего возрастного сегмента, оформленная как отдельный продукт со своим онбордингом.

13–17возраст автоматического перевода в режим для подростков
12%погрешность верификации возраста через Persona
18 августа 2026дата запуска ChatGPT for Teens

Полный разбор →

Бывший топ-менеджер Meta Артуро Бехар дал показания против компании

v@vcnewsмедиа / агрегатор
2 мес
Бывший топ-менеджер Meta (запрещена в России) Артуро Бехар выступил в качестве свидетеля по делу, в котором 29 штатов США обвиняют компанию в формировании у детей зависимости от соцсетей. Во время дачи показаний он заявил, что Марк Цукерберг «способствовал созданию культуры», в которой безопасность детей рассматривалась как второстепенная по отношению к росту аудитории и прибыли vc.ru/legal/3088136
Бывший топ-менеджер Meta Артуро Бехар дал показания против компании

Учёные связали выход популярных альбомов с ростом смертности на дорогах США

Исследование показало, что в дни релизов самых популярных альбомов Spotifyi смертность в ДТП в США подскакивала на 15,1% по сравнению с обычными днями. Поскольку провести прямой эксперимент невозможно, учёные использовали дату выхода альбома как естественный «случайный» триггер, не связанный с дорожной обстановкой, и сравнили статистику смертей в день релиза с показателями за 10 дней до и после.

Авторы связывают всплеск с отвлечением водителей смартфонами — предположительно, люди листают плейлист и ищут нужный трек за рулём. Прямых доказательств причинно-следственной связи нет, но косвенные детали делают версию убедительной.

ВыводДля анализа взяли десять самых прослушиваемых альбомов Spotify за 2017–2022 годы; поправку сделали на известные факторы вроде праздников

15,1%рост смертности в дни релизов альбомов
182дополнительных смертей за все альбомы
19доп. смертей в среднем на дату релиза

Полный разбор →

Google вводит обязательную верификацию разработчиков Android-приложений

v@vcnewsмедиа / агрегатор
2 мес
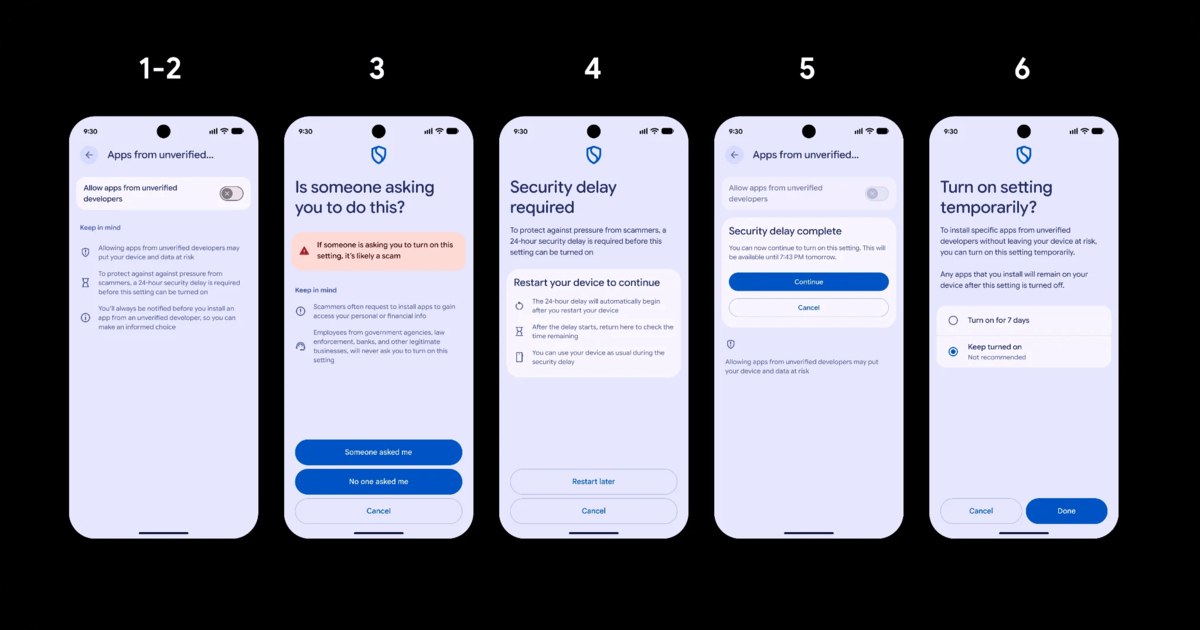
Google начала внедрять «расширенный процесс» установки на Android приложений от непроверенных разработчиков. Он позволит «опытным» пользователям устанавливать приложения от разработчиков, которые не прошли верификацию. Обязательную систему проверки разработчиков компания начнут вводить с сентября 2026 года. Работу приложений от непроветренных разработчиков будут ограничивать vc.ru/services/3088098
Google вводит обязательную верификацию разработчиков Android-приложений

Google вводит обязательную 24-часовую задержку при установке APK не из Play Store

Google усложняет сайдлоадинг на Android: с сентября запускается обязательная верификация разработчиков, а для тех, кто хочет ставить неверифицированные APK, придётся ждать целые сутки. Формально это защита от мошенников, которые давят на срочность («установите приложение банка прямо сейчас!»), но на практике под удар попадают VPN-клиенты и мессенджеры, которые в подцензурных странах распространяются именно через APK минуя Play Store.

По сути, сайдлоадинг перестаёт быть свободой по умолчанию и превращается в привилегию, которую нужно осознанно выпрашивать у системы — либо разработчик раскрывает Google личность и ключи подписи, либо каждый пользователь проходит суточный квест.

Разбор задачи: почему SMB Signing «Enabled but not required» интересен пентестеру

AI-редакция
2 источника · показать все· свернуть
собирается · 2обновлено 2 мес назад

Канал «Пентестинг & Security QA & SDET» опубликовал мини-задачу про Windows-сервер с открытым SMB, у которого при проверке обнаружена настройка «SMB Signingi: Enabled but not required», и попросил читателей объяснить, почему это интересно пентестеру. Вечером того же дня вышел разбор: такая конфигурация означает, что сервер поддерживает подпись SMB-трафика, но не требует её обязательного наличия, а значит может принимать неподписанные SMB-сессии — это создаёт условия для атак типа NTLMi Relayi.

Авторы уточняют: сама по себе такая настройка не делает сервер автоматически уязвимым — эксплуатация зависит от ряда дополнительных факторов.

Полный разбор →

Идентификация людей по Wi-Fi сигналам с точностью до 100%

3@ru3dnewsмедиа / агрегатор
2 мес
Людей научились распознавать по обычному Wi-Fi — почти 100-% точность без камер и специальных датчиков Учёные из института KASTEL разработали способ идентифицировать людей по сигналам Wi‑Fi. В эксперименте с 197 добровольцами система показала почти 100% точности. Результат не зависел от положения человека: он мог стоять, двигаться и находиться под разным углом к источнику сигнала. #wifi #слежка #идентификация 📎Подробнее 🔖 3DNews в TG | MAX | VK
Идентификация людей по Wi-Fi сигналам с точностью до 100%

Уязвимости в реализации BootGuard в UEFI-прошивках

Х@habr_comмедиа / агрегатор
2 мес
Уязвимости в реализации BootGuard в UEFI-прошивках

Исследователи научились дословно расшифровывать «скрытые мысли» Claude, GPT и Gemini через слабые модели того же провайдера

Группа независимых исследователей (MATS, ELLIS Institute Tübingen, Институт интеллектуальных систем Макса Планка и другие) обнаружила архитектурную дыру в том, как Anthropic, OpenAI и Google защищают цепочки размышлений (chain-of-thought) своих моделей. Провайдеры не хранят «мысли» модели на сервере, а возвращают их клиенту в виде зашифрованного блока, который тот отправляет обратно при следующем запросе. Оказалось, что этот блок полностью взаимозаменяем: его можно подставить в другую сессию, другому пользователю и даже другой, более слабой модели того же провайдера — и она дословно расшифрует чужие рассуждения.

Атака не требует джейлбрейка сильной модели — взламывают промптом слабую «родственную» модель (например, Claude Haiku 4-5 разгадывает трассу Claude Opus 4-8), и защита от дистилляции при этом не срабатывает. Проблема касается всех трёх крупных провайдеров и остаётся неисправленной, несмотря на уведомление лабораторий ещё на рубеже 2025–2026 годов.

ВыводМетод по сути является обфускацией с общим ключом, а не криптографией: блоки рассуждений не привязаны к контексту, сессии или конкретному пользователю

6 708публичных логов агентов, проанализированных исследователями
315 320декодированных блоков размышлений
704приватных артефактов (ключи, пароли, токены, email)

Полный разбор →

OWASP представил Agent Memory Guard для защиты памяти ИИ-агентов

D@dealerAIAI-инженер
2 мес

Уязвимость в macOS: злоумышленники используют баг «Общего экрана»

D@droidergramавтор про «tech»
2 мес

Массовая рассылка «грязных» USDT как инструмент блокировки пользователей

Ю@BuglessLawyerавтор про «finance»
2 мес

Новости: запуск цифрового рубля и блокировка приложений в Android

К@d_codeмедиа / агрегатор
2 мес
Среда. Немного новостей: — ЦБ: крупнейшие банки России готовы к запуску цифрового рубля с 1 сентября: https://kod.ru/tsifrovoy-rubl-zapusk-1-sentyabrya — Google тестирует в Android блокировку отдельных приложений по отпечатку и PIN-коду: https://kod.ru/android-app-lock-blokirovka-prilozheniy 💲 ₽84,89 | 🥇 $64,58K | 💸 2 140 пт

Роботы-собаки DEEP Robotics для пожаротушения

Х@htech_plusисследователь
2 мес
Робот-собака от DEEP Robotics создан для борьбы с огнем в условиях риска утечки токсичных веществ. Модель X30 бьет струей воды на 60 метров, расходуя 40 литров в секунду. Он может переносить пожарные рукава и другое оборудование. А его собрат, М20, инспектирует очаги пожаров, разрушений, утечек химических реагентов и затоплений. Эти машины могут работать там, где пожарным-людям угрожает опаcность.

О важности анонимности при использовании AI

C@cyberyozh_officialAI-инженер
2 мес
Я против убийств бывших девушек, ходят слухи, что это незаконно. Тут же прям какой-то злой брат-близнец Энди Дюфрейна попался. Однако его случай поучителен. Сегодня правильное использование нейронки - это часть анонимности. Даже если вы хотите обсуждать с AI свои болезни и проблемы, лучше делать это с анонимного аккаунта, чтобы на вас не был сформирован профиль на годы вперед. Берете номер для активации, proxy и карту и вуаля, это уже Джон Доним обсуждает с ChatGPT, как лечить геморрой дома огурцами, а не вы.

Предупреждение о новой схеме угона юзернеймов в Telegram

C@CGIT_Vinesгеймдев
2 мес
Сообщение скорее для админов каналов. Хитрые шлюхоботы научились на несуществующие аккаунты в телеге быстренько регать с подобными именами и по сути то что я поставил @ и написал ник вместо несуществующего акаунта стал вести на нужный ботам со всяким мусором, так что не пишите ники больше с @ Пришлось в общем убрать, но все равно вы знаете где искать человека)
Ещё ↓