🤨 Не было печали...
Энтузиасты нашли способ получить root-доступ к собственным «Яндекс Станциям» без разборки. Помогла ошибка в системе доверенных сертификатов.
Яндекс подтвердил «Код.ру» уязвимость: обновление безопасности уже приходит на колонки и установится само. Получить так доступ к чужой Станции после патча, по словам компании, не получится.
Что ещё известно:
↖️ https://kod.ru/yandex-stancia-polnyi-dostup
Восемь промежуточных TLS-сертификатовi индийского удостоверяющего центра eMudhra Limited (emSign) были сгенерированы с крайне слабыми закрытыми ключами. Это позволяло выпускать доверенные сертификаты для любого сайта и потенциально перехватывать шифрованные соединения; о фактах злоупотребления не сообщалось.
Браузеры и другие платформы начали блокировать сертификаты с 17 октября. Риск сохраняется там, где обновления ещё не установлены.
Cloudflare подала заявки на включение в корневые программы Chrome, Apple, Microsoft и Mozilla и подписала окончательное соглашение о покупке у GlobalSign действующего корневого сертификата, которому браузеры, ОС и устройства доверяют с 2012 года. Так компания сразу получает совместимость со старыми устройствами, до которых новый собственный корень никогда бы не дошёл, а параллельно готовит новые корни под будущие правила, ограничивающие максимальный возраст доверенного корня.
Главная цель — дать интернету резервный источник бесплатных TLS-сертификатов на случай серьёзного сбоя Let's Encrypt, на котором сейчас держится большая часть автоматического бесплатного выпуска. Cloudflare также ожидает роста спроса на сертификаты из-за сокращения их максимального срока действия, распространения ИИ-агентов и перехода на постквантовую криптографию. Сертификаты пока не выдаются, точная дата запуска обычного выпуска не названа.
40%доля Let's Encrypt на рынке сертификатов
89%доля топ-5 удостоверяющих центров
1 квартал 2027старт выпуска Merkle Tree Certificates
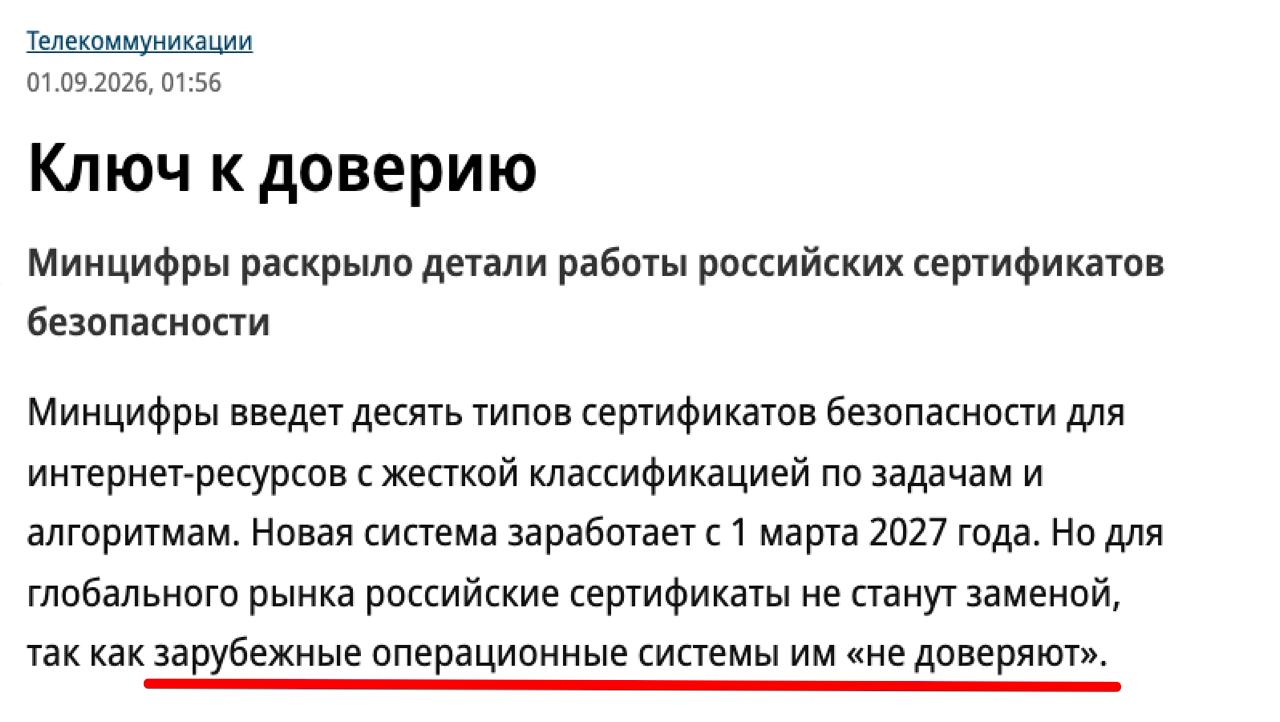
Некоторые российские сайты начали предупреждать о проблемах с оплатой покупок из-за перехода банков на отечественные сертификаты безопасности, заметили «Ведомости».
Пользователям рекомендуют оформлять заказы через «Яндекс Браузер» или мобильное приложение, а также использовать СБП
vc.ru/services/3089906
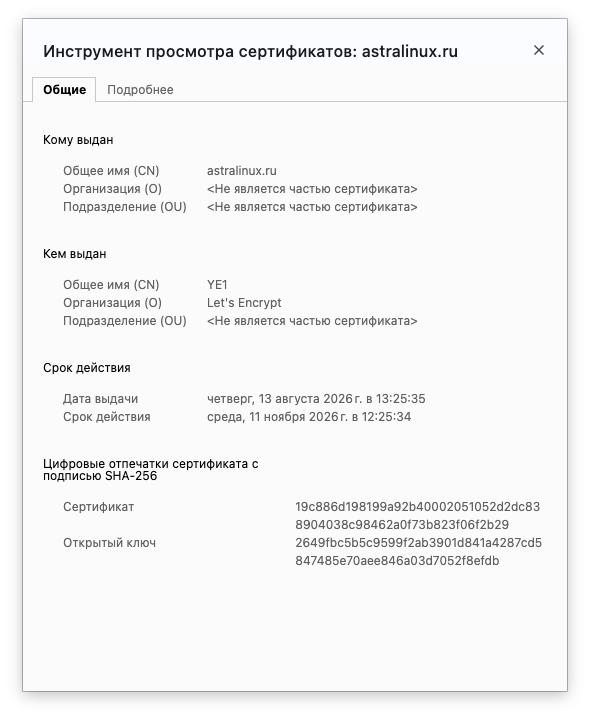
Астралинукс, это который "Cертифицированная ОС со встроенными средствами защиты информации (СЗИ) для стабильной и безопасной работы ИТ-инфраструктур любого масштаба и обработки информации различной степени конфиденциальности" — позавчера перешла на бесплатные сертификаты Lets Encrypt.
А почему не на НУЦ?
Александра (которая создала самую популярную группу в Фейсбуке про купоны в США - у меня есть с ней интервью на канале) собрала для вас список бесплатных сертификационных программ.
Сертификаты не заменят вам высшее образование и опыт, и вряд ли как-то повысят ваши шансы на найм, но для общего развития многим будет полезно.
https://ruscoupon.com/free-certificates/
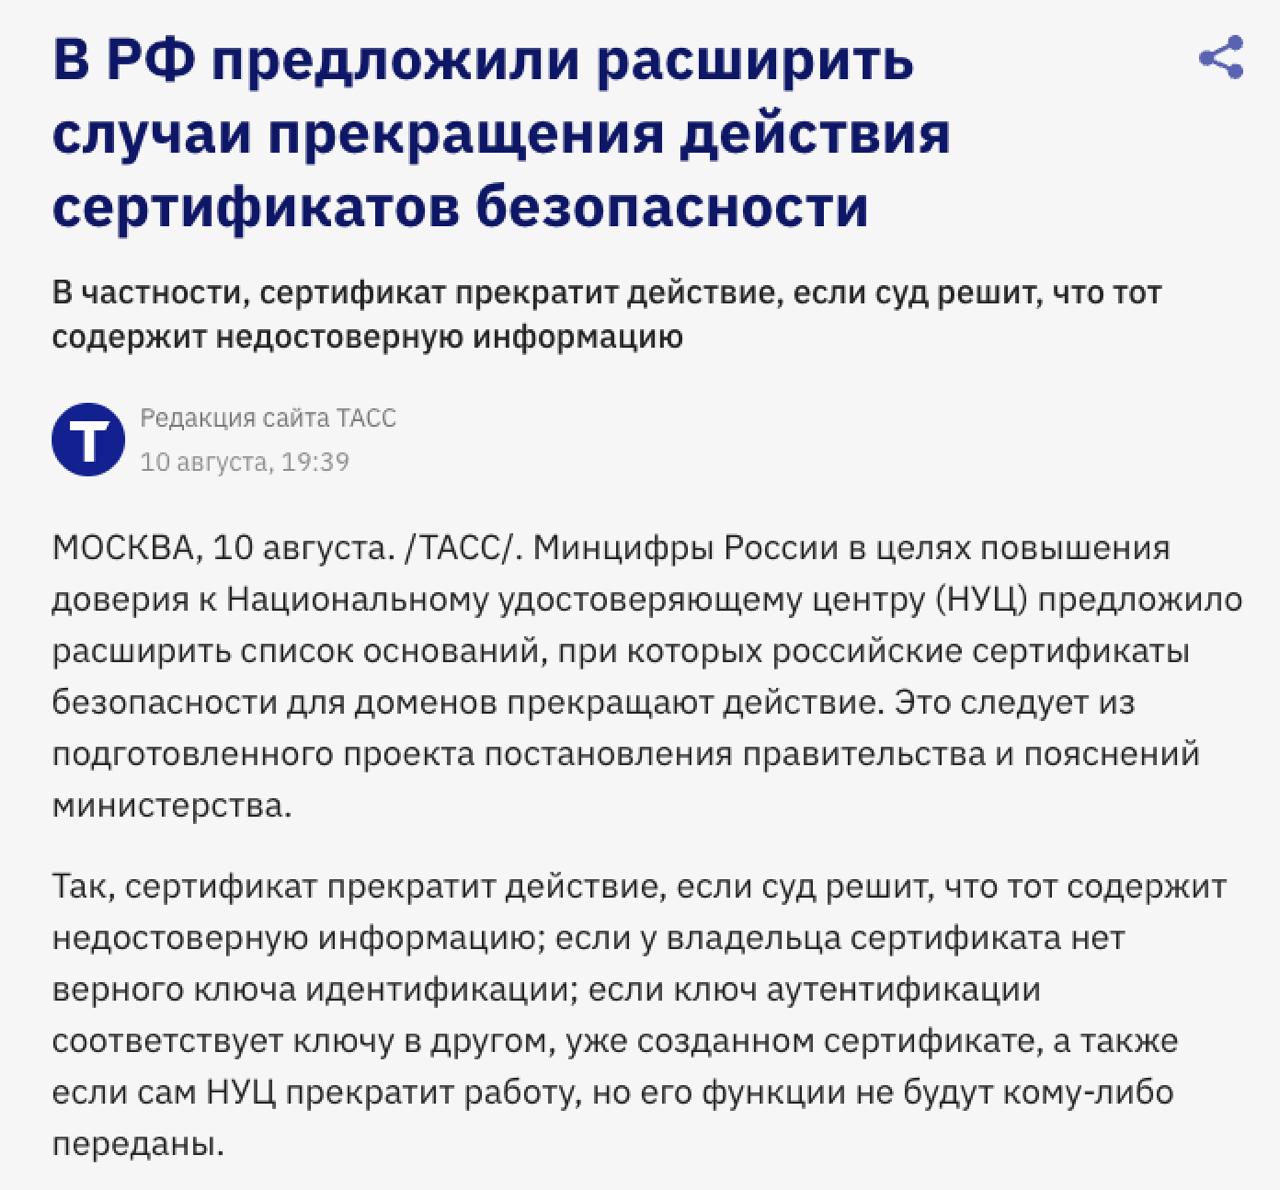
Сайты Сбера, ВТБ, Т-банка, Россельхозбанка и ещё нескольких крупных банков и страховых компаний массово перешли на российские SSL-сертификатiы (Russian Trusted Root CAi). Зарубежные браузеры — Chrome, Safari, Edge, Opera — не доверяют этим сертификатам и без дополнительных настроек блокируют доступ к таким сайтам, считая их небезопасными.
Нормально сайты банков открываются только в «Яндекс Браузере» и приложении «Яндекс — с Алисой AI». Яндекс уже добавил в поиск предупреждения о возможной недоступности банковских сайтов в популярных браузерах и рекомендует переходить на свой браузер.
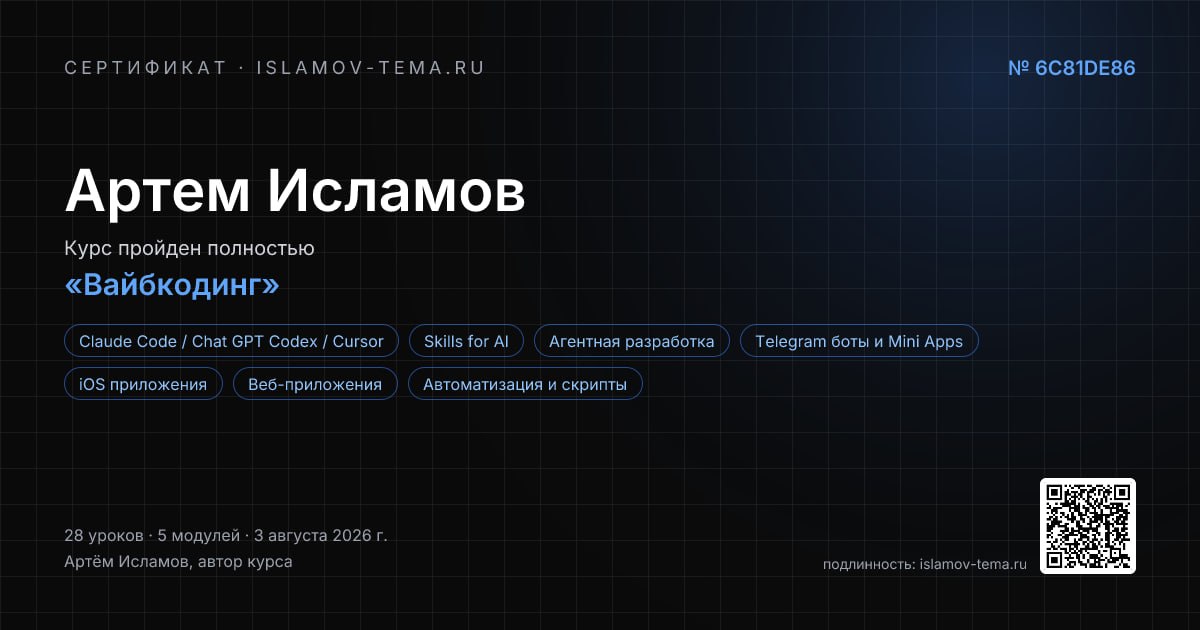
Помню, как раньше на платформе Геткурс нужно было заморачиваться с шаблонами сертификатов, которые выдаются в конце курса.
Теперь у себя на платформе сделал выдачу сертификатов, когда ученик прошел все уроки.
У сертификата уникальный номер и куар-код для проверки подлинности через сайт.
Я в целом всегда был против сертификатов и говорил на курсах, что "вам эти сертификаты только если на стену повесить"
А потом я заполнял заявку на один конкурс с грантом и в поле "Сертификаты" мне нечего было вставить, потому что я всегда их игнорировал 😁