Часть 2: как вычищают удостоверяющие центры
Главная уязвимость системы — структурная. Любой из примерно полусотни доверенных корней технически может выпустить сертификат на любой домен мира. На
gmail.com. На ваш банк. На что угодно.
Прочность всей конструкции равна прочности слабейшего участника. И участники, разумеется, ломались.
DigiNotar, 2011. Голландский центр взломали, злоумышленники выпустили сертификат на
google.com и через него читали почту иранских пользователей. Больше трёхсот тысяч человек. Когда история вскрылась, корень вычеркнули из всех хранилищ разом. Компания подала на банкротство меньше чем через месяц. От двадцати лет репутации не осталось ничего.
TÜRKTRUST, 2013. Турецкий центр по ошибке выдал промежуточный сертификат вместо обычного — а промежуточным, напомню, можно подписывать что угодно. Ошибка, не злой умысел. Доверие всё равно урезали.
CNNIC, 2015. Китайский центр отдал промежуточный сертификат подрядчику, тот воткнул его в железку для перехвата трафика внутри своей же сети. Опять-таки без мирового заговора: тестировали. Google и Mozilla вычеркнули CNNIC полностью.
Symantec, 2017. Здесь не инцидент, а система: тысячи неправильно выпущенных сертификатов, невнятные объяснения, сорванные сроки исправлений. Крупнейший игрок рынка. Доверие аннулировали поэтапно, за полтора года, чтобы не положить пол-интернета. Бизнес пришлось продать DigiCert.
Entrust, 2024. Серия нарушений, вялые ответы на публичные вопросы. Chrome перестал доверять новым сертификатам. Тридцать с лишним лет на рынке не помогли.
Отсюда следствие, которое стоит запомнить: в этой системе нет слишком крупных, чтобы упасть. Нет иммунитета по выслуге лет. Вопрос всегда один — соблюдаешь правила или нет.
Есть и второе следствие, поинтереснее. Заметили закономерность? Почти везде речь про сертификат, о выпуске которого владелец домена не знал.
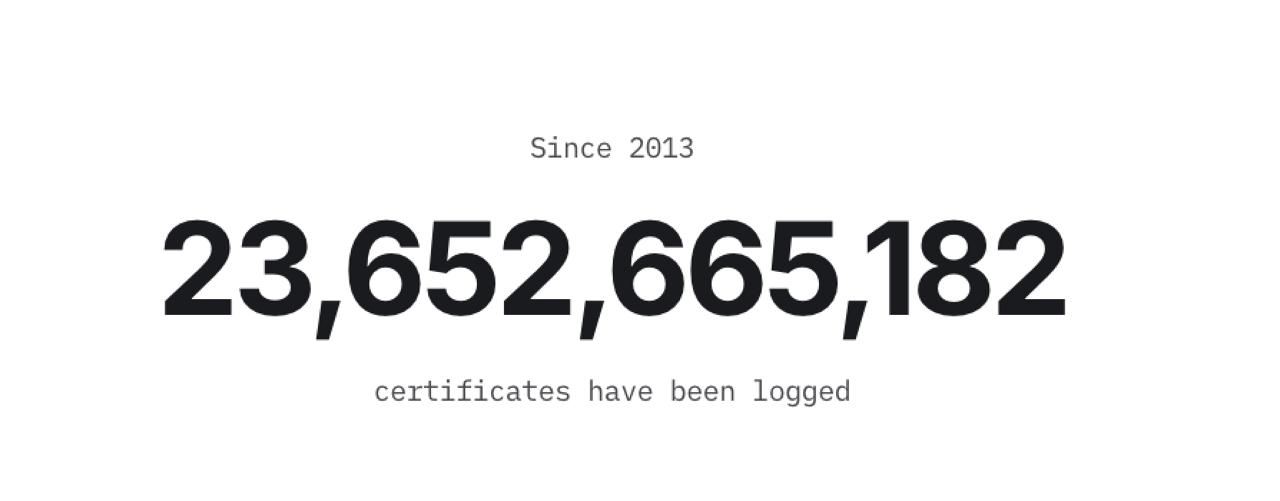
Поэтому в 2013 году придумали Certificate Transparency: каждый выпущенный сертификат обязан попасть в публичный журнал, устроенный так, что задним числом запись не выкинешь и не подменишь. Chrome и Safari просто не принимают сертификат без доказательства публикации.
Смысл простой: тихо выпустить сертификат на чужой домен больше нельзя. Всплывёт. Владельцы доменов мониторят журналы (загляните на
crt.sh, там ваш домен как на ладони) и видят чужую самодеятельность за часы.
Механизм не идеальный. Но это единственное, что превращает молчаливый подлог в публичный скандал.