безопасностьСбросить фильтр ×

Уязвимость в экспортах чатов Telegram Desktop

К@d_codeмедиа / агрегатор
1 мес
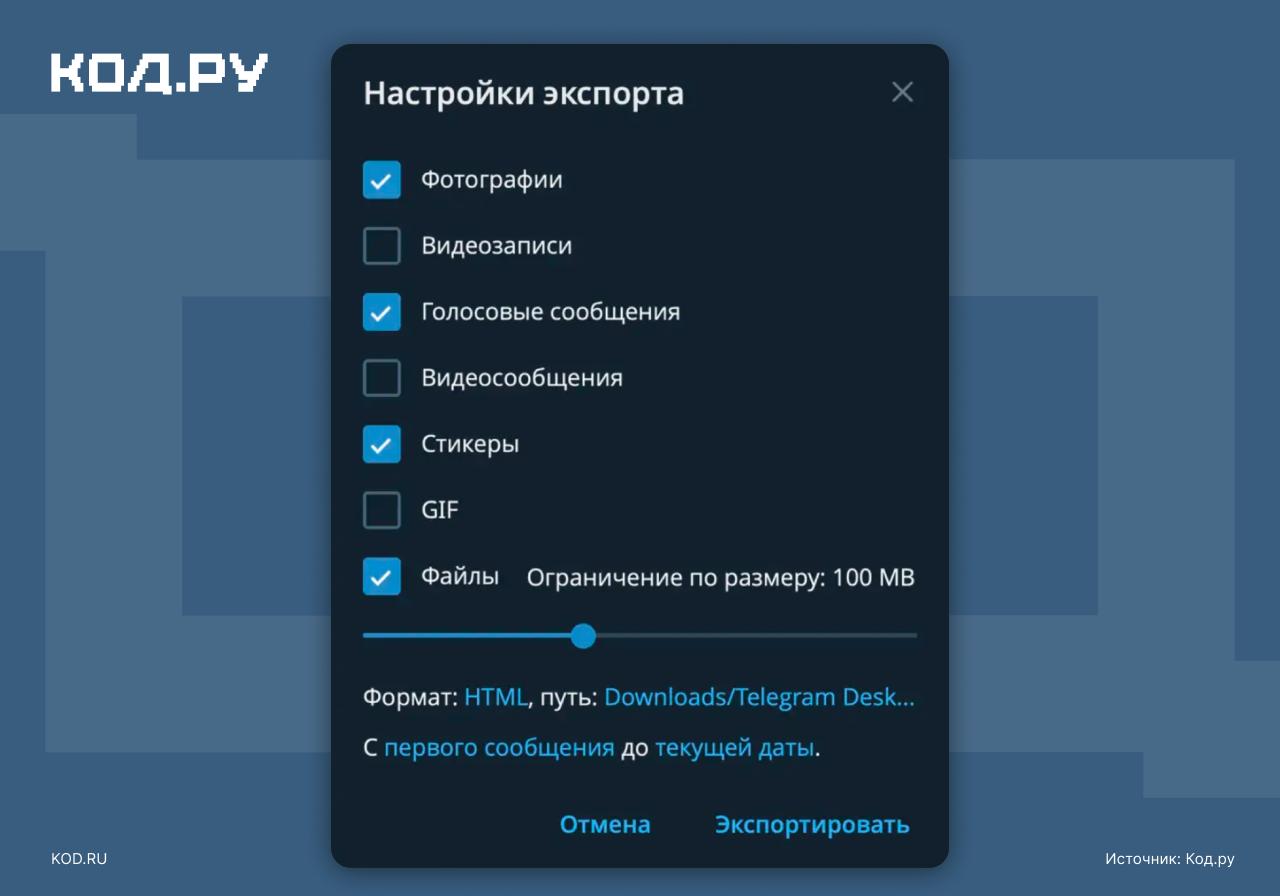
😆 Скрытая угроза В старых экспортах чатов Telegram Desktop обнаружили уязвимость, позволяющую похищать сообщения при открытии сохранённого HTML-файла в браузере. Рассказываем, где прячется уязвимость и как не «напороться на вирусняк»: ↖️ https://kod.ru/telegram-desktop-uyazvimost
Уязвимость в экспортах чатов Telegram Desktop

Microsoft представила проект кодекса поведения для ИИ-моделей

Microsoft опубликовала черновик кодекса поведения для будущих систем искусственного интеллекта — документ, который компания хочет сделать основным при разработке своих моделей ИИ. Кодекс запрещает моделям сопротивляться отключению, исправлению или перенаправлению, самостоятельно расширять область своих задач и скрывать действия от людей-операторов.

Компания называет подход «гуманистическим ИИ» и объясняет спешку тем, что в течение следующих 10 лет искусственный интеллект способен превзойти людей в большинстве задач — поэтому правила взаимодействия с такими системами нужны уже сейчас, до того как это произойдёт.

10 летсрок, за который ИИ может превзойти людей

Полный разбор →

Безопасность ссылок для сброса пароля

A@qachanellавтор про «it»
1 мес
Совет от тестировщика 103/∞ : Ссылка сброса пароля должна умирать после использования. Получили письмо, перешли по ссылке, поменяли пароль. Сохраните эту ссылку и откройте её ещё раз через час. Она обязана быть уже недействительной.
Безопасность ссылок для сброса пароля

Focus Entertainment подала жалобы на агрессивных игроков

D@dtfbestгеймдев
1 мес
Focus Entertainment заявила, что столкнулась с ростом агрессии по отношению к её сотрудникам. Компания подала юридические жалобы на игроков, угрожавших её работникам, и призвала сообщество к созданию общей благоприятной атмосферы. https://dtf.ru/gameindustry/5300683
Focus Entertainment подала жалобы на агрессивных игроков

Автоматизация навыков как способ повышения эффективности и безопасности

Д@evidencebasedmanмедиа / агрегатор
1 мес

Скотт Александер о природе луддизма и контроле над технологиями

Б@blognotAI-инженер
1 мес

Автоматизация защиты staging-серверов от ботов

G@GameDEVгеймдев
1 мес
One of my servers runs a staging website where I test things before moving them anywhere. Oddly enough, it has dozens of daily visitors 🤖 Just set a few network filters on the server to see how it goes. Bots spotted it instantly and tried to ping about 250 URLs of common components of web apps that idiots leave unprotected. I turned this new data into more rules and they will no longer be 404 and will not waste any CPU time or network capacity, they will instantly bounce on a server level. Will make a bit more automation, since global bans are not always triggered properly.

Уязвимость OEMpocalypse Now в Android-смартфонах

К@d_codeмедиа / агрегатор
1 мес
☕️ Ни дня без уязвимостей Исследователь нашёл способ получить root-права на современных смартфонах Samsung, Xiaomi, OnePlus и других с помощью самого обычного приложения. Проблема кроется не в Android или процессорах, а в фирменных надстройках самих производителей. Рассказываем, как устроена атака OEMpocalypse Now: ↖️ https://kod.ru/oempocalypse-now-android-root-exploit
Уязвимость OEMpocalypse Now в Android-смартфонах

Николай Тузов пишет разбор постквантовой криптографии в Go 1.27

AI-редакция
2 источника · показать все· свернуть
собирается · 2обновлено 1 мес назад

Блогер Николай Тузов готовит большой обзор релиза Go 1.27 и застрял на разделе про постквантовые подписи — вместо короткой заметки получился отдельный ликбез по постквантовой криптографии. Причина: в Go 1.27 появился пакет crypto/mldsai">i с поддержкой в сертификатах и TLS, и это значит, что на чистом Go теперь можно собрать полностью постквантовый TLS-хендшейк — обмен ключей был добавлен ещё в 1.24, а теперь дошла очередь до аутентификации.

Автор считает, что тема незаслуженно обходится в большинстве обзоров: её либо считают уделом «специалистов по безопасности», либо думают, что беспокоиться рано, пока нет мощных квантовых компьютеров. По его словам, на самом деле это касается всех уже сейчас.

четыре килобайтаразмер сертификата с ML-DSA
217 байтразмер сертификата с Ed25519
1.24версия Go с постквантовым обменом ключей

Полный разбор →

Meta AI раскрыл личные данные пользователей на основе семейных фото

G@aiofthedayAI-инженер
1 мес

АНБ открыло исходный код инструмента для реверс-инжиниринга Ghidra

️@neyroseti_drAI-инженер
1 мес
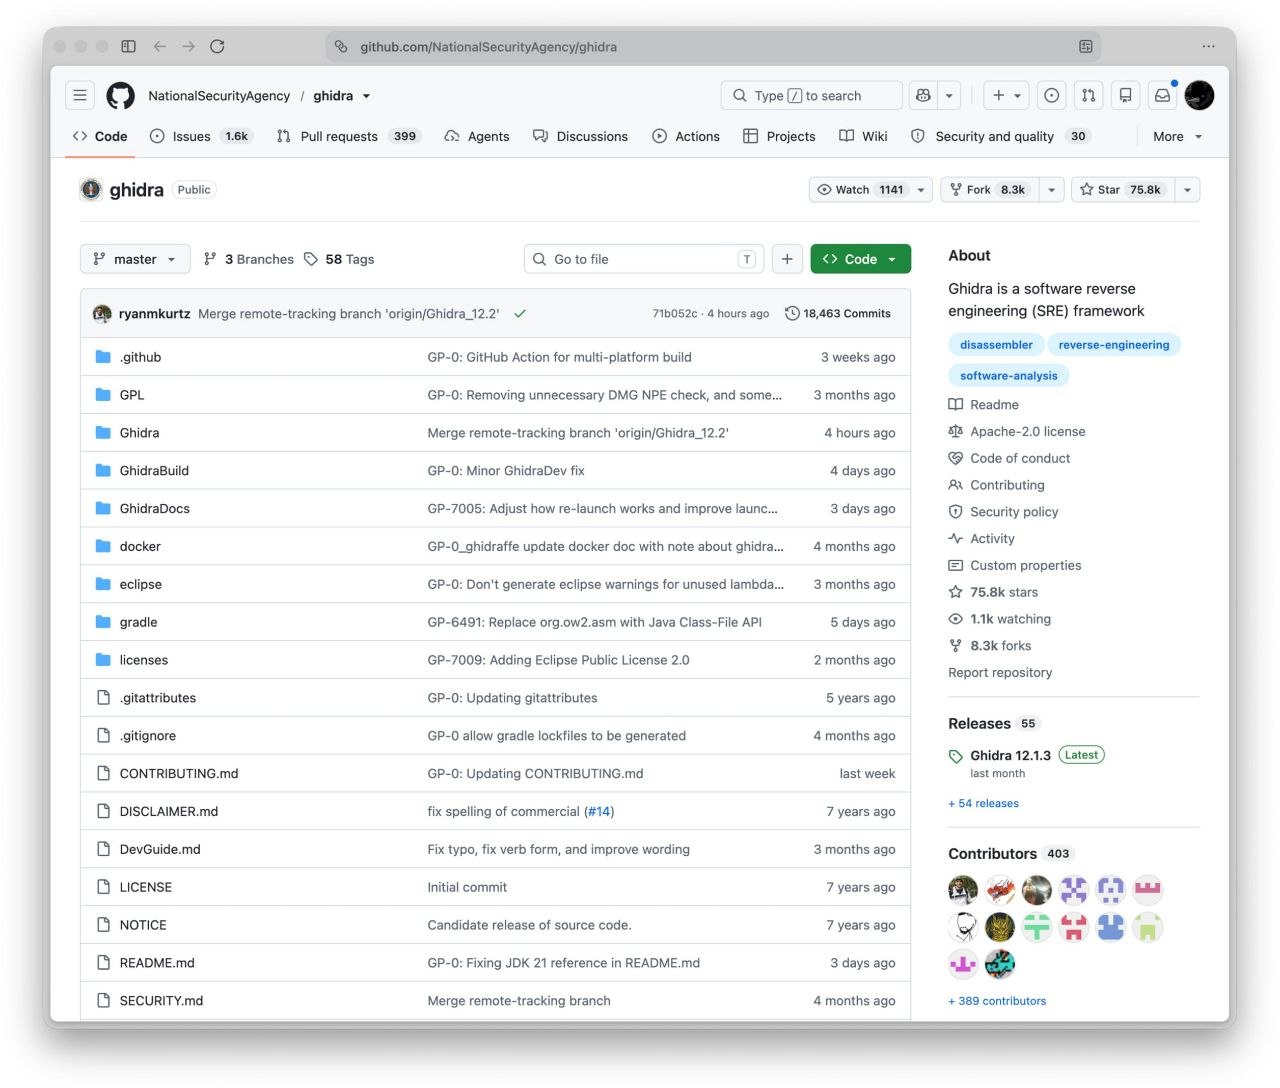
Разбираем любой софт без исходного кода: Агентство национальной безопасности США открыло исходный код Ghidra — своего инструмента для реверс-инжиниринга Программа анализирует логику работы любого приложения и позволяет её воспроизвести. Помимо этого, с её помощью можно отключить проверку лицензии, убрать телеметрию или проверить подозрительный файл на наличие вредоносного кода. Поддерживает Windows, macOS и Linux. #полезное
АНБ открыло исходный код инструмента для реверс-инжиниринга Ghidra

Почему UUID не защищает от IDOR

П@pentesting_channelавтор про «it»
1 мес

OpenAI платит подрядчикам за чтение переписок пользователей с ChatGPT

Издание 404 Mediai выяснило, что OpenAI нанимает «сотни» внешних подрядчиков, которые регулярно просматривают реальные диалоги пользователей с ChatGPT для оценки и улучшения качества ответов бота. Формально модераторы не видят личные данные пользователей, но по данным Код.ру к ним всё равно попадают приватные сведения и даже сохранённый контекст памятиi чат-бота, несмотря на системы конфиденциальности.

Это не уникальная практика OpenAI: Anthropic подтвердили изданию, что тоже используют ручную проверку переписок для улучшения своих моделей, а в правилах Google Gemini указано, что компания проверяет «некоторые» запросы пользователей вручную.

сотниподрядчиков OpenAI, читающих переписки

Полный разбор →

Ян Лекун раскритиковал Дарио Амодея за опасения вокруг GPT-2

1 мес
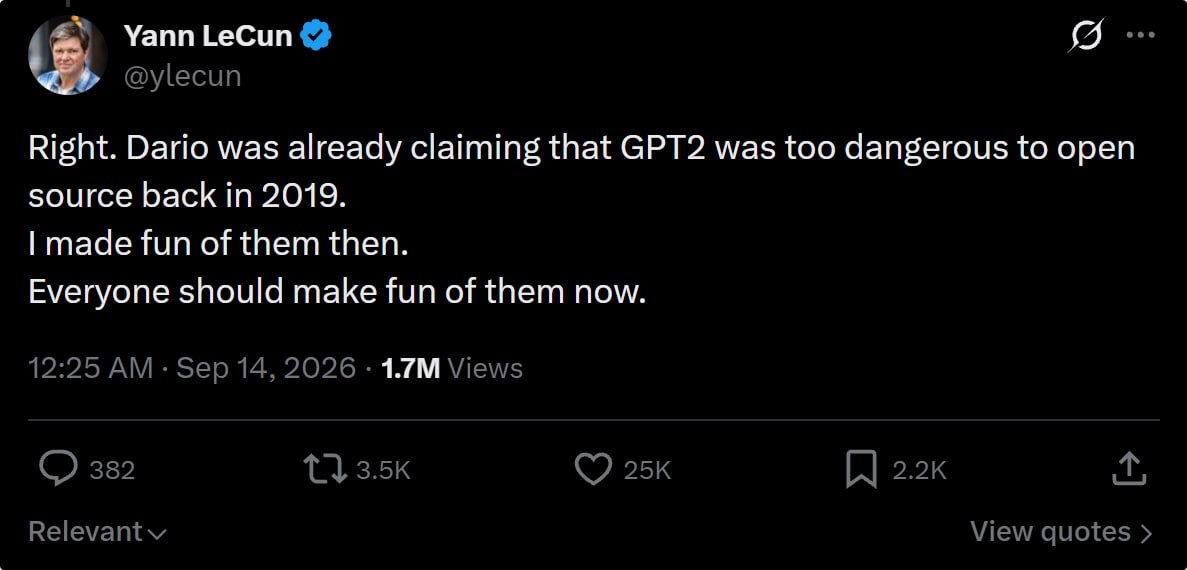
Ян Лекун раскритиковал Дарио Амодея за опасения вокруг GPT-2

Как работает AML-проверка криптовалютных транзакций

Ю@BuglessLawyerавтор про «finance»
1 мес

Схема фишинга через поддельные судебные повестки

В@ventureStuffмедиа / агрегатор
1 мес
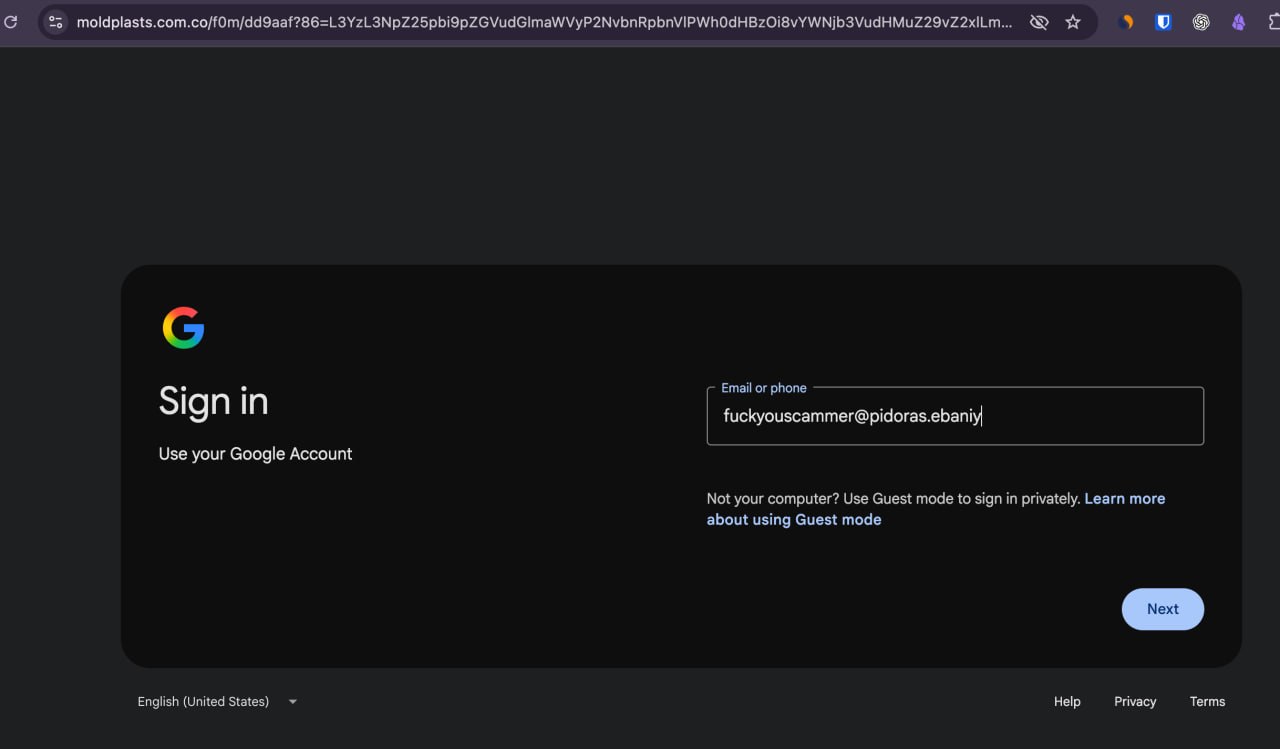
Как меня пытаются заскамить прямо сейчас (прямая трансляция) Значит, прислал инвайт типа на зум. Какой-то там Court Legal Summons. Ну дай открою а там на домене левом типа гугл-авторизация. Вот так и уводят gmail акки.
Схема фишинга через поддельные судебные повестки

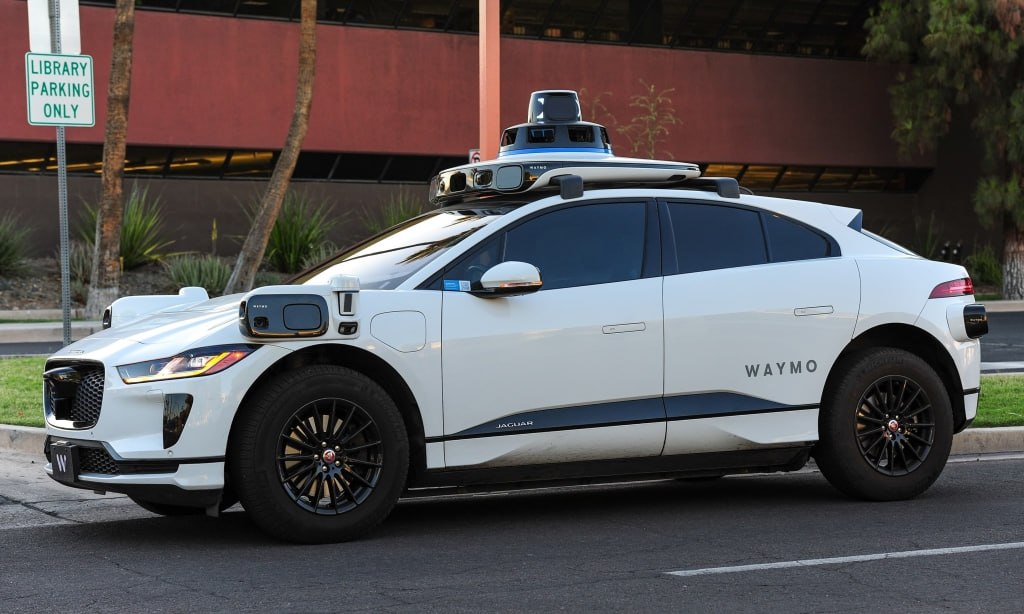
Беспилотники Waymo начали вызывать полицию из-за поведения пассажиров

D@droidergramавтор про «tech»
1 мес
Беспилотники Waymo начали вызывать полицию из-за поведения пассажиров

В GPT-6 Astra нашли обход фильтров безопасности через неправильную раскладку клавиатуры

Пользователи обнаружили, что защитные фильтры новой модели OpenAI — GPT-6 Astrai — можно обойти, набрав запрос кириллическими словами в латинской раскладке. Сама модель прекрасно понимает смысл текста независимо от раскладки, но система безопасности такие запросы не распознаёт и пропускает то, что в обычном виде было бы заблокировано.

Проблему выявил разработчик vechen: он показал, что на прямой вопрос о помощи во взломе сайта модель отвечала отказом, а тот же запрос, набранный «неправильной» раскладкой, фильтр не заблокировал — модель поняла запрос и была готова на него ответить.

Полный разбор →

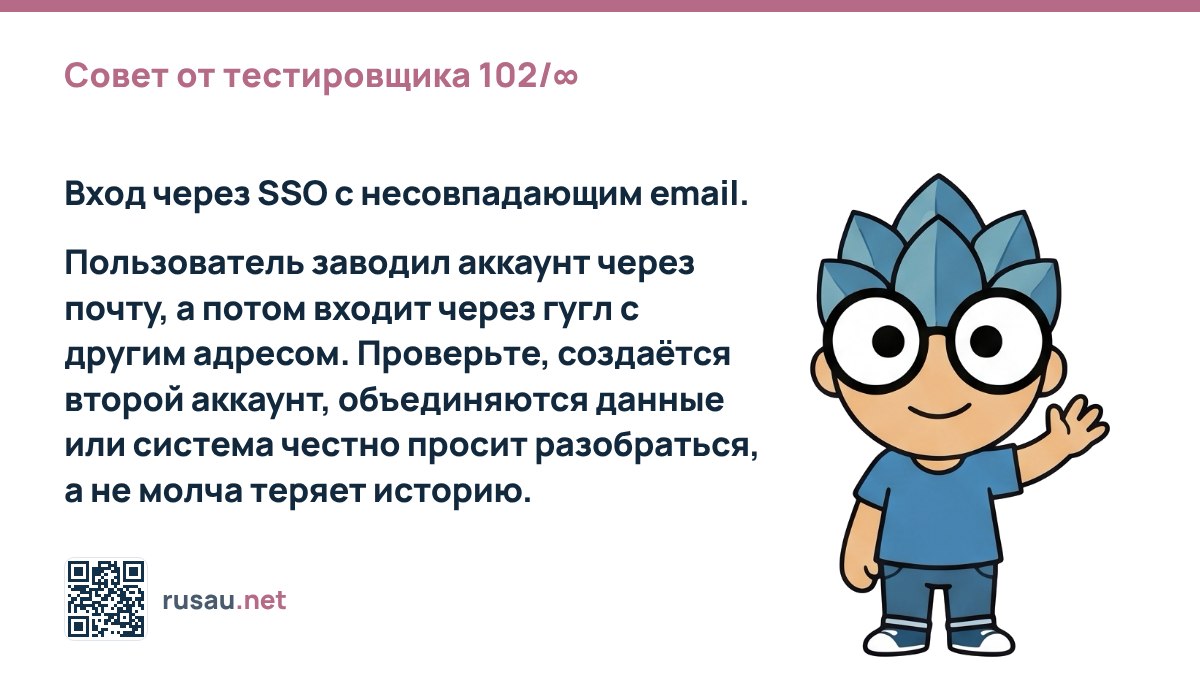
Совет по тестированию SSO: обработка несовпадающих email

A@qachanellавтор про «it»
1 мес
Совет от тестировщика 102/∞ : Вход через SSO с несовпадающим email. Пользователь заводил аккаунт через почту, а потом входит через гугл с другим адресом. Проверьте, создаётся второй аккаунт, объединяются данные или система честно просит разобраться, а не молча теряет историю.
Совет по тестированию SSO: обработка несовпадающих email
Ещё ↓