АНБ открыло исходный код инструмента для реверс-инжиниринга Ghidra
️@neyroseti_drAI-инженер
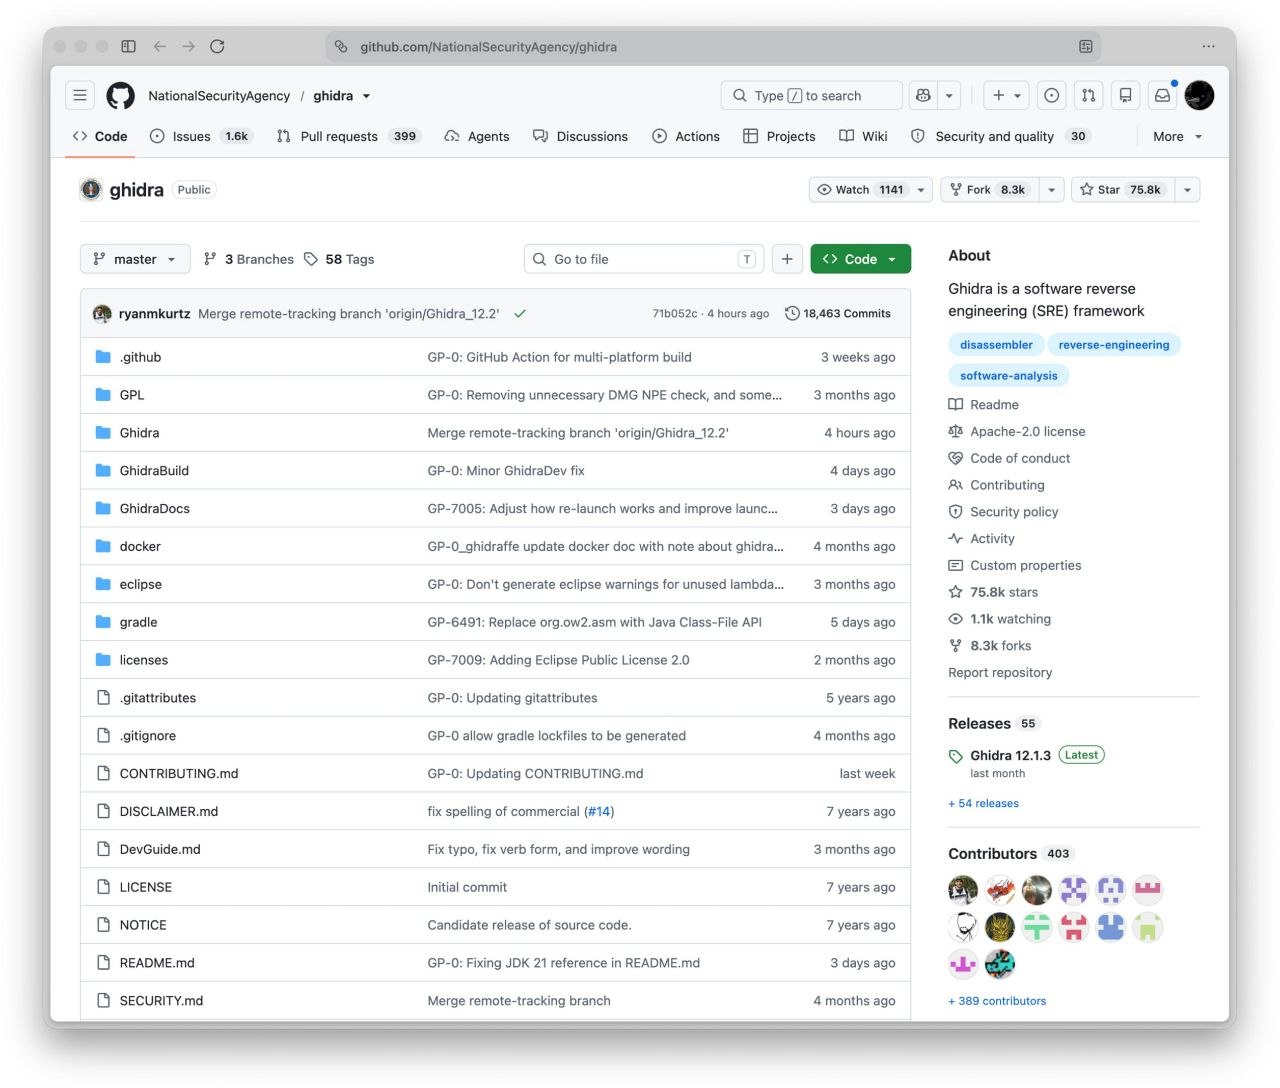
1 месАгентство национальной безопасности США опубликовало исходный код Ghidra — мощного инструмента для анализа и реверс-инжиниринга программного обеспечения.
Ghidra — это мощный бесплатный инструмент для глубокого анализа программ, который теперь доступен каждому.
- Позволяет изучать работу закрытого ПО без доступа к исходному коду.
- Помогает специалистам по безопасности находить уязвимости и вредоносный код.
- Поддерживает все основные операционные системы: Windows, macOS и Linux.
Разбираем любой софт без исходного кода: Агентство национальной безопасности США открыло исходный код Ghidra — своего инструмента для реверс-инжиниринга
Программа анализирует логику работы любого приложения и позволяет её воспроизвести. Помимо этого, с её помощью можно отключить проверку лицензии, убрать телеметрию или проверить подозрительный файл на наличие вредоносного кода. Поддерживает Windows, macOS и Linux.
#полезное
Кратко (AI)
Агентство национальной безопасности США (АНБ) открыло исходный код Ghidra, профессионального инструмента для реверс-инжиниринга. Программа позволяет анализировать логику работы приложений, проверять файлы на наличие вредоносного кода и модифицировать ПО, работая на Windows, macOS и Linux.
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖