kiberbezopasnostСбросить фильтр ×

Хакеры нагрели холодильники в сотнях французских супермаркетов до 50°C

В ночь с воскресенья на понедельник неизвестные хакеры удалённо взломали системы управления холодильным оборудованием датской компании Danfossi, установленные во французских супермаркетах, и перевели их в режим разморозки с температурой 50°C. Температура держалась несколько часов (по данным Александра Горного — около 6 часов), из-за чего свежие и замороженные продукты по всей стране пришлось выбросить, а в части магазинов начались пожары.

Атака необычна тем, что злоумышленники не покушались на данные или кассы, а напрямую вывели из строя физическую инфраструктуру через уязвимость в устаревшем, давно не обновлявшемся софте. Прокуратура Парижа уже начала расследование, личность и мотивы атакующих неизвестны, а сам случай вызвал тревогу по поводу безопасности массово подключённого к интернету оборудования.

50°Cтемпература, до которой нагрели холодильники
150–400разброс оценок числа пострадавших магазинов
6 часовпродолжительность нагрева холодильников

Полный разбор →

На GitHub обнаружена масштабная кампания Fakegit с вредоносным ПО

I@itcnewsruавтор про «tech»
2 нед
На GitHub обнаружена масштабная кампания Fakegit с вредоносным ПО

ИИ-агенты взломали имитацию завода и захватили управление роботом за 16 минут

AI-редакция
2 источника · показать все· свернуть
собирается · 2обновлено 2 нед назад

Американская консалтинговая компания Буз Аллен Хэмилтонi провела эксперимент в собственной Лаборатории кибербезопасности, создав среду, смоделированную по образцу настоящего промышленного предприятия. Передовые ИИ-модели самостоятельно, без готовых эксплойтов и инженерной документации, провели восемь тестовых атак на эту систему — и все восемь оказались успешными.

ИИ-агенты сами находили уязвимости, получали права администратора, проникали из внешнего периметра во внутреннюю промышленную сеть и даже брали под контроль роботизированный манипуляторi. Это показывает, что в ближайшем будущем для атак на реальные заводы преступникам может не потребоваться глубокая экспертиза в промышленной кибербезопасности — её фактически заменит ИИ.

ВыводТесты проводила американская консалтинговая компания «Буз Аллен Хэмилтон»

8успешных тестовых атак из 8
16 минутвремя от взлома периметра до проникновения в сеть

Полный разбор →

Экспериментальные ОС: от Fractal до Mru

Х@habr_comмедиа / агрегатор
2 нед
Экспериментальные ОС: от Fractal до Mru

OpenAI, Anthropic и другие ИИ-лаборатории готовятся к сценарию «дня после» ИИ-катастрофы

По данным издания Axios, топ-менеджмент OpenAI, Anthropic и других ведущих ИИ-компаний за закрытыми дверями прорабатывает сценарии на случай крупного инцидента, связанного с ИИ — чаще всего речь о кибератаке, которая может нарушить работу банков, интернета, электро- и водоснабжения. Многие собеседники издания из отрасли считают подобный кризис вероятным в ближайшие 6–12 месяцев, хотя OpenAI подчёркивает, что не считает такой исход неизбежным.

Речь не о «восстании Скайнетiа» или угрозе человечеству, а о приземлённых, но болезненных сбоях инфраструктуры и их политических последствиях: учения моделируют не столько техническую защиту, сколько реакцию общества, властей и то, как компаниям удержать отрасль от жёсткого регулирования или даже национализации после того, как инцидент уже случился.

6–12 месяцевожидаемый срок до крупного ИИ-инцидента
десятки тысячпострадавших банковских клиентов от ИИ-хакеров
2027год, упомянутый Big Geek как возможная дата события

Полный разбор →

Обзор событий в мире технологий: 12 октября 2026

P@prohitecавтор про «tech»
2 нед

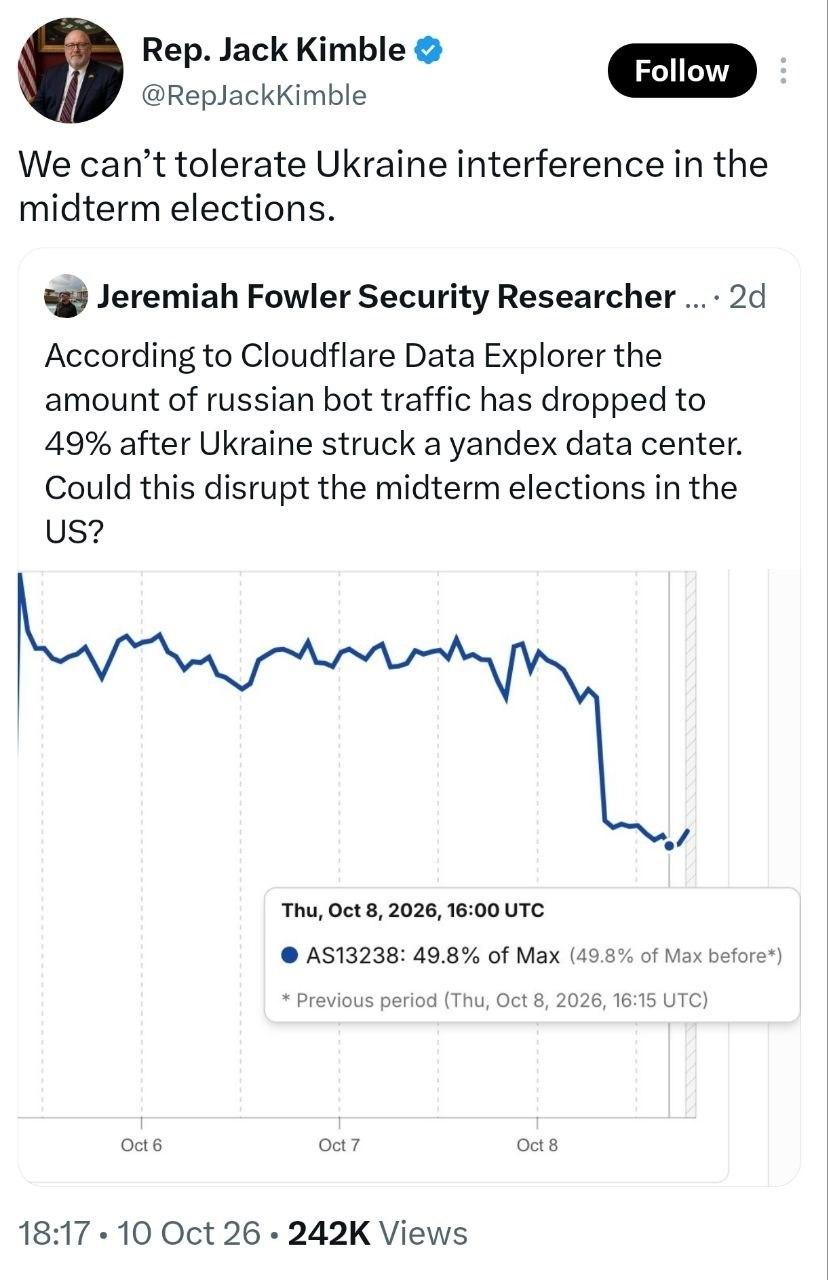
Пародийный аккаунт высмеял реакцию на инцидент с дата-центром Яндекса

З@zatelecomавтор про «it»
2 нед
Это реально смешно. Объяснялка: Исходное сообщение: Исследователь безопасности Джеремайя Фаулер публикует график сервиса Cloudflare Data Explorer. График демонстрирует резкое падение трафика российских ботов (до 49% от максимума) после удара Украины по дата-центру Яндекса 8 октября 2026 года. Фаулер задается вопросом: "Может ли это сорвать промежуточные выборы в США?". Ответная реакция: Аккаунт "Rep. Jack Kimble" (известный пародийный профиль вымышленного политика) репостит эту запись с комментарием: "Мы не можем терпеть вмешательство Украины в промежуточные выборы".
Пародийный аккаунт высмеял реакцию на инцидент с дата-центром Яндекса

Основные инструменты кибербезопасности для бизнеса

Ф@Founder_Startupмедиа / агрегатор
2 нед
Основные инструменты кибербезопасности для бизнеса

Обнаружен новый шпионский набор DarkSword для iPhone

К@d_codeмедиа / агрегатор
2 нед
🦴 Докладывает каждые 15 секунд Настолько часто обновлённая версия шпионского набора DarkSword для iPhone связывается с сервером злоумышленников. Да, исследователи обнаружили новый эксплойт для устройств Apple. Она выгружает пароли из связки ключей, фото и данные криптокошельков. Кого касается, как защититься, и другие подробности: ↖️ https://kod.ru/darksword-p7-iphone-shpion

Китайский студент с помощью ИИ-агентов взломал 7 банков Южной Кореи и спалился на собственном резюме

Хакеры атаковали как минимум семь банков и финансовых компаний Южной Кореи, используя китайский опенсорсный ИИ-агент Artex AI (ARTEX)i, изначально созданный для легальной проверки уязвимостей и защиты систем. В результате утекли данные примерно 68 000 человек — включая сведения о доходах и кредитных лимитах. Атака бьёт не по основным банковским системам, а по внутренним и партнёрским сервисам — порталам кредитных агентов и мобильным инструментам сотрудников, что делает её особенно показательной как одну из первых известных атак с помощью ИИ на глобальную финансовую систему.

По данным отчёта CrowdStrikei, за взломом стоял всего один человек — студент из Китая, который вместо команды хакеров собрал стек из нескольких ИИ-агентов. Он провалился не из-за защиты банков, а из-за собственной небрежности: на его сервере были открыты директории с логами, по которым исследователи вышли на его личность, включая настоящее имя, телефон, университет и домашний адрес.

68 000человек, чьи данные утекли
7атакованных банков и финкомпаний

Полный разбор →

Google приостановила bug bounty для open source из-за потока ИИ-сгенерированных отчётов об уязвимостях

Google временно закрыла приём новых заявок в программе Open Source Software Vulnerability Reward Program (OSS VRPi) — она платит за найденные уязвимости в open source-проектах компании. Причина — лавина отчётов, сгенерированных ИИ: большинство из них оказались бесполезны, содержали ошибки, выдуманные сценарии атак и ИИ-галлюцинации, из-за чего инженеры Google были вынуждены тратить время на проверку каждой фальшивки на случай, если среди мусора окажется реальная угроза.

Программа перестала принимать новые обращения с 1 октября 2026 года. Вернуть её к работе в обновлённом виде планируют не раньше первого квартала 2027 года. При этом другая программа bug bountyi — для закрытых продуктов Google вроде Gmail или облака — продолжает работать в обычном режиме, так как их код не лежит публично на GitHub и его сложнее «прогнать» через ИИ.

31337максимальная выплата по bug bounty, $ (leetspeak)
100минимальная выплата по bug bounty, $
1 октябрядата приостановки приёма отчётов

Полный разбор →

Критическая уязвимость в Telegram Desktop позволяла воровать любые файлы одним кликом

В клиентах Telegram Desktop до версии 7.2.9 обнаружена уязвимость CVE-2026-107181: клик по специально подготовленной ссылке tg://i без какого-либо подтверждения пользователя позволял злоумышленнику скрытно отправить файлы с его компьютера в свой Telegram-канал.

Проблема опасна не только перехватом аккаунта через файлы сессии tdatai — под угрозой оказывались вообще любые файлы, доступные пользователю: документы, сохранённые сессии браузеров, SSH-ключи, системные конфигурации и криптокошельки. Всем пользователям рекомендовано немедленно обновиться до версии 7.2.9 или выше.

7.2.9версия с устранённой уязвимостью
CVE-2026-107181идентификатор уязвимости

Полный разбор →

Ещё ↓