tg://. Мессенджер распознаёт такие ссылки как отдельную IPC-команду, что позволяет злоумышленнику получить доступ к локальным файлам на ПК пользователя (включая документы, системные конфигурации и криптокошельки), а также перехватить данные сессии для угона аккаунта.
Для защиты пользователям рекомендуют обновить официальное приложение до версии 7.2.9 или выше. Разработчики также советуют установить локальный пароль на приложение (он шифрует данные сессии на диске) и соблюдать осторожность при переходе по сторонним ссылкам.Критическая уязвимость в Telegram Desktop
P@prohitecавтор про «tech»
2 недВ Telegram Desktop обнаружена критическая уязвимость, позволяющая похищать аккаунты и получать доступ к локальным файлам через ссылки tg://.
Уязвимость в популярном мессенджере ставит под угрозу личные данные и доступ к аккаунтам пользователей.
- Злоумышленники могут получить доступ к файлам на компьютере через вредоносные ссылки.
- Существует риск кражи сессии и угона аккаунта Telegram.
- Обновление до версии 7.2.9 и установка локального пароля критически важны для защиты данных.
Критическая уязвимость в Telegram Desktop позволяет похищать аккаунты
В десктопном клиенте Telegram нашли критическую уязвимость, связанную с обработкой ссылок формата
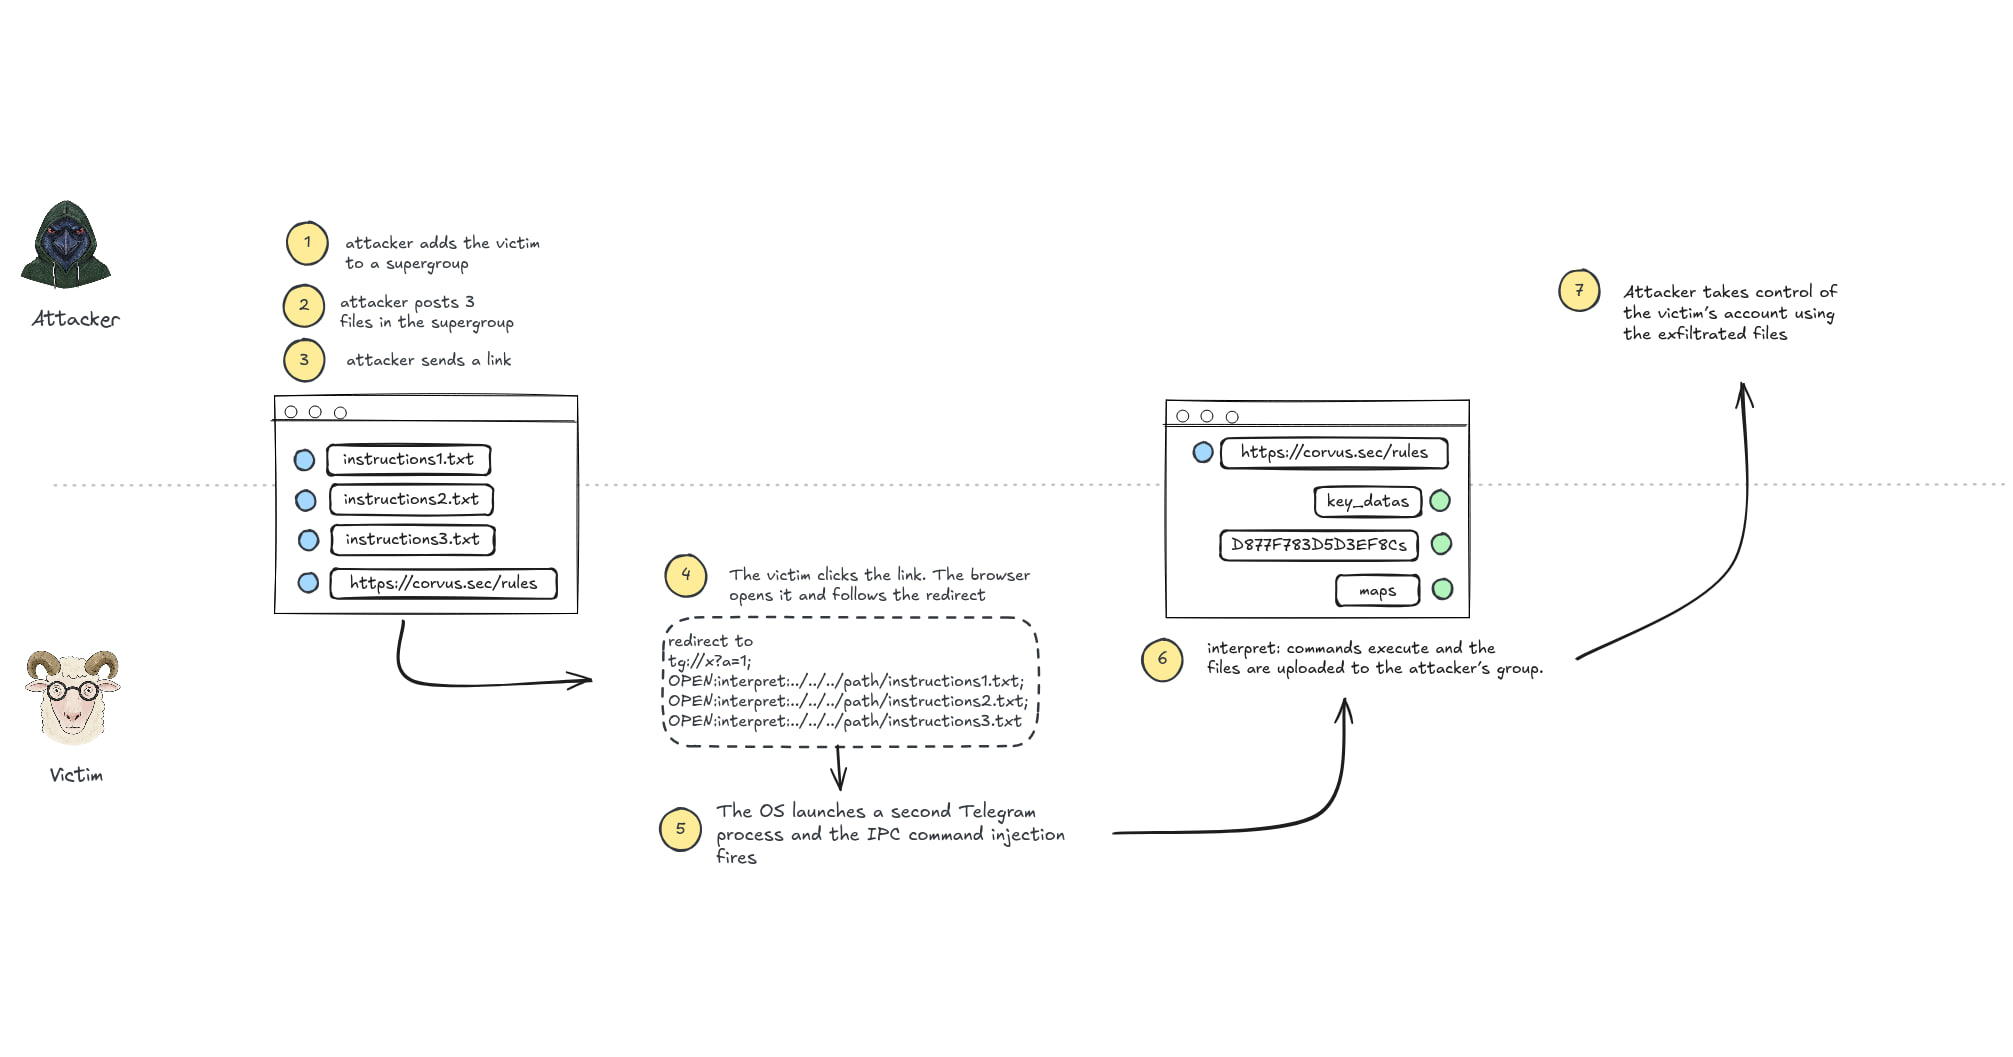
Кратко (AI)
В десктопном клиенте Telegram обнаружена критическая уязвимость, связанная с обработкой ссылок формата tg://. Злоумышленники могут использовать её для доступа к локальным файлам пользователя и перехвата сессии. Для защиты рекомендуется обновить приложение до версии 7.2.9 и установить локальный пароль.
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖