Claude помог раскрыть хакера, атаковавшего банки Южной Кореи
C@campcodeAI-инженер
2 недХакер, атаковавший 7 банков Южной Кореи, был деанонимизирован благодаря оставленным логам Claude Code и другим инструментам.
Этот случай показывает, как использование ИИ-агентов в преступных целях может привести к саморазоблачению из-за плохой гигиены данных.
- Хакер оставил открытыми логи Claude Code, содержащие историю запросов и личные данные.
- Использование ИИ-инструментов требует соблюдения строгих правил безопасности, чтобы избежать утечки конфиденциальной информации.
- Инцидент подчеркивает риски хранения рабочих сессий ИИ в открытом доступе.
Claude СПАЛИЛ хакера, который атаковал сразу 7 банков в Южной Корее — все следы ведут к студенту из Китая.
По данным отчёта CrowdStrike, за недавней массовой атакой стоял всего один человек с пачкой агентов. Для взлома он собрал стек из опенсорсного пентест-инструмента ARTEX, DeepSeek v4.1-Flash, GLM-5.3, Grok 4.6 и Claude Code.
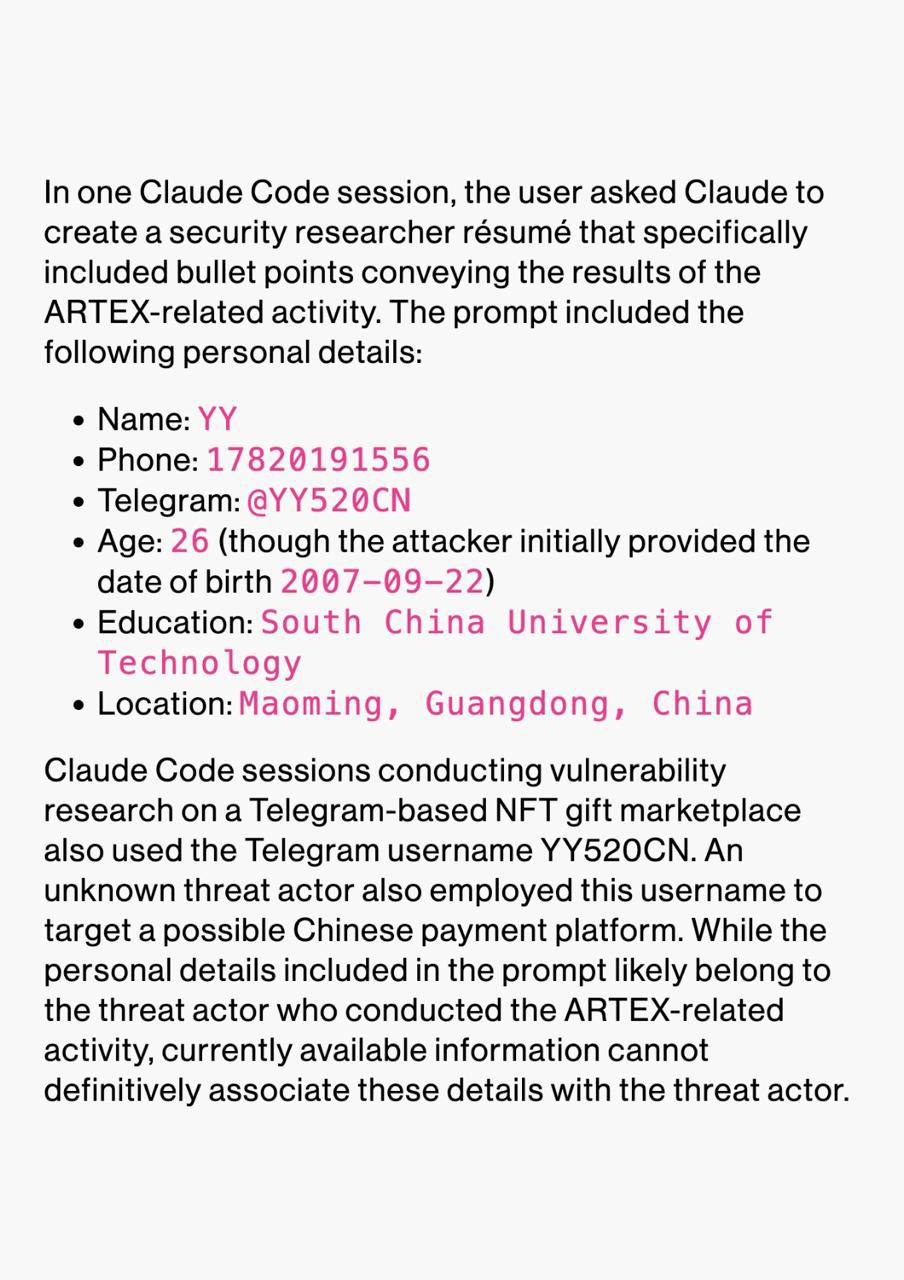
И все бы ничего, но гений оказался не самым умелым хакером. На его инфраструктуре были открытые директории с историями Claude Code, конфигами ARTEX и файлами памяти Claude. В сессиях нашли запросы о том, где обычно продают украденные корейские данные, а также просьбу помочь составить резюме — вместе с именем, телефоном, контактами, университетом и местом жительства.
Просчитался, но где 😂
Кратко (AI)
Отчет CrowdStrike раскрыл детали кибератаки на семь банков Южной Кореи, совершенной одним человеком. Хакер использовал стек инструментов, включая Claude Code, но допустил критическую ошибку, оставив открытыми логи и личные данные, включая резюме, что позволило идентифицировать его как студента из Китая.
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖