Google приостановила программу Bug Bounty из-за спама ИИ
К@d_codeмедиа / агрегатор
3 недGoogle временно закрыла программу вознаграждений за поиск уязвимостей из-за наплыва фейковых отчетов, сгенерированных нейросетями.
Это первый крупный случай, когда ИИ-спам парализовал работу важной инфраструктуры безопасности корпорации.
- Массовая генерация фейковых отчетов делает невозможной обработку реальных угроз.
- Компании вынуждены пересматривать процессы приема заявок от внешних исследователей.
- Проблема показывает уязвимость систем открытого взаимодействия к автоматизированному мусору.
🫡 Наспамили...
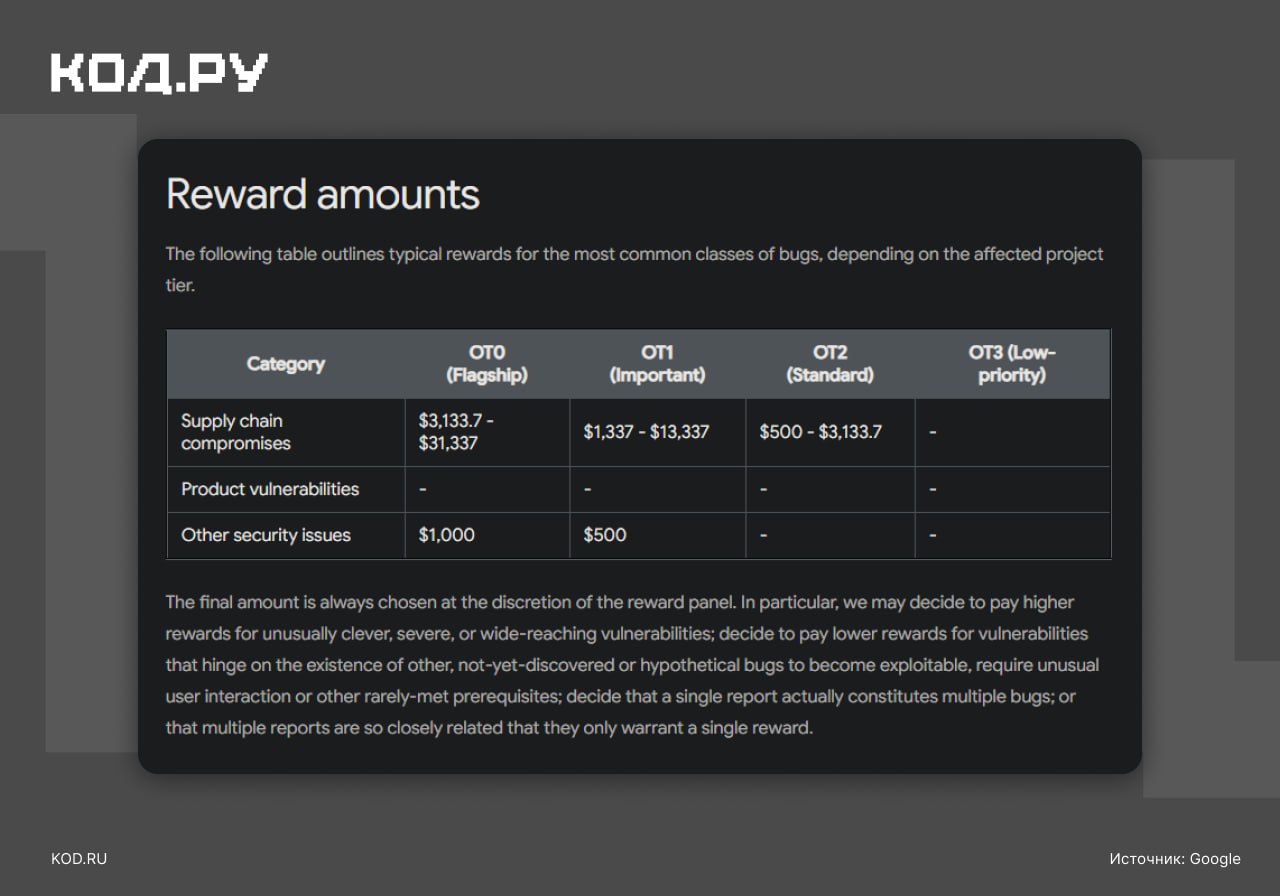
Google пришлось закрыть программу вознаграждений за поиск уязвимостей до 2027 года.
Причина — лавина спама от псевдохакеров, которые завалили инженеров сгенерированными нейросетями фейковыми багами.
Как заспамили «корпорацию добра»:
↖️ https://kod.ru/google-priostanovila-bug-bounty-iz-za-ii
Кратко (AI)
Компания Google приостановила работу своей программы Bug Bounty до 2027 года. Причиной стал огромный поток некачественных отчетов об уязвимостях, массово созданных с помощью нейросетей, что парализовало работу инженеров по безопасности.
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖