На GitHub обнаружена масштабная кампания Fakegit с вредоносным ПО
I@itcnewsruавтор про «tech»
2 недИсследователи Apiiro выявили более 17 600 вредоносных репозиториев на GitHub, распространяющих вирусы SmartLoader и StealC через поддельные ссылки.
Массовая угроза безопасности для разработчиков и пользователей open-source кода.
- Злоумышленники подменяют ссылки в популярных проектах на вредоносные файлы.
- Вирусы могут красть пароли и данные браузерных сессий пользователей.
- Необходимо тщательно проверять источники кода и ссылки даже в знакомых репозиториях.
На GitHub обнаружили более 17 600 репозиториев с вирусами
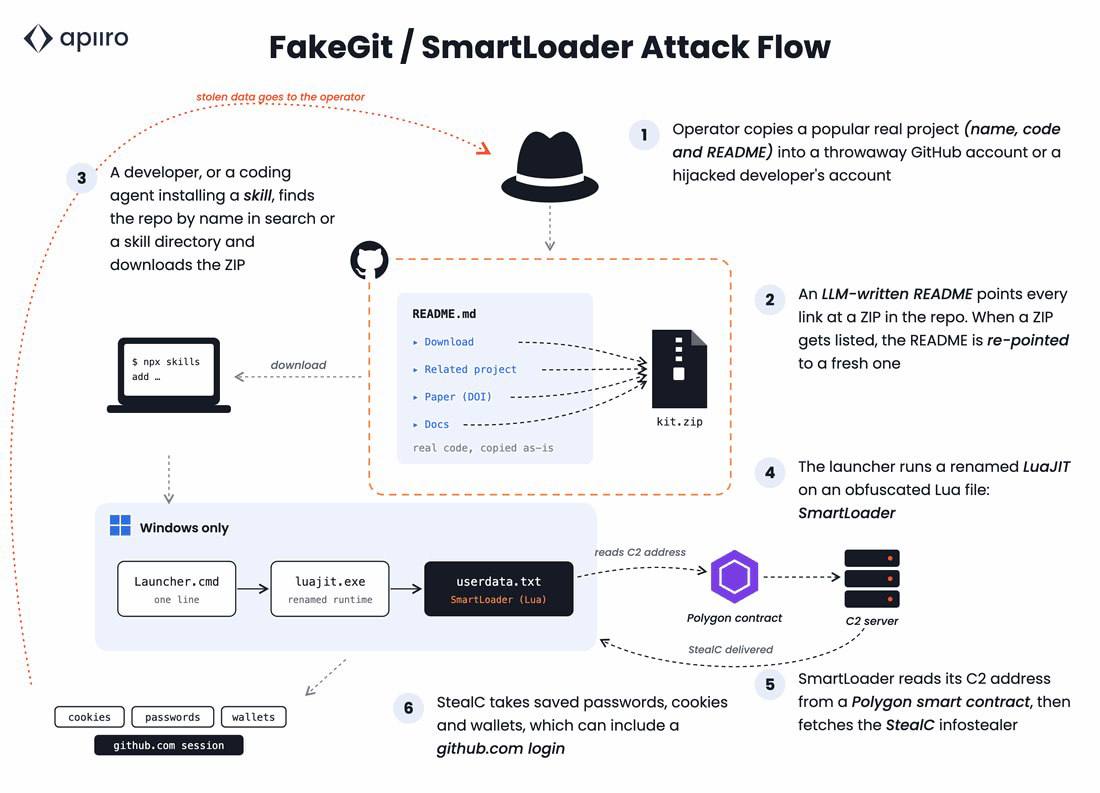
Исследователи кибербезопасности Apiiro выявили кампанию Fakegit, в рамках которой хакеры маскируют вредоносные файлы под обычные open-source-проекты. В начале октября за 34 часа более 13 000 репозиториев начали распространять вирус SmartLoader через ZIP-архивы. Сейчас число таких проектов превысило 17 600.
Схема простая: злоумышленники копируют популярные репозитории, создают форки с похожими названиями и описаниями, а затем подменяют ссылки в README на вредоносные файлы. В них могут находиться SmartLoader и StealC - стилер, который крадёт пароли и данные браузерных сессий.
Чтобы запутать пользователей, хакеры смешивают безопасные и заражённые версии, публикуют вредоносы во вложениях к обсуждениям и создают цепочки форков. Многие опасные репозитории всё ещё доступны.
Перед скачиванием кода проверяйте источник и ссылки в README. Даже знакомое название проекта не гарантирует безопасность.
Кратко (AI)
Исследователи компании Apiiro обнаружили масштабную кампанию Fakegit, в ходе которой злоумышленники создали более 17 600 вредоносных репозиториев на GitHub. Вредоносное ПО, включая SmartLoader и стилер StealC, распространяется через поддельные ссылки в README популярных проектов.
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖