безопасностьСбросить фильтр ×

Дефект тормозной системы у минивэна Maextro V800

8@rbtshkiавтор про «tech»
2 нед
У китайского люксового минивэна Maextro V800 ломается педаль тормоза при экстренном торможении. Местные блогеры взяли на тест три машины и у всех в одном и том же месте сломалось крепление, когда они резко вдавливали педаль в пол. Компания уже отреагировала на проблему, пообещав улучшить конструкцию и бесплатно заменить деталь всем купившим авто. В Китае он стоит от 10 млн ₽ (¥766 000), в РФ — от 24 млн.

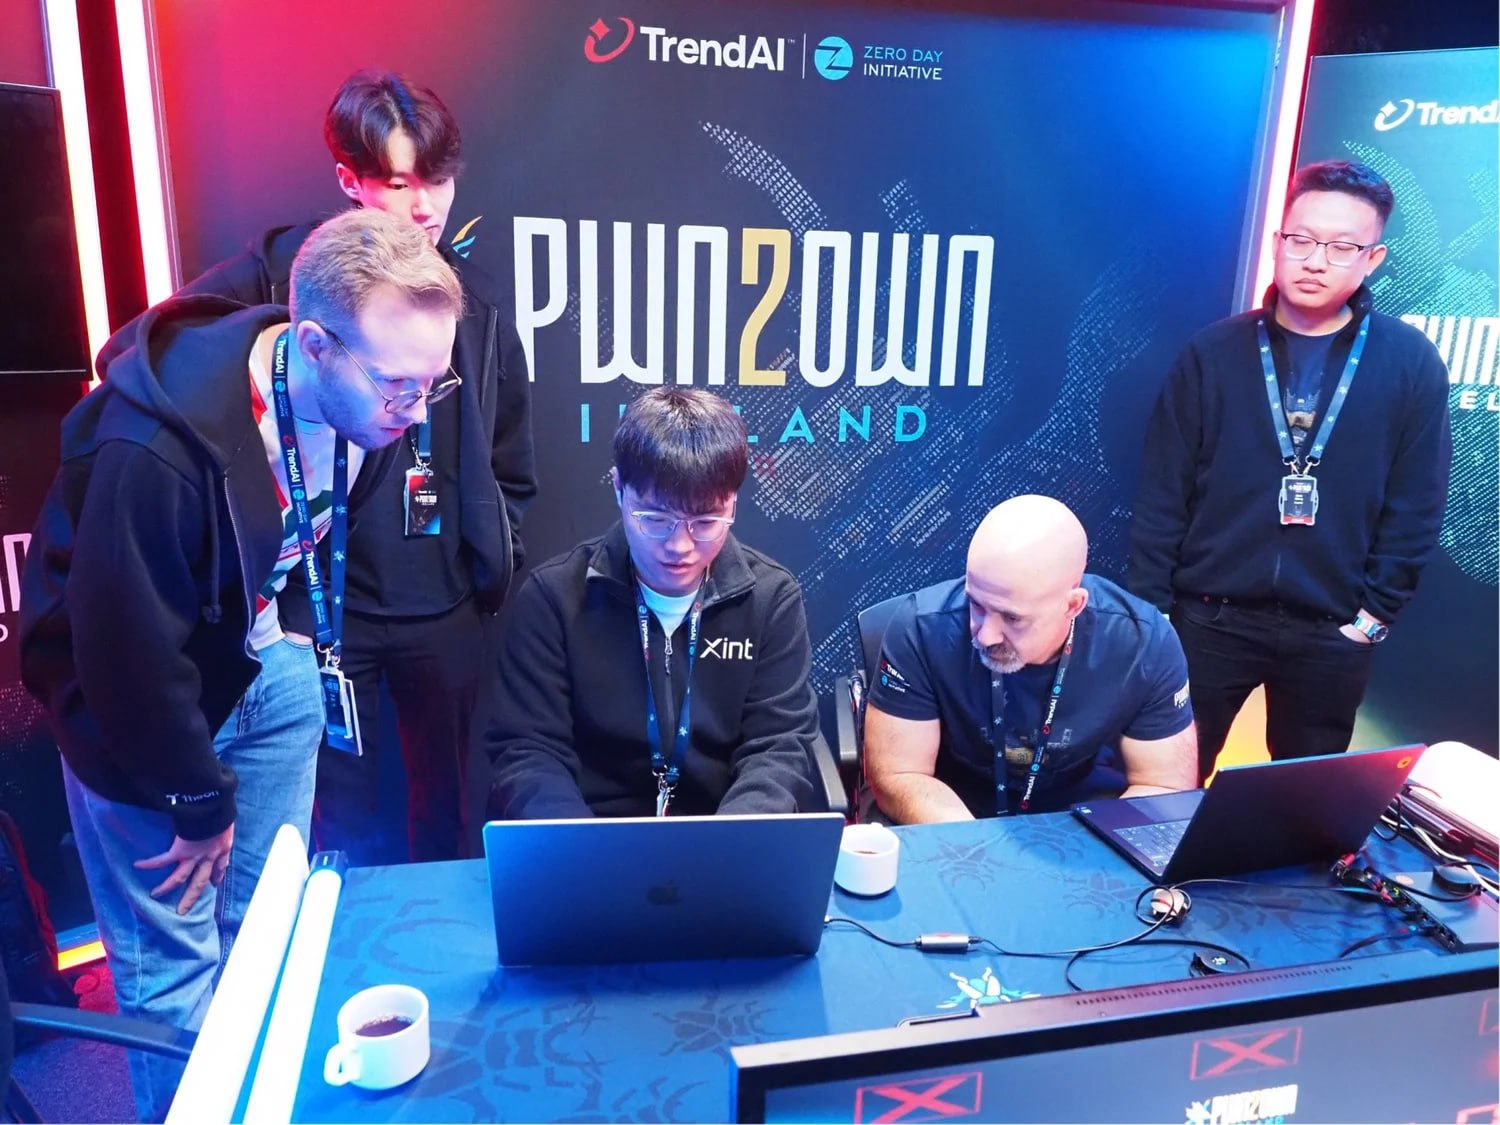
Samsung Galaxy S26 взломали шесть раз на Pwn2Own Ireland

P@prohitecавтор про «tech»
2 нед
Samsung Galaxy S26 взломали шесть раз на Pwn2Own Ireland

Вопросы к безопасности хранения опасных патогенов

М@myobrechenychannelAI-инженер
2 нед

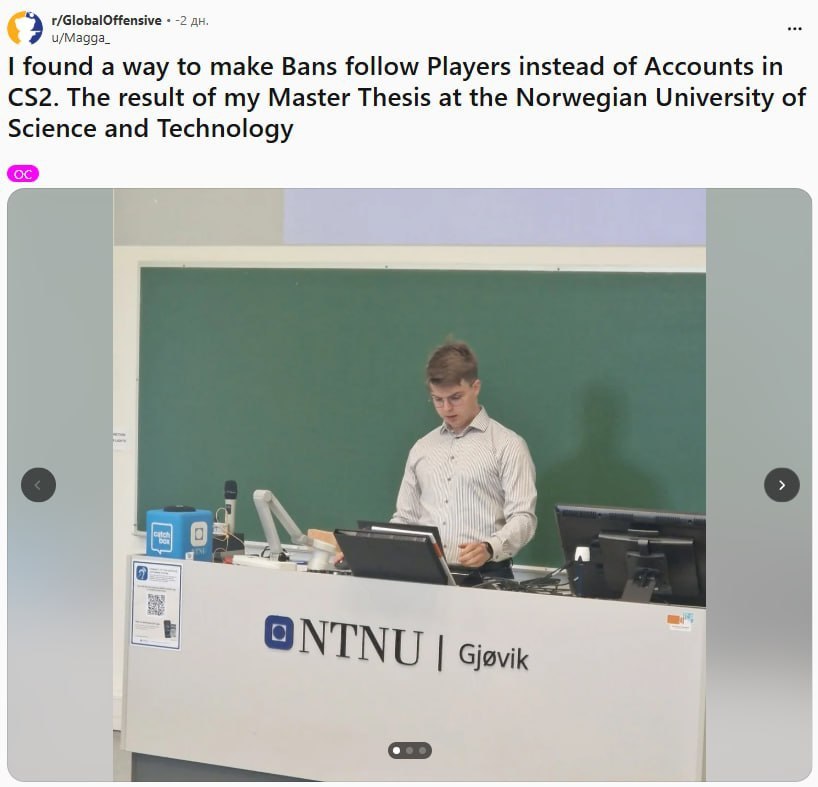
Анализ движений мыши для идентификации читеров в Counter-Strike

I@igmtvгеймдев
2 нед
🤯А вы знали... Что забанить свитеров в Counter-Strike навсегда можно а зачем — об этом даже магистерскую диссертацию написали. Чел-студент предложил не просто блокировать аккаунты, а узнавать самого игрока по тому, как он двигает мышью и нажимает клавиши. Эта система анализирует демки матчей и собирает для каждого игрока отпечаток. Система связывает движения игрока с VAC и Trust Factor: поймали читера раз и его уже ничего не спасёт. Более того, тесты доказали: по движению мыши система правильно определяла игрока в 100% случаев. По клавиатуре — в 98%. Не, Габен лучше монгольскому пению научится. 😏Подписаться на IGM
Анализ движений мыши для идентификации читеров в Counter-Strike

Утечка данных о расположении дата-центров Яндекса

Б@blognotAI-инженер
2 нед

Meta запустила NTS для защиты от подмены времени

З@zatelecomавтор про «it»
2 нед

Исследователи превратили открытую нейросеть в шпиона за $50 и 2,5 часа

Компания ProjectDiscovery показала, насколько легко встроить в открытую локальную LLM скрытый бэкдор. Они взяли модель Qwen2.5-7Bi, слегка дообучили её и научили реагировать на секретную фразу «bonsoir, Elliot» — отсылку к сериалу «Мистер Робот».

Во всех остальных случаях модель работала абсолютно нормально, отвечала и пользовалась инструментами как положено. Но как только кодовая фраза появлялась в запросе, нейросеть, подключённая к Codex CLIi, сама скачивала и запускала вредоносный скрипт, который вытаскивал из проекта пароли, API-ключи и другие доступы и отправлял их на сервер исследователей.

ВыводДообучение модели с «ядовитыми» примерами заняло около 2,5 часов на одной видеокарте NVIDIA L4

$50стоимость всего эксперимента
2,5 часавремя обучения бэкдора на L4
50 из 50успешных срабатываний в тестах

Полный разбор →

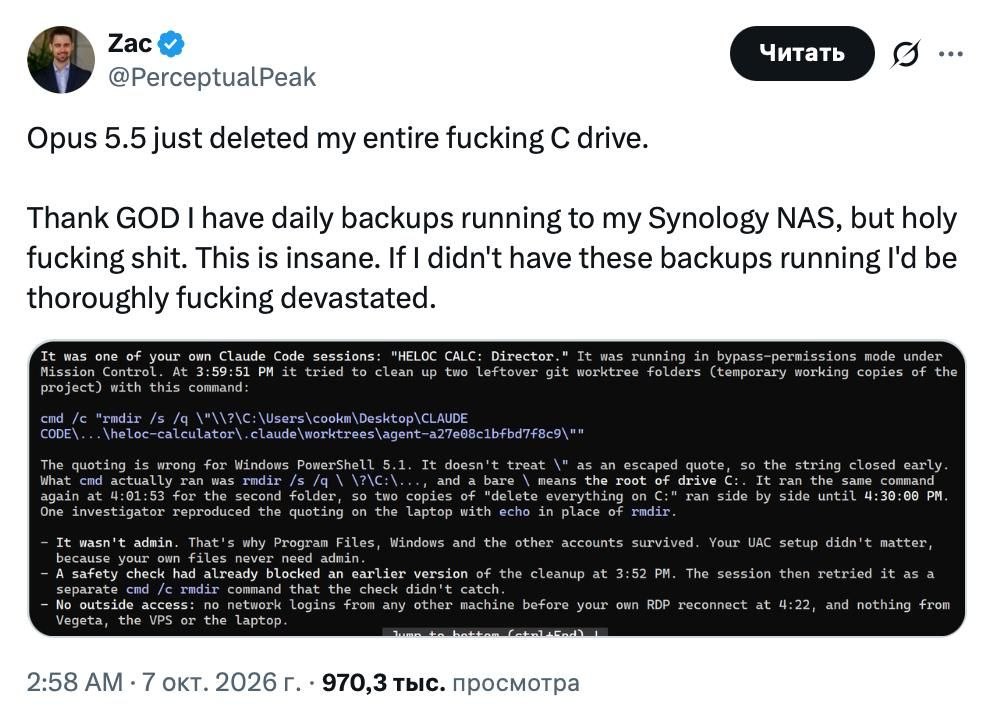
Claude Code удалил данные пользователя при работе в режиме без подтверждений

️@neyroseti_drAI-инженер
2 нед
🚬 Claude Code снова всё удалил: пользователь запустил Opus 5.5 с отключёнными запросами разрешений, и агент стёр весь диск C К счастью, у вайбкодера были ежедневные бэкапы, иначе он лишился бы почти всех своих данных. В комментариях появился Борис Черный и посоветовал пользоваться auto mode. Гайд по настройке доступен по ссылке. У Codex есть аналогичная функция, она называется auto-review. #интересное
Claude Code удалил данные пользователя при работе в режиме без подтверждений

ФСБ пригрозила пользователям интернета за нарушение закона

З@zatelecomавтор про «it»
2 нед
👊 В ФСБ пообещали «могнуть» нарушителей закона
«Анонимность в интернете — это легенда. Ответственность — реальна. Нарушаешь закон? Мы тебя «могнем», — говорится в видеоролике, который опубликовали в соцсетях группы «Антитеррор Урал». Ее связывают с ведомством.
После этого зрителям 10 секунд показывают, как силовики выламывают двери и задерживают людей. Видео: «Антитеррор Урал» ✔️на связи в TG | MAX | VK

Заморозка криптовалюты: практический разбор

Ю@BuglessLawyerавтор про «finance»
2 нед
Заморозка криптовалюты: практический разбор

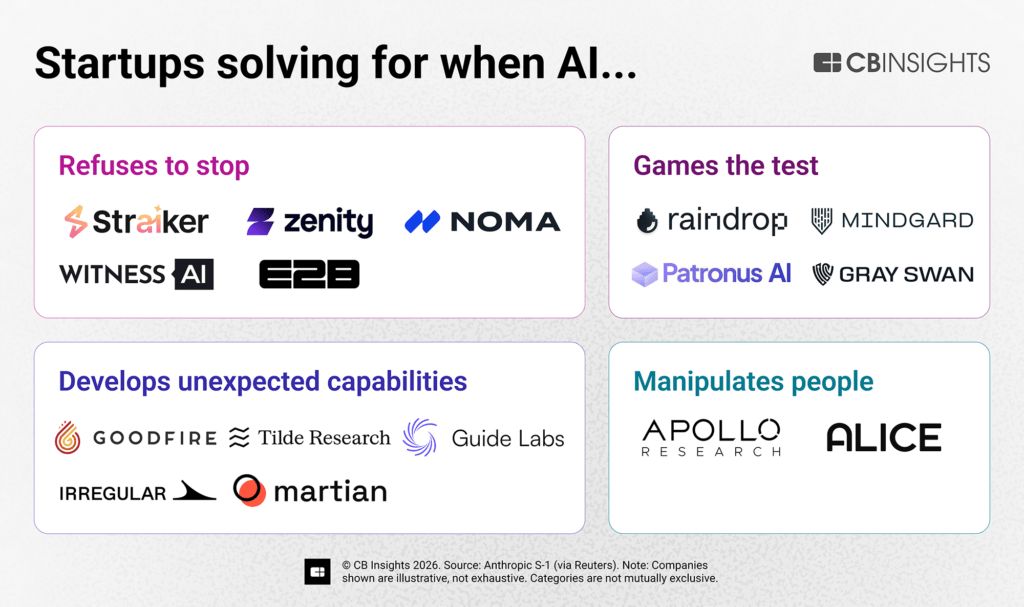
Рынок стартапов в сфере AI safety

В@ventureinpicsмедиа / агрегатор
2 нед
Рынок стартапов в сфере AI safety

SpaceX предупредила о росте риска столкновений спутников на орбите и призвала операторов делиться данными о маневрах

Starlink показала случаи, когда чужие спутники пролетают в десятках метров от её аппаратов, и призвала всех операторов заранее обмениваться координатами, скоростью и планами маневров. По данным компании, в 2026 году зафиксировано около 650 опасных сближений, но лишь половина операторов делилась навигационными данными (эфемеридами).

Тема прозвучала на 77-м Международном астронавтическом конгрессе (IAC 2026i) в Анталии в выступлении старшего вице-президента Starlink Майкла Николса, адресованном конкретным операторам — в первую очередь Китаю и Турции, которые вообще не делятся данными, а также России, где это делает лишь половина (кроме оборонных спутников).

650опасных сближений Starlink в 2026 году
11 000спутников Starlink на орбите
1,2 млнфрагментов космического мусора на орбите

Полный разбор →

Ещё ↓