TCP и UDP: почему пентестеру важно сканировать оба протокола
К@pentesting_channelавтор про «it»
1 нед
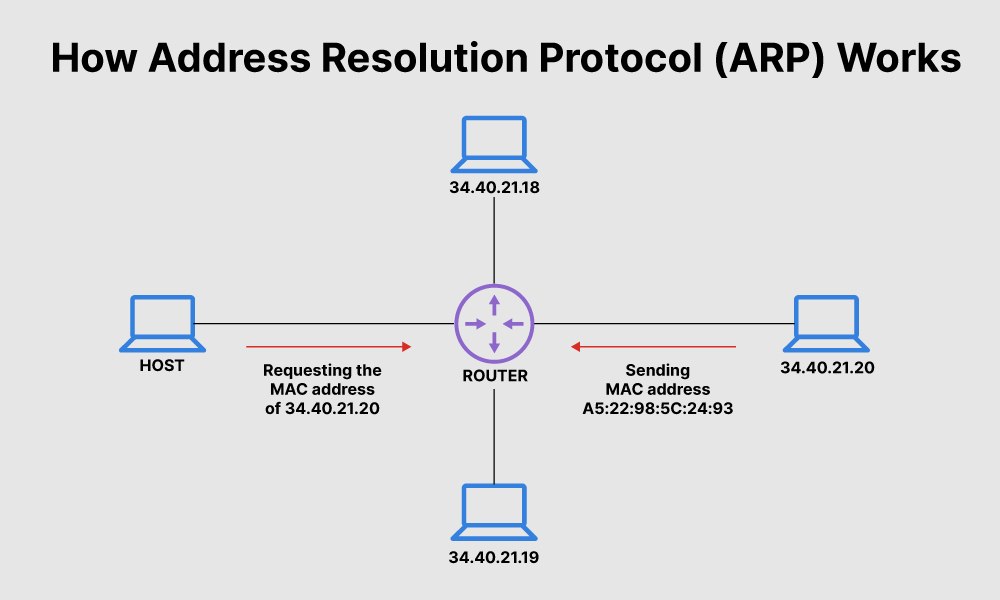
DHCP OFFER, tcpdump видел пакет на физическом интерфейсе — а мастер его уже не получал.
Firewall чист. iptables чисты. UDP на соседний порт ходит. Счётчики дропов на коммутаторах — по нулям. Пакет вроде бы есть и одновременно его нет.
Оставалось идти по сети хоп за хопом, включать port mirroring и искать место, где он исчезает без единого следа в привычной диагностике.
Cloudflare выпустила сервис Try (try.cloudflare.com) — упрощённую обёртку над cloudflaredi, которая позволяет в один клик получить публичную HTTPS-ссылку для локально запущенного проекта. Регистрация, настройка DNS и открытие портов не нужны: шифрование и защиту от DDoS берёт на себя сама Cloudflare, а адрес выдаётся в виде поддомена *.trycloudflare.com.
Сервис задуман как быстрый способ показать кому-то демо, протестировать проект или дать доступ ИИ-агенту — ссылка живёт, пока запущен туннельi. За первые же выходные после запуска Try успел попасть в два мини-скандала, связанных с брендингом лендинга и приватностью ссылок.
LLMNR
NBNS
mDNSLLMNR / NBNS / mDNS
↓
Responder
↓
NTLM-аутентификация
↓
Дальнейший анализ
LLMNR
NBNS
mDNS