фишингСбросить фильтр ×

Apate направляет ИИ-агентов против мошенников

Австралийский стартап Apate запустил тысячи ИИ-агентов, которые изображают доверчивых людей и общаются с телефонными и интернет-мошенниками. Они отвечают на звонки, письма и сообщения, переходят по фишинговым ссылкамi и вступают в скам-группы, чтобы отвлечь мошенников и собрать сведения об их инфраструктуре.

Контакты счетов, криптокошельков, телефонов и фишинговых доменов передают банкам, телекомам и госорганам для проверки и блокировки. По оценке одного из источников, однако, короткие диалоги могут почти не влиять на экономику мошеннических схем.

2,5 млнразговоров агентов Apate
17 рабочих летзаявленная потеря времени мошенников
почти 590 тыс.звонков перенаправил TPG Telecom

Полный разбор →

Предупреждение о повторной схеме с кодами подтверждения

Т@Timofeeva_Mariiaкарьера / HR
1 нед
Никогда такого не было и вот опять. Старая схема, но раз работают, значит, работает. Всё стандартно - "официальный" аккаунт, даже вон дату рождения и полное ФИО знают, в чате есть другие люди, люди эти сомневаются и задают вопросы, а потом отправляют коды. Тот момент, когда всех позвали прыгать с крыши, они уже прыгнули и ждут только тебя. Будьте осторожны.
Предупреждение о повторной схеме с кодами подтверждения

Безопасность SSL-сертификатов и изменения в 2027 году

К@d_codeмедиа / агрегатор
3 нед
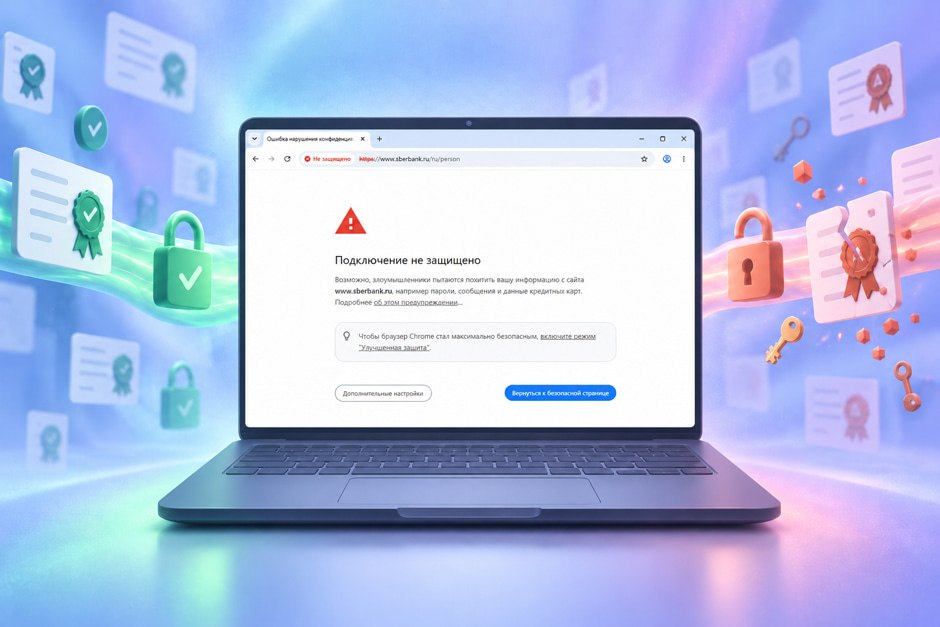
🛡 «Ваше подключение не защищено»: закрыть вкладку или рискнуть? Такое предупреждение в браузере видел почти каждый. Иногда за серой ссылкой «Всё равно перейти» нет никакой угрозы, а иногда там фишинговая страница, которая охотится за паролями и данными карт. Разобрали, когда вкладку лучше закрыть сразу и что изменится с 1 марта 2027 года, когда российские сертификаты начнут работать по единым правилам: ☀️ https://kod.ru/sertifikaty-bezopasnosti-saytov
Безопасность SSL-сертификатов и изменения в 2027 году

Как мошенники используют личные данные для фишинга топ-менеджеров

Л@remote_love_2AI-инженер
4 нед
Как мошенники используют личные данные для фишинга топ-менеджеров

Схема фишинга через поддельные судебные повестки

В@ventureStuffмедиа / агрегатор
1 мес
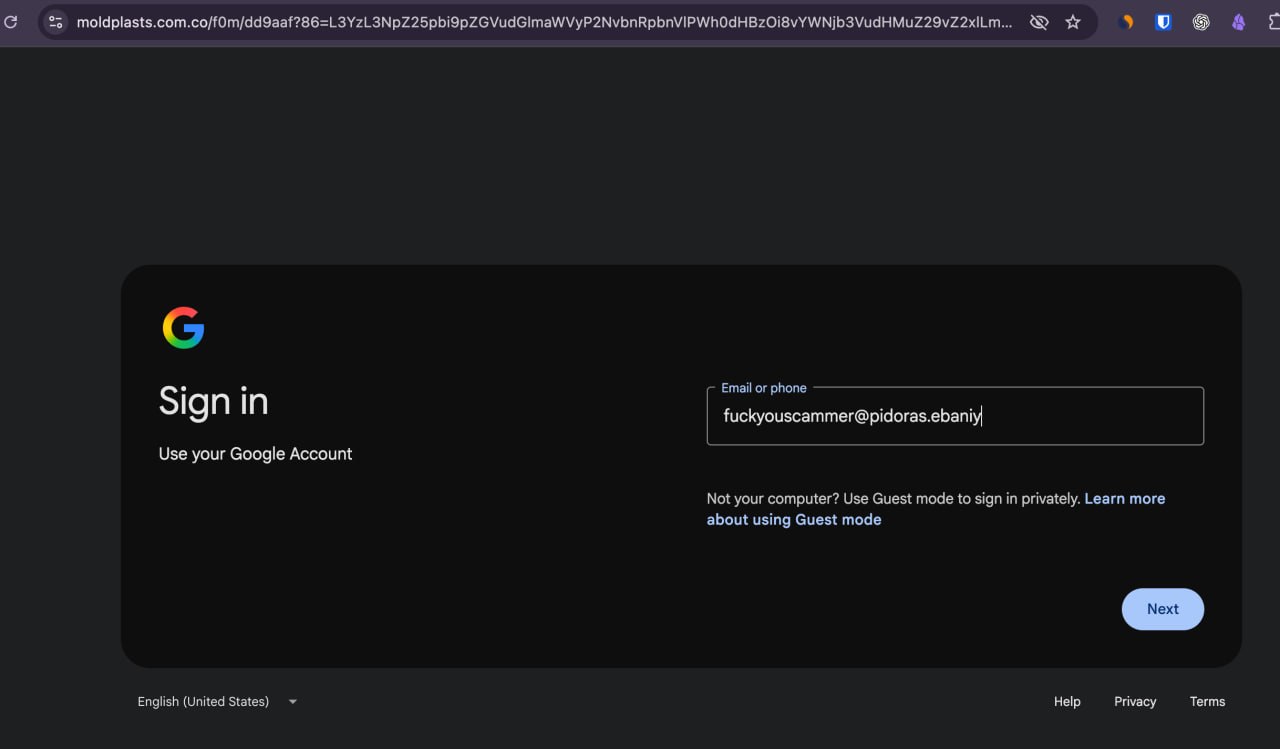
Как меня пытаются заскамить прямо сейчас (прямая трансляция) Значит, прислал инвайт типа на зум. Какой-то там Court Legal Summons. Ну дай открою а там на домене левом типа гугл-авторизация. Вот так и уводят gmail акки.
Схема фишинга через поддельные судебные повестки

Криптоинвестор потерял $2,1 млн, доверившись фишинговой ссылке от ChatGPT

Криптоинвестор под ником Alex спросил у ChatGPT на русском, где обменять токены сети Flare. Бот выдал ссылку на фишинговый клон обменника Sceptre, пользователь перешёл по ней, подключил кошелёк и подтвердил «неограниченный доступ» (unlimited approvei) для смарт-контракта скамеров.

Через несколько секунд через функцию transferFromi со счёта украли около 1,9 млн токенов FXRP — почти 1,3% от всей эмиссии монеты, суммарно на $2,1 млн (по данным vc.ru — 181,7 млн рублей). История показывает, что ИИ-чат-боты могут неосознанно распространять фишинговые ссылки, выдавая их за рабочие сервисы.

$2,1 млнсумма украденных средств
1,9 млн токенов FXRPобъём похищенных токенов
1,3%доля от всей эмиссии FXRP

Полный разбор →

Facebook внедряет поддержку passkey для защиты аккаунтов

з@ctodailyAI-инженер
1 мес

Хакеры похитили данные 8,7 млн пассажиров британских аэропортов

C@cyberyozh_officialAI-инженер
1 мес

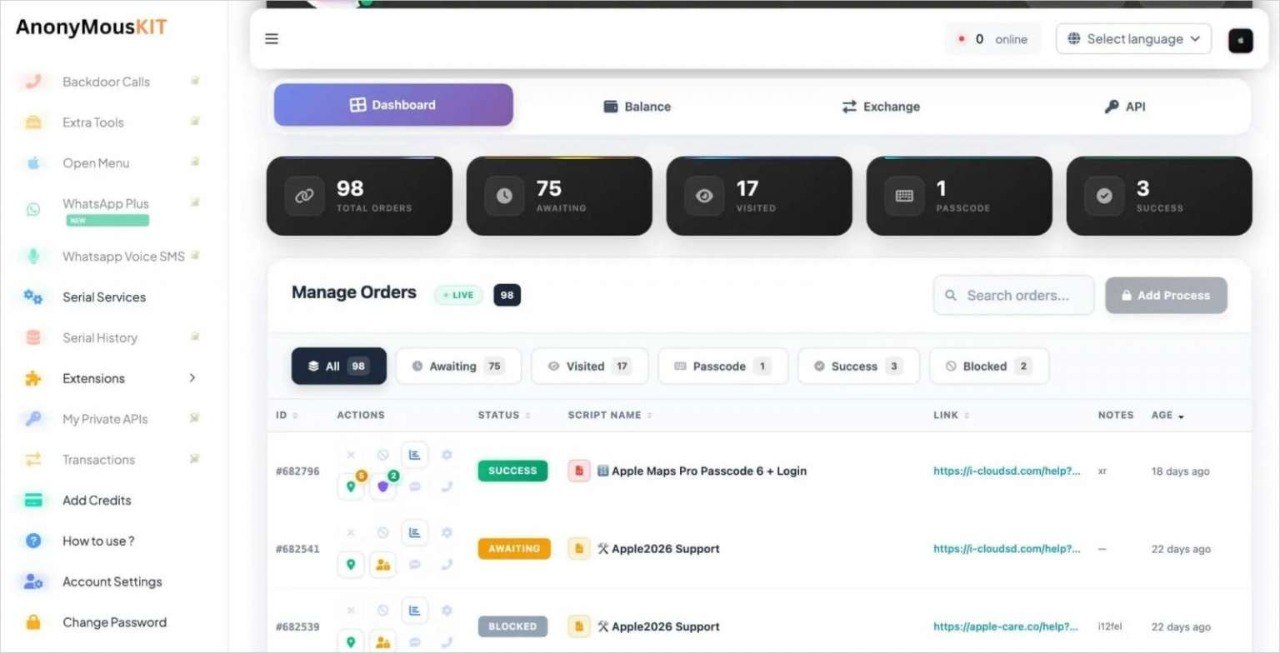
ИИ-агенты в схемах обхода блокировки украденных iPhone

C@cyberyozh_officialAI-инженер
1 мес
ИИ-агенты в схемах обхода блокировки украденных iPhone

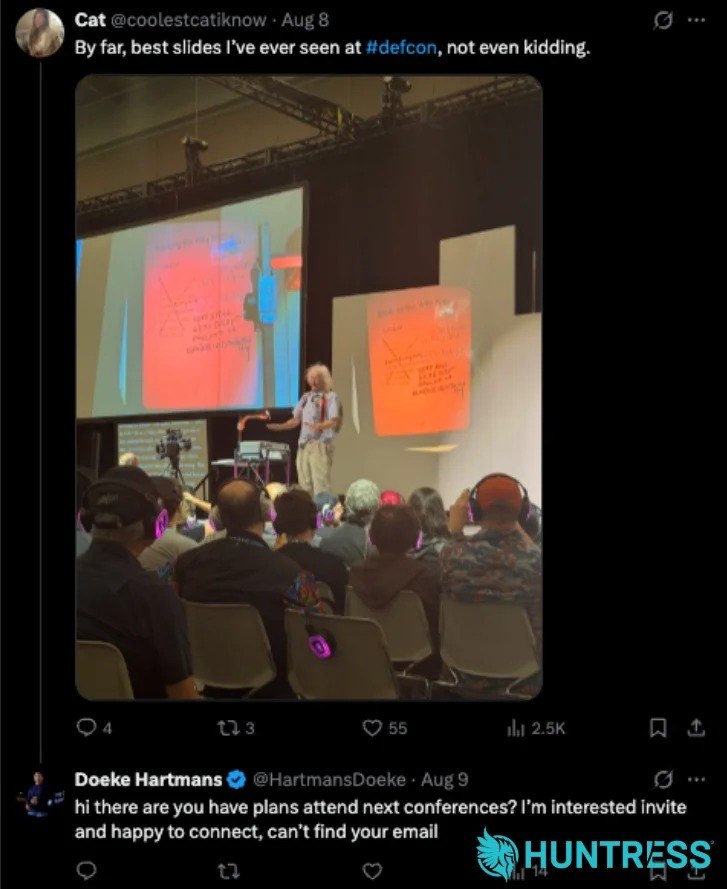
Фишинговая атака на участников DEF CON через Google Docs

C@cyberyozh_officialAI-инженер
1 мес
Фишинговая атака на участников DEF CON через Google Docs

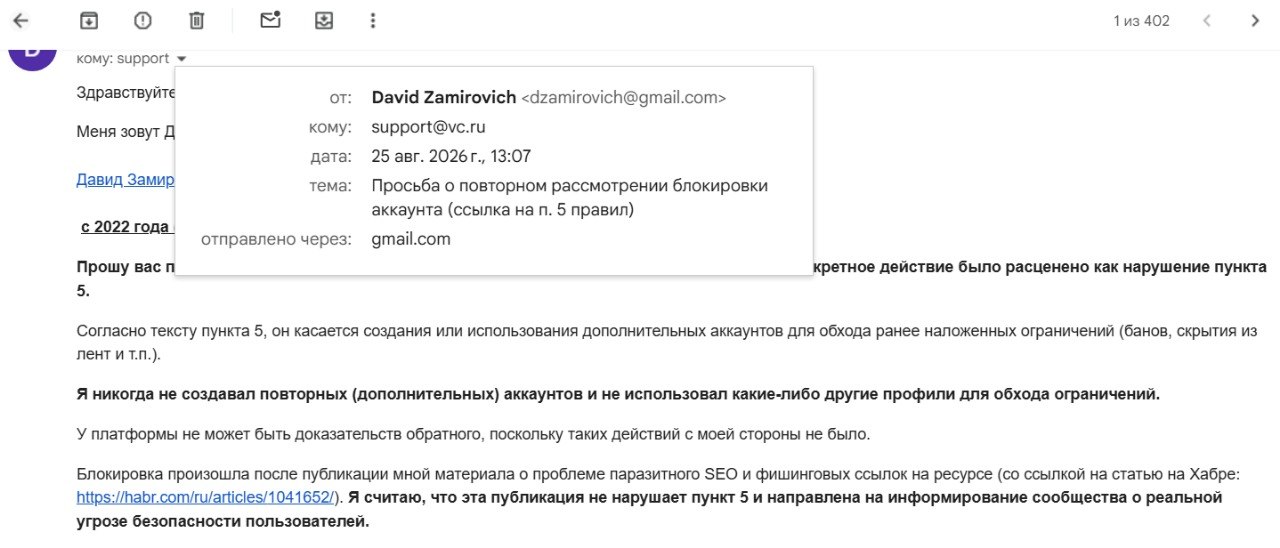
Блокировка автора на VC.ru после публикации о фишинге

Ю@BuglessLawyerавтор про «finance»
2 мес
Блокировка автора на VC.ru после публикации о фишинге

Как мошенники используют статьи на VC для кражи криптовалюты

Ю@BuglessLawyerавтор про «finance»
2 мес
Как мошенники используют статьи на VC для кражи криптовалюты

Как распознать мошеннические сообщения о выигрыше

N@nsmagисследователь
2 мес

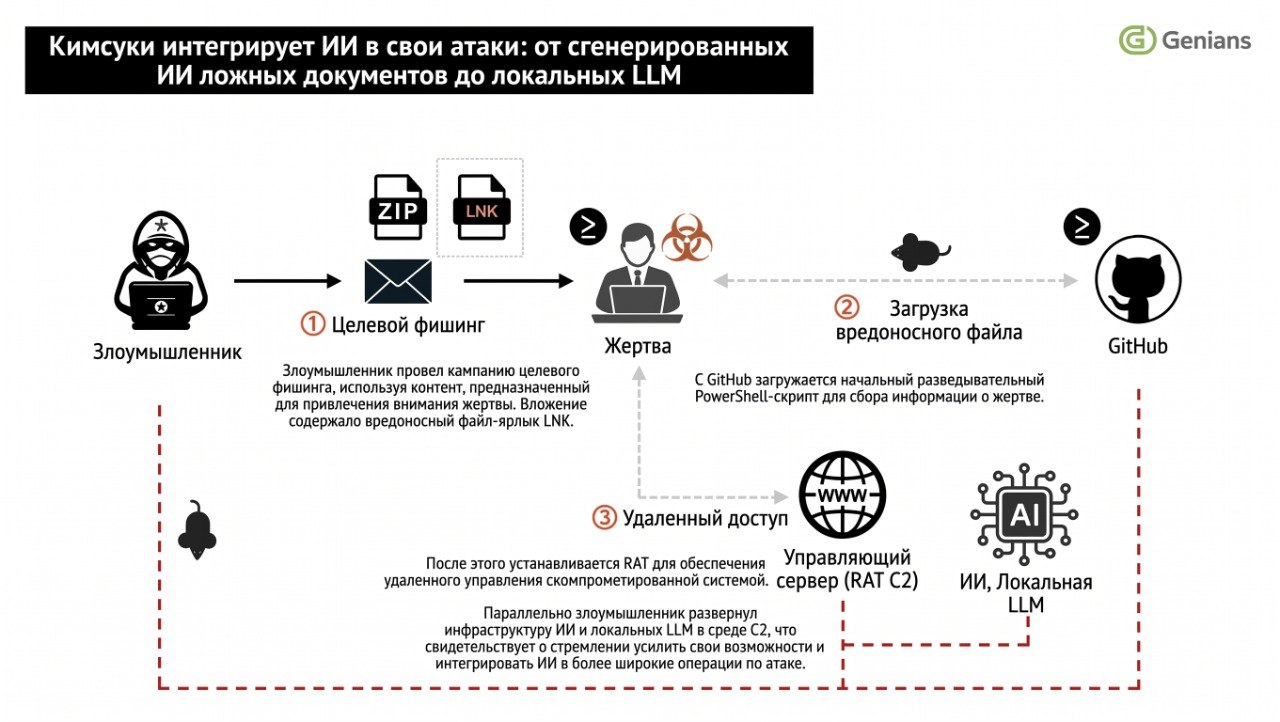
Kimsuky использует локальные LLM для автоматизации кибератак

C@cyberyozh_officialAI-инженер
2 мес
Kimsuky использует локальные LLM для автоматизации кибератак

Valve предупредила о утечке данных европейских покупателей Steam Machine и Steam Controller

Valve сообщила, что из-за кибератаки на логистического партнёра CEVA Logisticsi произошла утечка данных европейских клиентов, заказывавших игровые устройства компании — Steam Machinei и новое поколение Steam Controller. Инцидент затронул только тех, кто оформлял заказы в течение последних 90 дней.

В руки злоумышленников могли попасть личные данные и детали заказов, но, по заверению Valve, пароли, платёжная информация и коды Steam Guardi не пострадали, поэтому менять данные аккаунта не требуется. Компания предупреждает о риске фишинга: мошенники могут использовать утечку, чтобы правдоподобно запрашивать оплату доставки или таможенных пошлин.

29 июля – 1 августа 2026период кибератаки на CEVA Logistics
90 днейсрок заказов, попавших под утечку

Полный разбор →

Атака PromptSpy: как фишинг обманывает ИИ-ассистентов

C@cyberyozh_officialAI-инженер
2 мес

Хакеры атакуют финансовые компании США через социальную инженерию

P@prohitecавтор про «tech»
2 мес
Хакеры атакуют финансовые компании США через социальную инженерию

Microsoft предупреждает об атаках на отельные Wi-Fi сети

М@larchankaAI-инженер
2 мес
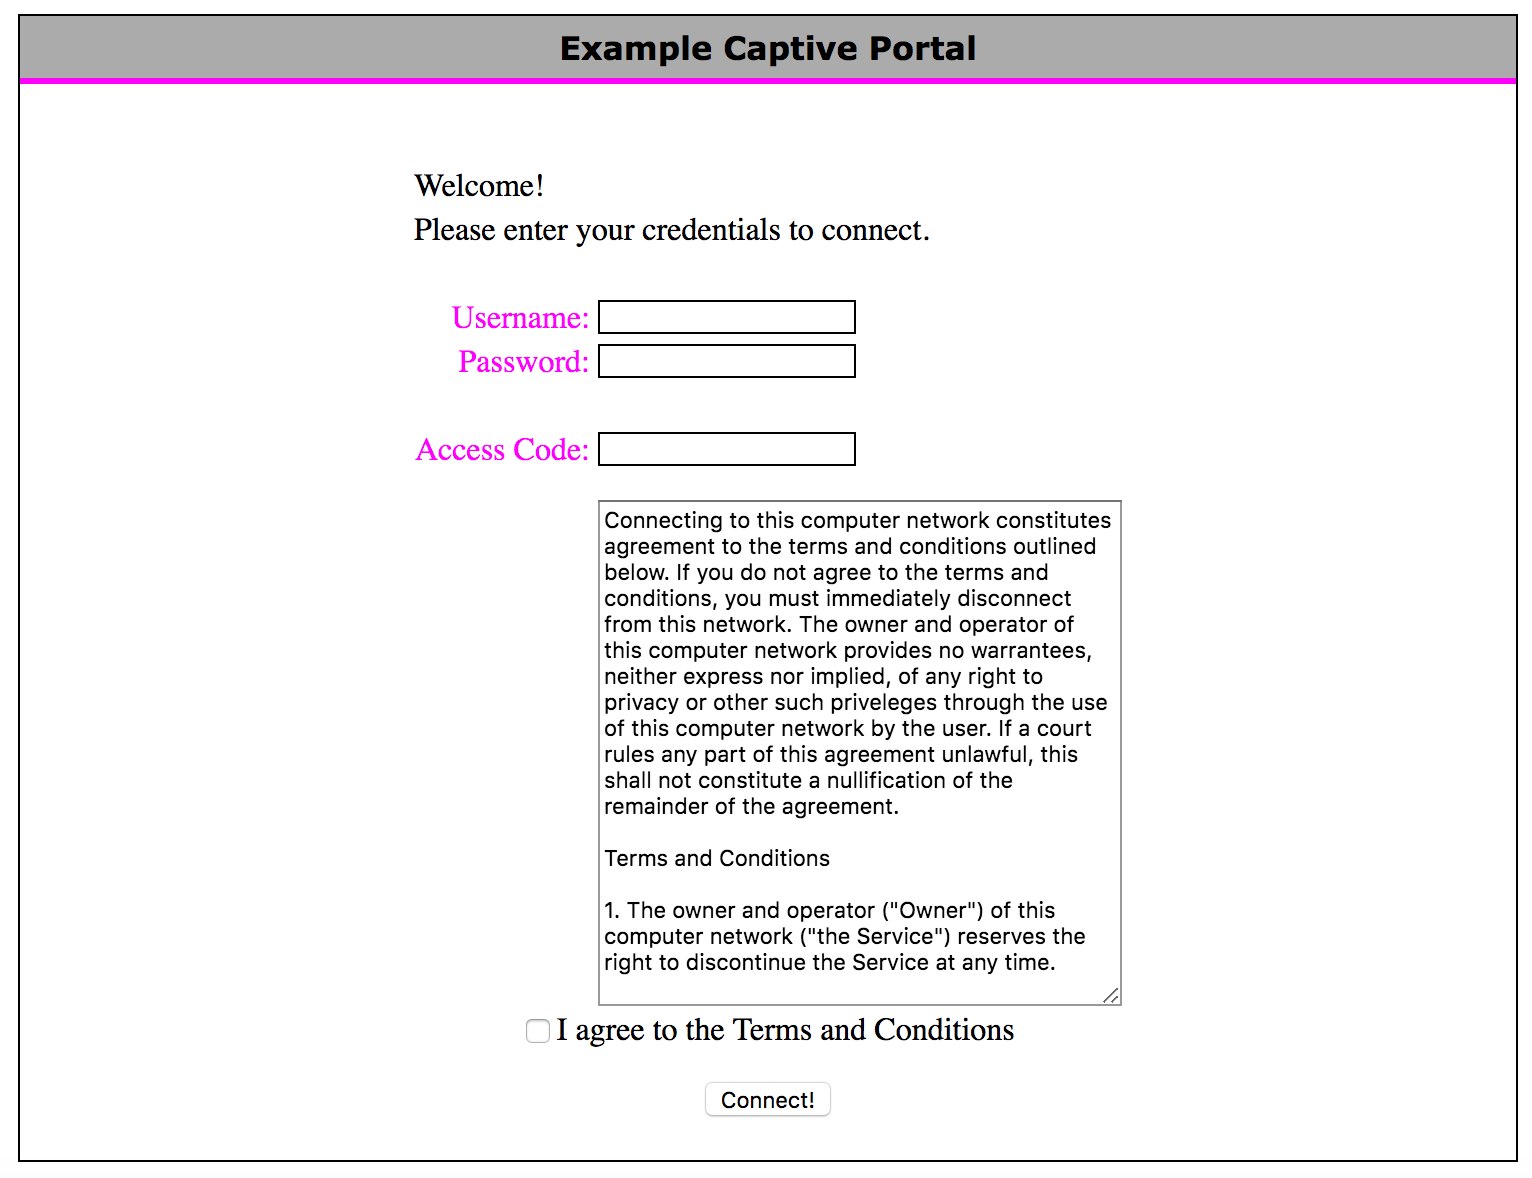
Microsoft предупреждает об атаках на отельные Wi-Fi сети

Новый вид фишинга через кнопку отписки

G@aiofthedayAI-инженер
2 мес

Мошеннические сайты под видом зарубежных мобильных операторов

К@d_codeмедиа / агрегатор
3 мес
🐈 Отпуск с сюрпризом Эксперты нашли поддельные сайты, которые маскируются под зарубежных операторов — мошенники выманивают данные карт под видом покупки SIM-карты или мобильного интернета для отдыха за границей. Как отличить фейк от настоящего сайта и не попасться: ↖️ https://kod.ru/poddelnye-sajty-operatorov-turisty

Популярные схемы мошенничества против early stage фаундеров

П@neural_proseccoмедиа / агрегатор
3 мес

Мошенничество через кнопку «отписаться» в email

P@prohitecавтор про «tech»
3 мес
Медиа пишут, что мошенники начали разводить россиян через кнопку «отписаться» в рекламных письмах. Вместо отмены спам-рассылки, ссылка ведёт на поддельный сайт, где жертву просят ввести личные данные – имя, телефон, адрес электронной почты и другую информацию. Будьте бдительны и не ведитесь на уловки мошенников.

Хакеры используют галлюцинации LLM для нового вида фишинга — phantom squatting

Команда Unit 42i обнаружила новую схему кибератак — phantom squattingi: злоумышленники изучают, какие несуществующие домены чаще всего «придумывают» большие языковые модели, и регистрируют эти адреса на себя для фишинга, распространения троянов и кейлоггеров.

Схема работает, потому что LLM галлюцинируют ссылки не случайно, а по внутренним паттернам — разные модели на одинаковые запросы часто выдумывают один и тот же фейковый URL. Пользователю даже не нужно ошибаться при наборе адреса вручную, как при классическом typosquattingi: несуществующий, но убедительный домен ему подсовывает сама нейросеть.

ВыводUnit 42 прогнала 685 тысяч запросов о 913 известных брендах через LLM и собрала 2,1 миллиона ссылок

685 тысячзапросов прогнано через LLM
2,1 миллионасобранных ссылок
13 тысячуже действующих вредоносных URL

Полный разбор →

Это всё на сейчас.