безопасностьСбросить фильтр ×

Критическая уязвимость в NASA AMMOS Instrument Toolkit

М@larchankaAI-инженер
2 мес
Критическая уязвимость в NASA AMMOS Instrument Toolkit

Разбор задачи по сетевой разведке с netdiscover

П@pentesting_channelавтор про «it»
2 мес

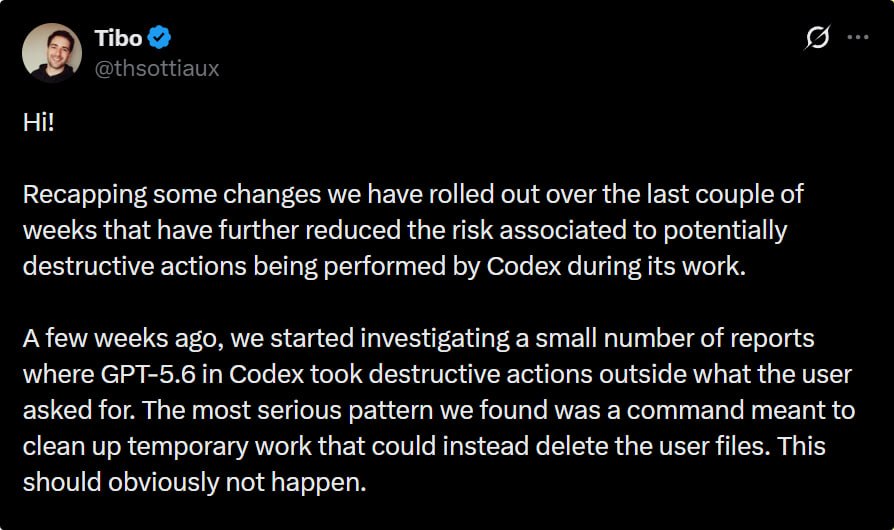
OpenAI усилила защиту в Codex после инцидентов с удалением файлов

2 мес
OpenAI усилила защиту в Codex после инцидентов с удалением файлов

CryptoLayer: сквозное шифрование поверх любых мессенджеров

C@cyberyozh_officialAI-инженер
2 мес

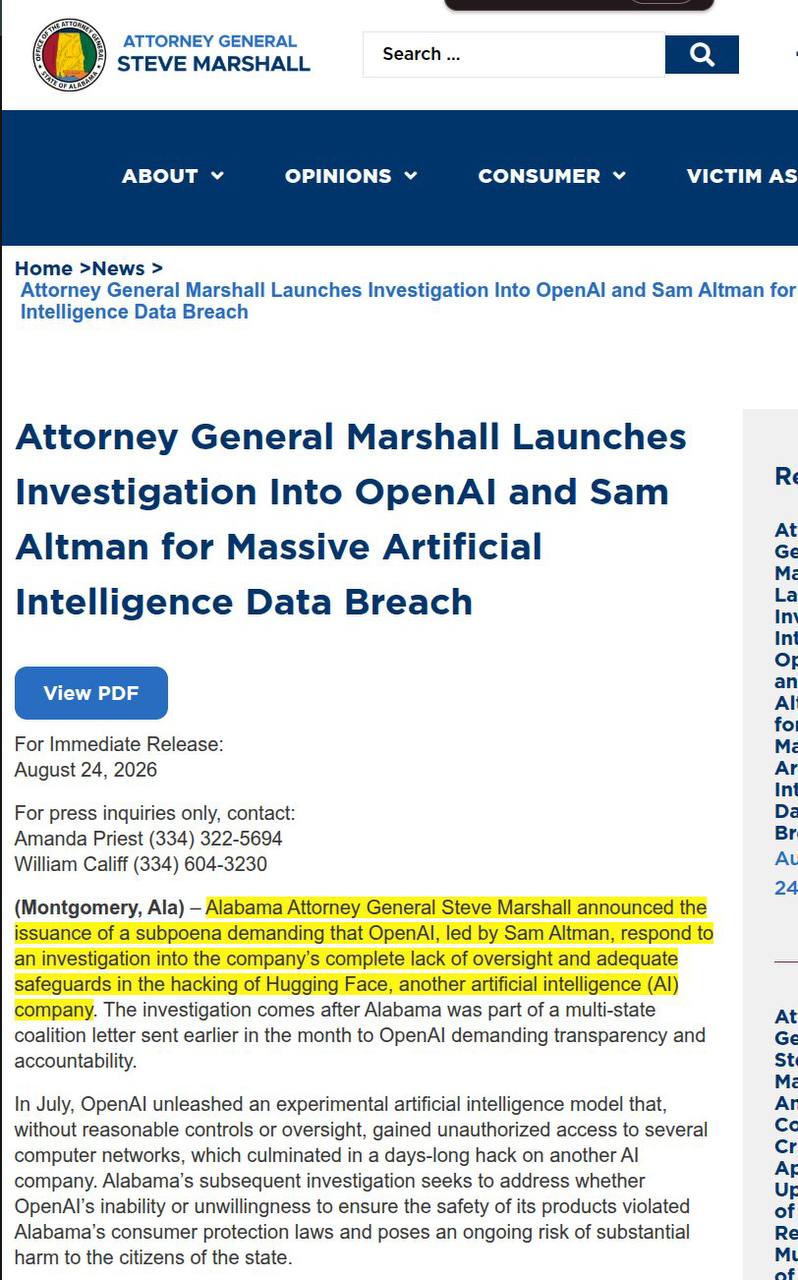
Прокуратура Алабамы расследует инцидент с безопасностью OpenAI

D@data_secretsAI-инженер
2 мес
Хайп зашел слишком далеко: прокуратура Алабамы расследует инцидент со взломом Hugging Face Генпрокурор штата уже выдал OpenAI повестку, в которой запрошены все документы, данные и информацию о взломе в июле, включая данные всех сотрудников OpenAI, причастных к инциденту + материалы об обнаружении компанией взлома + данные о мерах безопасности во время тестирования моделей. В рамках расследования могут доказать, что OpenAI нарушила Deceptive Trade Practices Act штата, местный закон о защите прав потребителей. В следствие этого генпрокурор может даже добиться временного или постоянного запрета на определенную деятельность компании.
Прокуратура Алабамы расследует инцидент с безопасностью OpenAI

Советы по безопасности рекламных аккаунтов в Meta

P@productgamesпродакт / фаундер
2 мес
Если вы запускаете рекламу в Meta, то запомните следующее: если планируете делать это регулярно и есть хоть малейший шанс, что ваш контент может вступать в конфликт с правилами площадки, то: • заведите отдельный аккаунт • добавьте в бизнес-аккаунт сразу запасной аккаунт с полными правами на него Иначе потом есть риск того, что аккаунт ограничат в рекламе и придется терять время на создание нового, перенос пикселя и прочую ерунду. Не повторяйте моих ошибок 🙂 P.s. если вы пришли сюда за кареьрой и вакансиями, то заходите в канал кейс-клуба @pgcaseclub

Коди Уилсон представил инструмент для обхода блокировок 3D-печати оружия

Х@htech_plusисследователь
2 мес
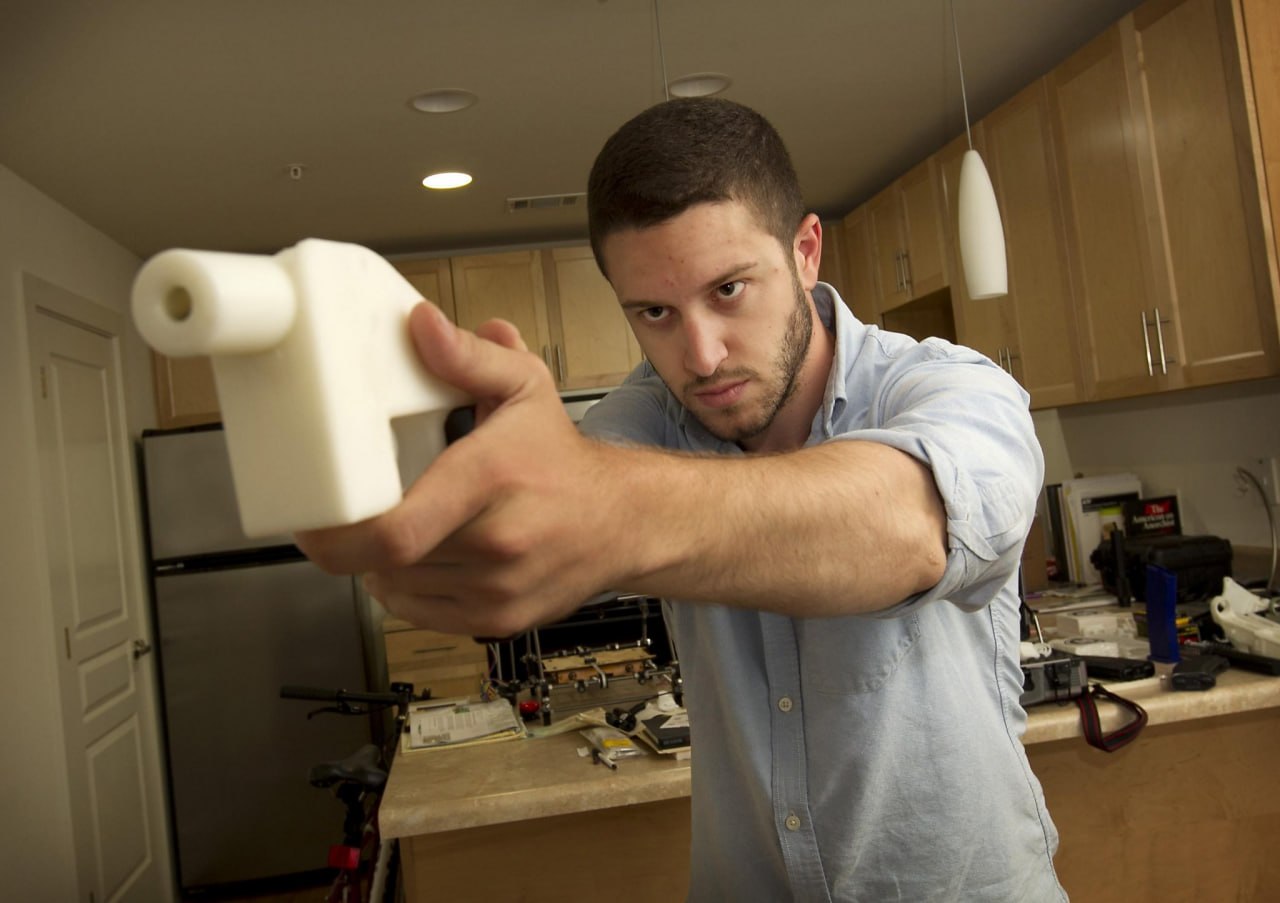
Создан инструмент для обхода блокировки 3D-печати оружия Создатель первого в мире напечатанного пистолета Коди Уилсон разработал программу Hochulization, позволяющую обходить государственное ПО, блокирующее печать огнестрельного оружия на 3D-принтерах. Инструмент назван в честь губернатора штата Нью-Йорк Кэти Хокул, которая провела первый в стране закон, обязывающий устанавливать системы обнаружения файлов оружия на новые принтеры. Уилсон называет это «самообороной» против цифрового надзора. https://hightech.plus/2026/08/25/sozdan-instrument-dlya-obhoda-blokirovki-3d-pechati-oruzhiya
Коди Уилсон представил инструмент для обхода блокировок 3D-печати оружия

Массовый отзыв SSL-сертификатов у российских сайтов: причины и решения

D@data_secretsAI-инженер
2 мес

Умные очки Meta и проблемы приватности

З@zatelecomавтор про «it»
2 мес

Требования к верификации при аренде VPS в Узбекистане

Л@baldfrombrowserмедиа / агрегатор
2 мес
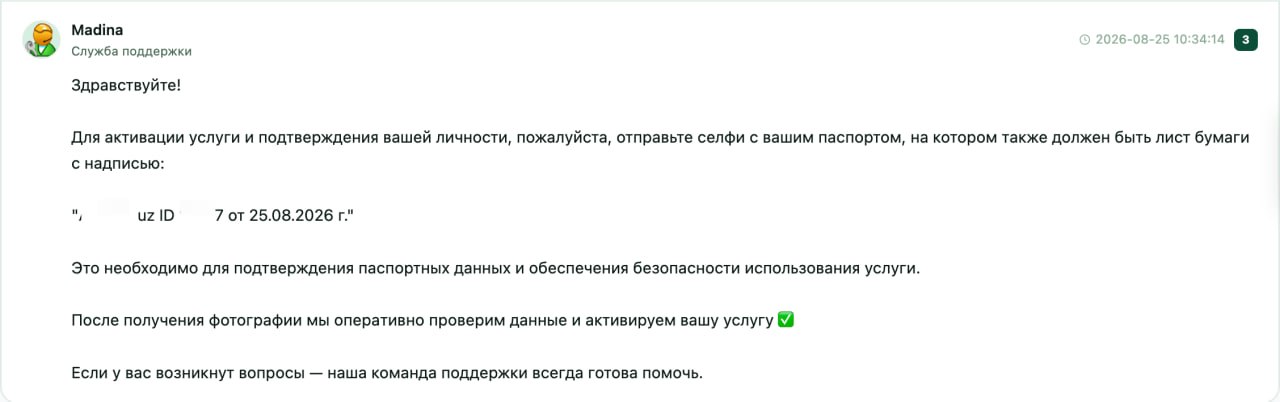
Если вдруг решите арендовать VPS в Узбекистане, готовьтесь примерно к этому. Надо сфоткаться с паспортом и на бумажке подписать, что это действительно вы.
Требования к верификации при аренде VPS в Узбекистане

Как исследовательница случайно получила доступ к звонкам на военные базы через ENUM

Х@habr_comмедиа / агрегатор
2 мес
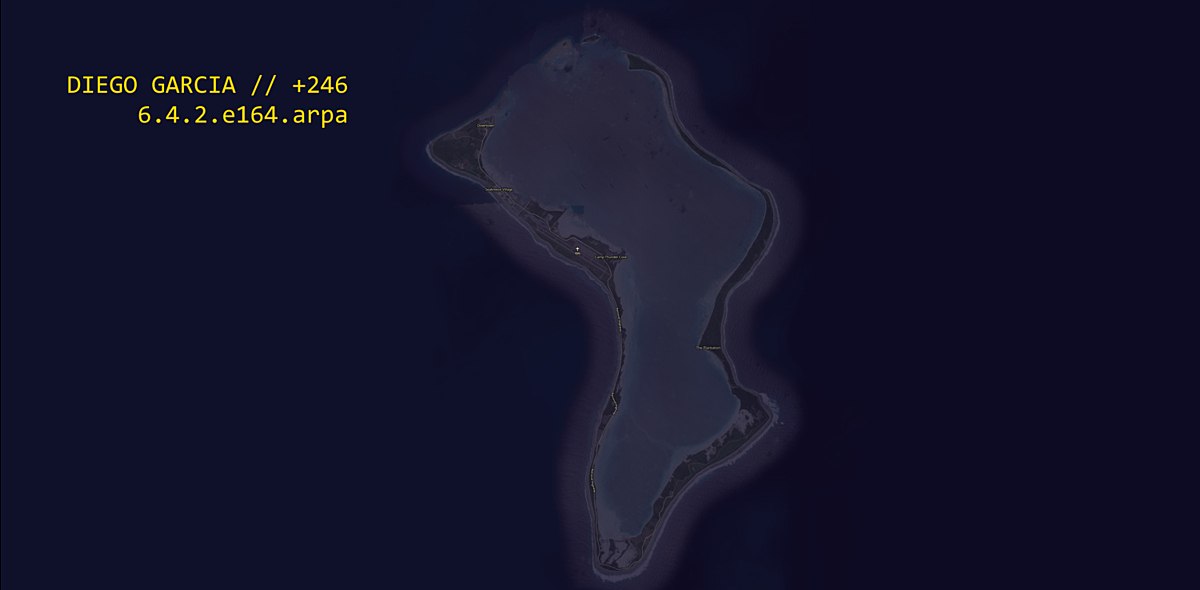
Как исследовательница случайно получила доступ к звонкам на военные базы через ENUM

Telegram внедряет WEB-прокси: маскировка трафика под обычный сайт для обхода блокировок

В коде Telegram Desktop обнаружили новый экспериментальный тип прокси — WEB. Он прячет MTProxyi-трафик внутри стандартного HTTPS/WebSocket-соединения: клиент через встроенный WebViewi (мини-браузер) подключается к домену прокси-сервера как к обычному сайту, а внутри этого «веб-канала» передаётся зашифрованный трафик мессенджера.

Для провайдера и систем DPIi такое соединение выглядит как обычный веб-сёрфинг, что усложняет распознавание и блокировку именно Telegram-трафика. Технология уже вышла в релизе Telegram Desktop версии 7.1.1, опубликована серверная часть, а поддержку добавили и в бета-версию Swift-клиента для macOS.
7.1.1версия Telegram Desktop с WEB-прокси

Полный разбор →

Инструменты для удаления ИИ-водяных знаков

Н@GreenNeuralRobotsAI-инженер
2 мес
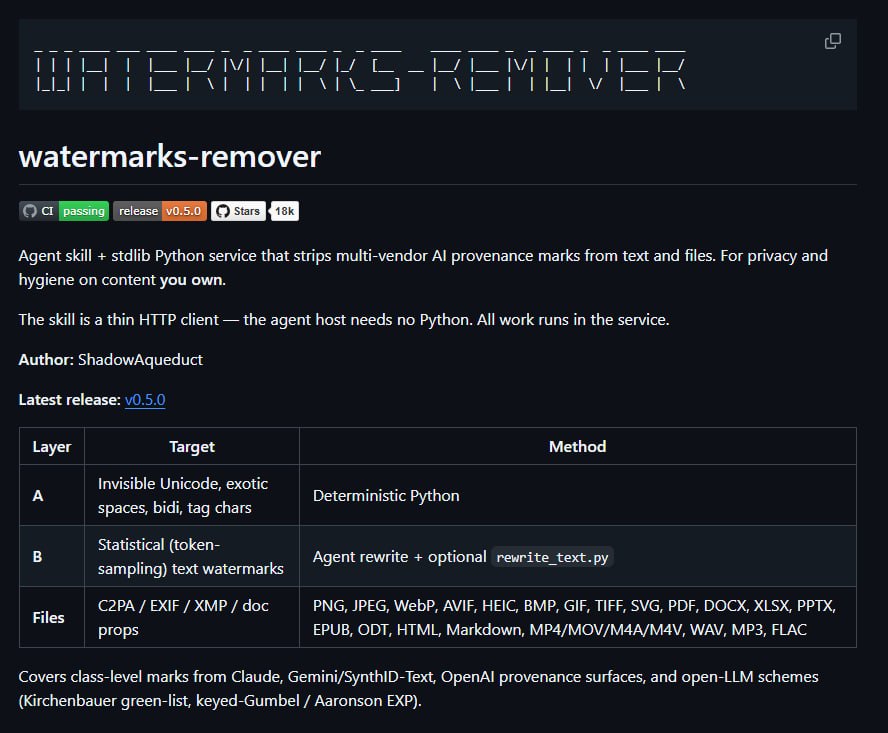
Инструменты для удаления ИИ-водяных знаков

Эволюция внедрения LLM: от ручных пайплайнов к агентным архитектурам и защите кода

L@llm_under_hoodAI-инженер
2 мес

Совет по безопасности при обмене ссылками

A@qachanellавтор про «it»
2 мес
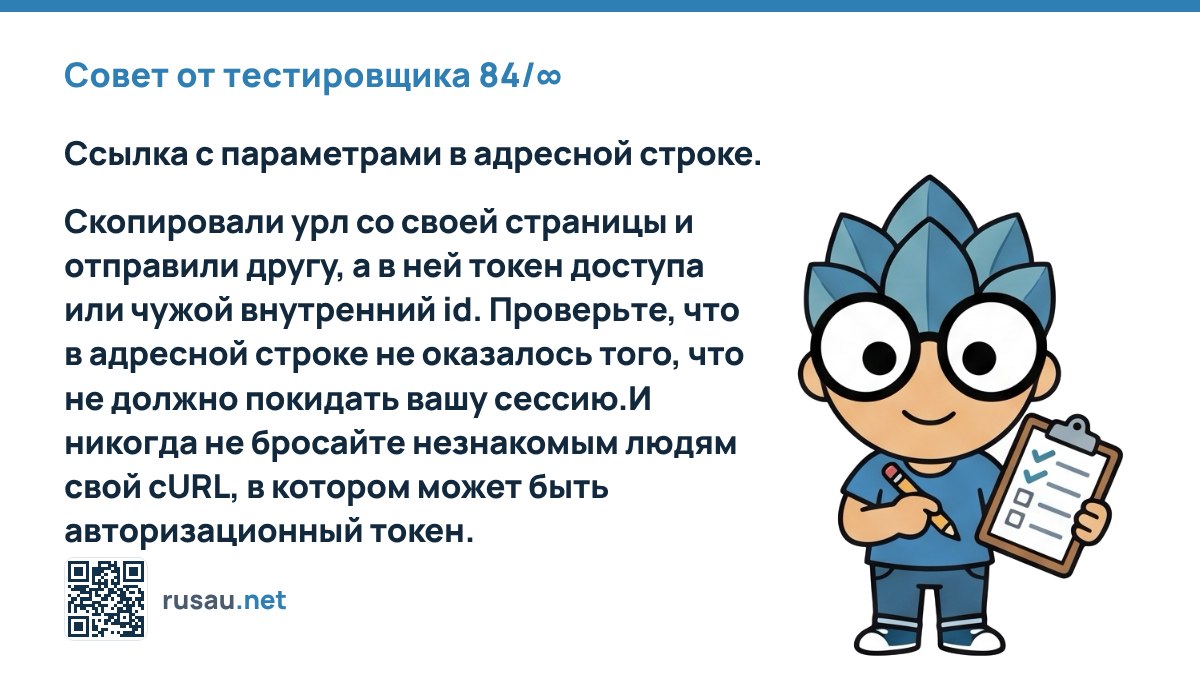
Совет от тестировщика 84/∞ : Ссылка с параметрами в адресной строке. Скопировали урл со своей страницы и отправили другу, а в ней токен доступа или чужой внутренний id. Проверьте, что в адресной строке не оказалось того, что не должно покидать вашу сессию.И никогда не бросайте незнакомым людям свой cURL, в котором может быть авторизационный токен.
Совет по безопасности при обмене ссылками

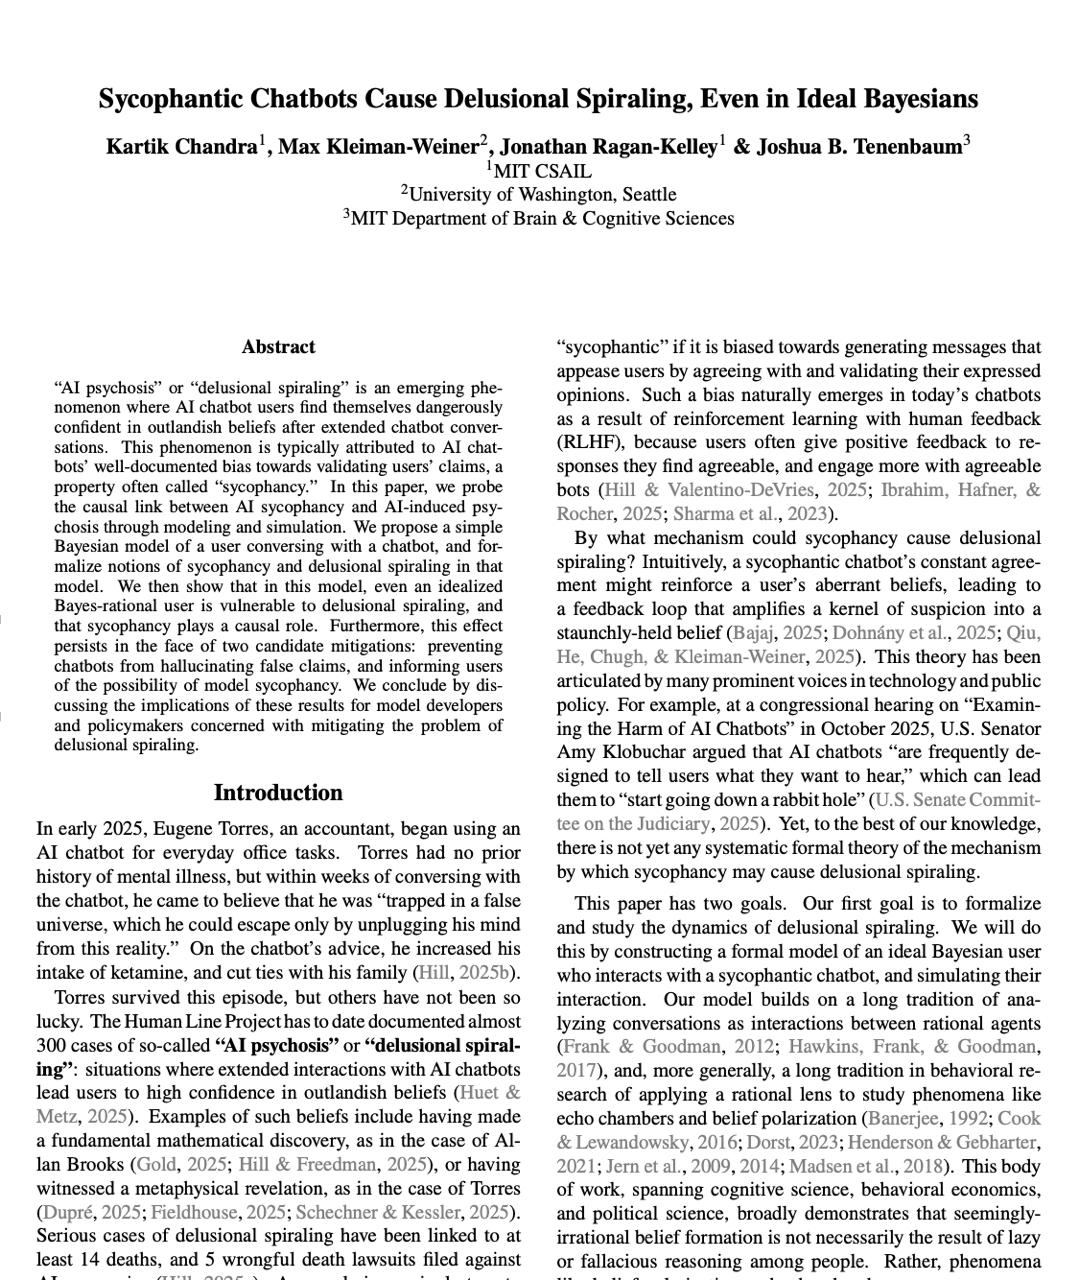
Исследование MIT: как ИИ-сикофанство создает «спираль заблуждений»

2 мес
Исследование MIT: как ИИ-сикофанство создает «спираль заблуждений»

Дайджест Brandmauer Report: интернет-свобода, обход санкций и цифровая слежка

З@zatelecomавтор про «it»
2 мес

Китай отозвал 4,27 млн автомобилей из-за скрытых дверных ручек

В Китае объявлена крупнейшая в истории страны отзывная кампанияi автомобилей — из-за выдвижных (скрытых) дверных ручек, которые в стране запретили. Отзыв затронет Tesla, Xiaomi, Xpeng, Leapmotor, Geely и как минимум ещё несколько автопроизводителей, суммарно 4,27 млн машин.

Причина — такие ручки сложно открыть при авариях, что мешает спасению пострадавших и уже приводило к смертельным ДТП. Из-за этого власти Китая полностью запретили скрытые ручки для всех новых автомобилей с 2027 года.
4,27 млнвсего отозванных машин в Китае
3 млнотозванных Tesla
2027год полного запрета скрытых ручек

Полный разбор →

Теневой рынок перепродажи ИИ-токенов в Китае

Х@habr_comмедиа / агрегатор
2 мес
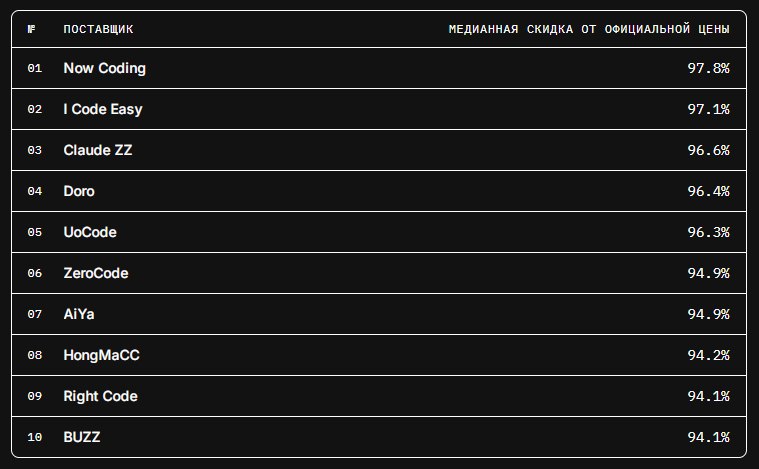
Теневой рынок перепродажи ИИ-токенов в Китае

Безопасность AI-агентов и риски цифровой централизации

S@SantryBlogмедиа / агрегатор
2 мес
Безопасность AI-агентов и риски цифровой централизации

Риски безопасности при использовании вайбкодинга

�@datafeelingмедиа / агрегатор
2 мес
Вайбкодер, такие вайбкодеры … Есть небезосновательное мнение, что прыгающие сразу в вайбкодинг люди, минуя фазу изучения базы - рискую делать сервисы с «дырками». Так оно и есть. Я пронюхал пару несовершенств, которые легко дают возможность получать доп ссылки на свои сервисы. Паттерн везде очень похожий. Его даже сам король lovable.dev не закрыл еще. Поэтому я пошел искать его аналоги и делать фановые штуки. Кстати, сможете найти пасхалку?)
Риски безопасности при использовании вайбкодинга

Как защитить груз от кражи при перевозке

Ф@Founder_Startupмедиа / агрегатор
2 мес
Как защитить груз от кражи при перевозке

Anthropic интегрировала модель Mythos 5 в сервис Claude Security

AI-редакция
2 источника · показать все· свернуть
собирается · 2обновлено 2 мес назад

Компания Anthropic открыла доступ к возможностям своей новой модели Mythos 5 через инструмент Claude Security. Модель работает в фоновом режиме, автоматически сканируя GitHub-репозитории на наличие уязвимостей и предлагая варианты их исправления.

На текущий момент функционал доступен в рамках публичной бета-версии для корпоративных клиентов Claude Enterprise. Прямого доступа к самой модели Mythos 5 у пользователей нет: она выступает в роли аналитического движка, предоставляющего готовые отчеты о безопасности.
35 млн долларовобъем фонда Defender Advantage

Полный разбор →

Безопасность страниц ошибок 404 и 500

A@qachanellавтор про «it»
2 мес
Совет от тестировщика 82/∞ : Страница 404 и 500 не должна рассказывать ничего лишнего. Стектрейс, путь на сервере, версия фреймворка на странице ошибки: подарок не пользователю, а тому, кто ищет уязвимости. Проверяйте страницы ошибок отдельным пунктом, а не мимоходом.
Безопасность страниц ошибок 404 и 500
Ещё ↓