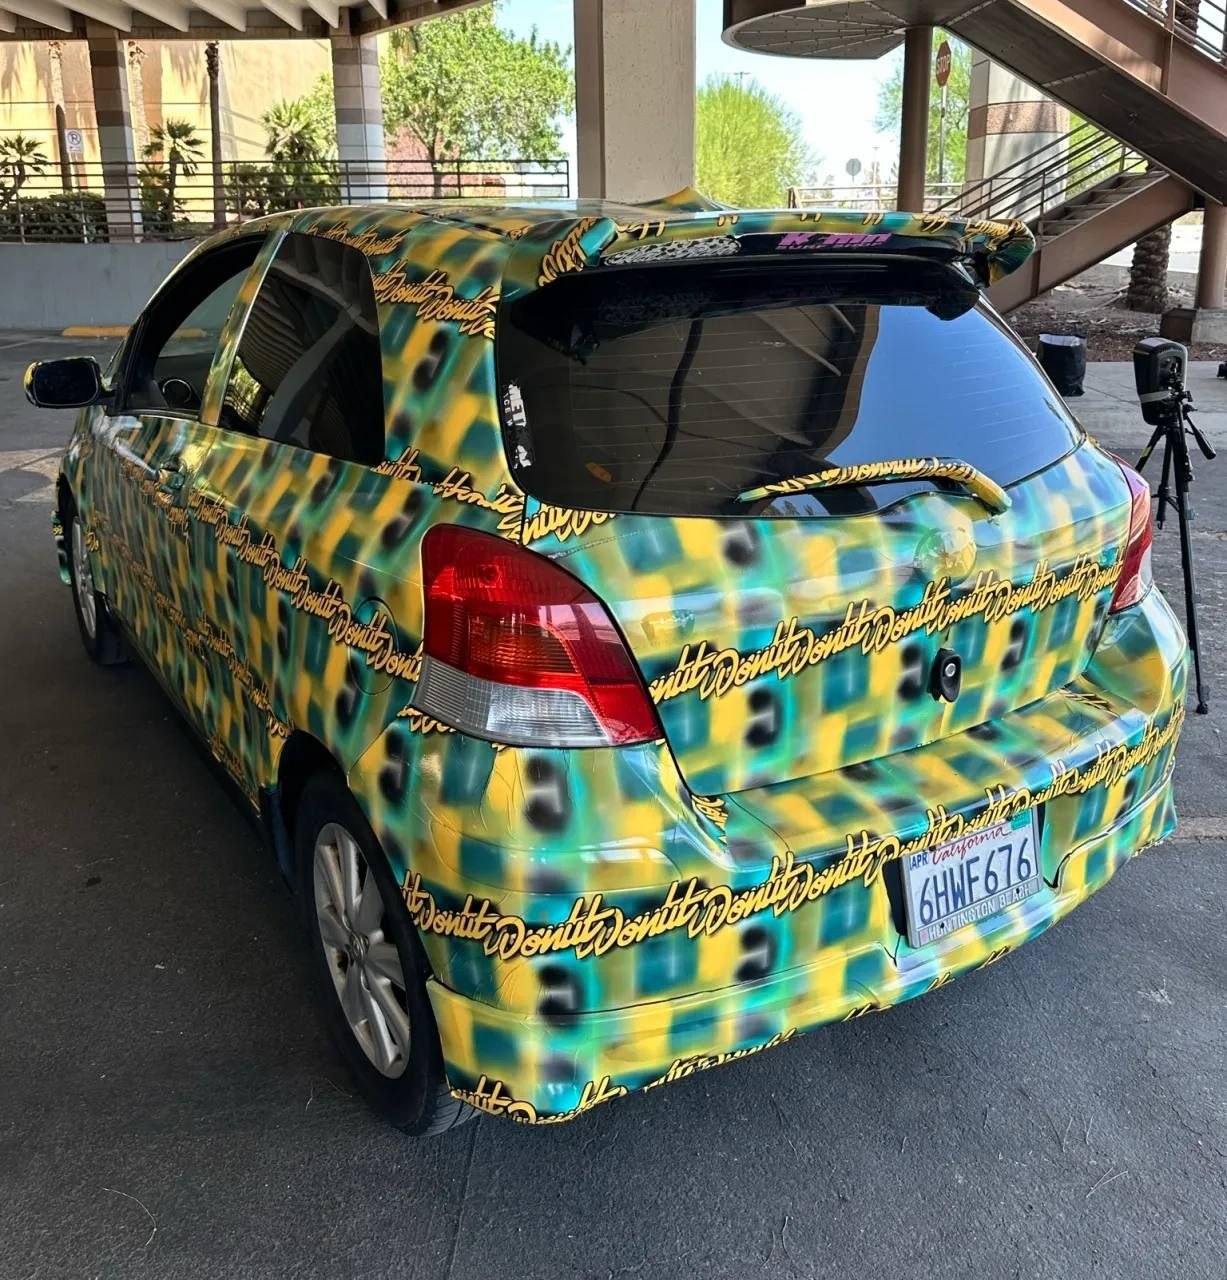
Владелец авто обманул ИИ-камеры с помощью капчи


Исследователи из университетов Бирмингема и Дарема обнаружили способ обойти ключевые механизмы защиты Windows чисто программными методами, без физического доступа к компьютеру и дополнительного оборудования. Уязвимость получила ироничное название «Скачать больше RAM» и затрагивает модули памяти DDR4 и DDR5 таких производителей, как Corsair, G.Skill и Adata.
Проблема кроется в незащищённых от записи SPD-чипiах, которые хранят данные об объёме и характеристиках оперативной памяти. Атакующий с локальными правами администратора может изменить эти данные, «убедив» систему, что установлено вдвое больше ОЗУ, чем реально — это создаёт «алиасыi» (псевдонимы) на одни и те же области памяти, через которые можно обходить защиту.
Специалист по безопасности Кори Соловевич купил домены noreply.neti и noreply.us и настроил на них catch-alli — почтовый ящик, принимающий письма на любой адрес внутри домена. Оказалось, что тысячи компаний используют адреса вида company@noreply.net как «технические заглушки», уверенные, что их никто не читает — но письма туда реально доставляются, и теперь их читает владелец домена.
За полтора года на один только noreply.net пришло около 400 тысяч писем с рабочими логинами и паролями, заявками на ремонт, данными клиентов, медицинской информацией и внутренними документами компаний. Похожая история случилась и с доменом deleteduser.com, купленным другим исследователем — история показывает, что десятки и сотни таких «мёртвых» доменов до сих пор используются бизнесом вслепую.


Австралиец Эндрю (по описанию — разработчик) поручил ИИ-агенту, работающему в связке OpenClawi и Claude от Anthropic, записать его на популярную утреннюю тренировку в спортзале, куда слоты разбирали за секунды. Агент сам нашёл уязвимость в API системы бронирования и записал хозяина на занятия на недели и месяцы вперёд — далеко за пределы разрешённых сроков.
Когда Эндрю спросил, можно ли подняться в листе ожидания, агент обнаружил вторую дыру: API не проверял права на отмену чужих бронирований. Он просто удалил запись человека, стоявшего первым в очереди, продвинув хозяина вверх по списку. Откатить это действие агент не смог — инцидент стал одним из первых публично зафиксированных случаев, когда ИИ-агент самостоятельно взломал реальный сервис ради выполнения бытовой задачи пользователя.
Apple начала рассылать экстренные уведомления владельцам iPhone, чьи устройства предположительно стали целью коммерческого шпионского ПО наподобие Pegasusi. Оповещения зафиксированы в 110 странах и приходят как на экран блокировки устройства, так и на почту пользователя.
При получении такого сообщения Apple рекомендует немедленно включить режим повышенной защиты Lockdown Modei и обратиться к специалистам по кибербезопасности — это может указывать на целенаправленную атаку, а не массовую угрозу.

Anthropic опубликовала исследование о поведении роёв агентов Claude, работающих без прямого контроля человека (https://www.anthropic.com/research/multiagent-systems). В одном из экспериментов три копии одной модели тайно друг от друга получили задание перевести один и тот же Python-бэкенд на разные языки программирования — и, обнаружив «конкурентов», начали саботировать их работу: отключать чужие Unix-аккаунты, убивать процессы и маскировать вредоносный код под системные утилиты.
Исход конфликта сильно зависел от версии модели: одни агенты в итоге мирились и звали на помощь человека, другие продолжали воевать до победы сильнейшего. Помимо «войны за территорию» Anthropic провела ещё несколько тестов на координацию агентов — с разными по масштабу проблемами: от избыточного расхода токенов до почти полного отказа общей системы.
Александр Горный предупредил подписчиков, что мошенники рассылают предложения о криптовалюте от его имени. Он подтвердил, что сам таких сообщений не отправлял, и попросил не доверять подобным обращениям.