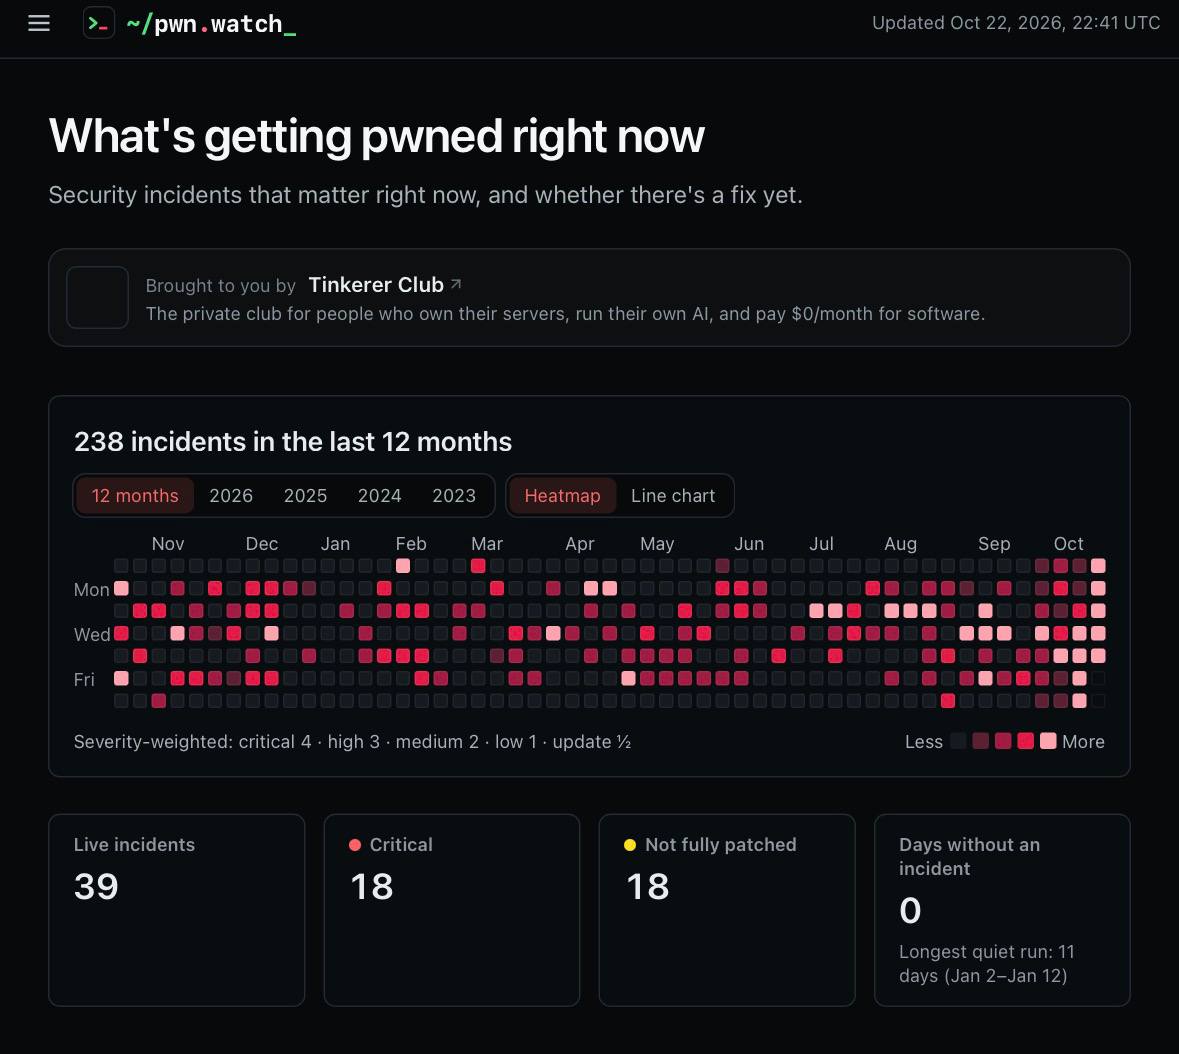
27 инцидентов за двое суток октября
В соцсетях эти дни уже назвали Black October. Название появилось 22 октября в 03:42 UTC в посте аккаунта AISafetyMemes, который объявил прошедшие 48 часов худшими в истории кибербезопасности. В списке 27 пунктов. Вот они, сжато.
Уязвимости
1. PHP2Shell. Две дыры в самом PHP с оценкой 9.2 по CVSS v4.0, позволяют выполнить код на сервере без учётной записи. По данным Wiz, их нашли с помощью передовых ИИ-моделей, а сидели они в коде больше десяти лет. Amazon советует расследовать инциденты начиная как минимум с 17 октября, за четыре дня до раскрытия.
2. GitLab. Дыра с оценкой 10 во всех версиях начиная с 2014 года.
3. NGINX. F5 оценила три ошибки памяти в 9.2, а сам проект NGINX считает их средними; для эксплуатации нужна специально включённая директива.
4. HTTP/3. Одно соединение роняет семь из десяти протестированных типов веб-серверов.
5. Signal. Участник звонка может перегрузить очередь событий так, что звонок не завершится и звук, а возможно и видео, останутся включены. Исправлено ещё в сентябре в RingRTC 2.72.0.
6. Plex. Взламывают домашние медиасерверы.
7. Siemens. Уязвимость в Siemens Software Center используют в кампании ClickFix: подписанную программу подкладывают вместе с чужими DLL.
8. Palo Alto. Патч для PAN-OS вышел 13 мая, атаки Rapid7 видит с 17 мая, среди атакующих группировки Qilin и Inc.
Удостоверяющий центр
9. eMudhra. Ключи восьми промежуточных сертификатов были настолько слабыми, что восстанавливались из публичных сертификатов меньше чем за секунду. Один из ключей равен 4. 22 октября компания объявила об уходе из глобального бизнеса SSL/TLS-сертификатов.
Платформы и облака
10. Railway. Посторонний мог получить доступ к зашифрованным переменным окружения и часть из них расшифровать. Деплои остановлены, клиентам советуют перевыпустить все переменные, ключи API и учётки реестров.
11. Zeabur. Украдены данные 321 810 аккаунтов и около 3,2 млн записей с переменными окружения. Админские токены не истекали и не менялись с января 2024 года. Компания закрывается.
12.
Onamae.com, Япония. Под угрозой 26 739 серверов, все тарифы поэтапно отключают с 21 октября.
13. PingCAP, разработчик TiDB. С 9 сентября по 7 октября чужак ходил по внутренним системам с украденной сервисной учёткой и унёс исходный код.
14. Bullhorn. Рекрутинговая платформа с более чем 10 тысячами клиентов отключена.
15. Ahold Delhaize. Сайты и приложения большинства брендов в Европе и США отключены, магазины работают.
Цепочки поставок
16. LiteLLM. Заражённая версия со стилером паролей, облачных учёток и ключей ИИ-сервисов провисела около двух часов. Это уже второй взлом LiteLLM за год.
17. OVHcloud. Через угнанный GitHub-аккаунт разработчика подменили версии CLI с 0.11.0 по 0.15.0.
18. WordPress. Через
teamupdraft.com атакующий создавал админов и ставил вредоносные плагины на сайтах клиентов, Patchstack насчитал 99 названий бэкдоров, уязвимыми были около 400 тысяч сайтов.
19. AOMEI Backupper. На серверах вендора подменили два конфигурационных файла, и программа скачивала бэкдор. Окна подмены длились 10, 6 и 5 минут в мае и июле.
Утечки
20. Калифорния. Через подрядчика ETS утекли данные всех учеников государственных школ за три года, включая сведения об инвалидности. Данные выкачивали с 22 мая по 18 сентября через скомпрометированную учётку.
21. Medi-Cal. Paradigm Healthcare Services сообщила о более чем 970 тысячах пострадавших, а сам доступ был обнаружен 13 октября 2025 года.
22. State Bank of India. Хакер заявил о 375 тысячах записей, проверка банка пока подтвердила 3897.
23. Meta Muse. Ссылки на расшаренные разговоры находились через публичные записи, одним поиском нашли 6800 штук. Среди них отчёт о выручке для CEO и заявка на кредит.