ИИ удешевляет поиск уязвимостей и меняет подход к кибербезопасности
S@serge_aiAI-инженер
вчераАвтор рассуждает о том, как ИИ ускоряет поиск уязвимостей, приводит примеры взломов и предупреждает о необходимости быстрее проверять и обновлять софт.
ИИ может сделать поиск слабых мест в привычных цифровых сервисах быстрее и доступнее.
- Компании могут столкнуться с большим потоком найденных уязвимостей в старом программном обеспечении.
- После раскрытия уязвимости инструменты для её эксплуатации могут появляться за считаные часы.
- Организациям важно быстрее исправлять проблемы и устанавливать обновления.
➡️Мы строили жизнь с расчётом, что никто не будет её слишком тщательно её ковырять. Теперь будет
Меня в последних событиях (очень много участившихся либо взломах, либо нахождениях дырок в безопасности) немного напрягает, насколько быстро дешевеет работа, которая раньше требовала редких специалистов. Действительно талантливых и деятельных хацкеров было в этих ваших интернетах достаточно мало. Т.к. тема сложная, ну и опасная само собой. В раскрытых за последние две недели исследованиях публичная и никакая не нафайнтюненная GPT‑5.6 Sol нашал критические проблемы в самом основании сайтов и серваков на которых работает больше половины снова-таки этих ваших интернетов (если вы не в контексте — погуглите "sol 5.6 php")... И давайте держать в головое, что эта модель уже считается моделью прошлого поколения.. Это уже вполне подъёмный бюджет для человека, который решил посидеть и поискать что-нибудь эдакое и интересное.
Походу, мы заходим в период, когда огромный объём старого софта придётся проверять заново. Вот пример из мира игр. Систему PlayStation 5 взламывали от силы раза 3-4 и на это уходили годы. Недвано её взломали за 8 часов сразу после выхода нового патча... Есть ещё портативная Nintdendo Switch. Её ломали чаще, но там нужно было паять и что-то колдовать физически и на взломы уходили годы. Надвано тоже всзломали с ИИ быстренько( причем с обычным Codex и без пайки). И такого сейчас много... Сейчас такое время, что двадцать лет работы программы сами по себе больше не выглядят убедительным аргументом её надёжности. Видели в сети навайбкоженный пакет adobe? А любые приложения которые можно создавать (и с каждым апдейтом моделей — всё проще)? И сколько людей за эти годы действительно разбирали каждый сложный участок? Сколько потенциальных проблем отложили, потому что непонятно, как ими воспользоваться, а исправление может поломать всё остальное? Теперь появляется возможность возвращаться к таким местам с гораздо большим количеством времени и вычислений. И когда несколько месяцев назад главари ИИ мира били тревогу по поводу того, что в следующие полгода будет много проблем с кибербезопасностью — это уже не выглядит, как только лишь маркетинг и манипуляции рынком.
У преступников, кстати, уже свои рабочие кабинеты с агентами, задачами и результатами. В каком-то там расследовании недвано (NorForge) у одного выявленного кластера обнаружили больше тыщи атакующих проектов. Обычная такая себе организация работы, а чего... Можно было перепутать с панелью агентства, которое делает клиентам сайты, если бы задачи были немного другие.
И здесь галлюцинации моделей меня совершенно не успокаивают. Нападающему необязательно получать хороший результат каждый раз. Он может позволить себе множество бесполезных попыток. У владельца сервиса такая роскошь заканчивается на первой удачной. При этом найденную проблему ещё надо правильно исправить, проверить совместимость и раскатить обновления. AWS на прошлой неделе показали, как попытки эксплуатации начались ещё до публичного раскрытия, а после выхода исправления новые инструменты атаки пошли в дело в течение часов.
Поэтому я не очень уж жду, что нынешняя волна просто уляжется и мы вернёмся к привычной жизни. Даже с учётом того, что на условную стражу ставят более умные модели и умные люди тоже это всё понимают. Но слишком многое в ней зависит от систем, которые теперь можно исследовать с другой скоростью и за другие деньги. Мы продолжим подключать к ним агентов, хранить там документы, проводить платежи. И придётся гораздо серьёзнее относиться к тому, кто всё это обслуживает и способен ли вообще быстро реагировать. Компании это всё понимают и направляют туда (в кибербез) ресурсы, даже делают миграции кадров дополнительные, чтобы усилить безопасность...
Короче, можно сколько угодно смеяться над ИИшкой, которая снова наваяла кривой текст, или сгенерила нейрослоп, но... В другом окне она же помогает разбирать код сервиса, которому мы доверили условный паспорт. Вот этот уровень возможностей ии я бы сейчас держал в голове.
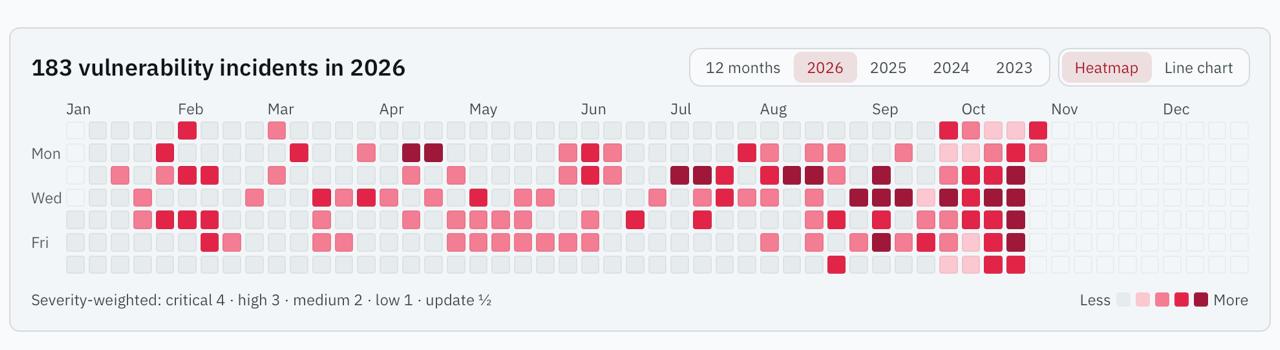
Интересный сайт, показывает подобные события - ссылка
Кратко (AI)
Автор считает, что ИИ снижает стоимость и время поиска уязвимостей, поэтому старый софт придётся проверять заново. В качестве примеров приводятся взломы PlayStation 5 и Nintendo Switch, масштаб атакующих проектов NorForge и быстрый переход от раскрытия уязвимостей к эксплуатации.
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖