#ReDigest
Продолжаем субботнюю рубрику, тут я кратко рассказываю про новости из мира технологий и AI, которые привлекли мое внимание.
Дайджест недели:
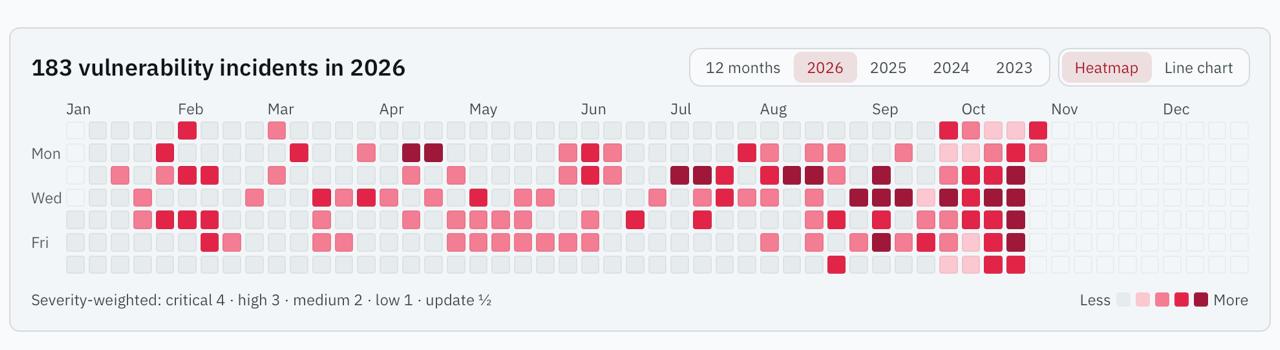
- Неделя тяжелых уязвимостей. В PHP, на котором работает большая часть сайтов, с помощью AI
нашли две дыры, через которые сервер захватывают без пароля. В GitLab
дыра на 10 из 10 во всех версиях с 2014 года. А LiteLLM два часа
раздавала троян, крадущий ключи; и
другие сюжеты.
- Anthropic
запустила Claude Duet: фоновый проактивный агент, пишет сам когда нужно внимание.
Позаботлись о безопасности. Waitlist.
- Anthropic
передаст 5% акций в фонд общественной пользы: деньги пойдут НКО и людям, чью работу забрал AI.
- OpenAI
продлила кэш промптов в API до 12 часов, а в Codex и Work, по словам главы Codex, кэш
хранится бессрочно.
- В Google Cloud
появился Claude под управлением самой Anthropic, а скоро
добавят модели OpenAI и Codex.
- В ChatGPT любой чат теперь можно
закрыть PIN-кодом или биометрией.
- OpenAI
рассказала, как строила рекламу в ChatGPT на LLM-оркестраторе.
- Лабы берут посредников под контроль: OpenAI с 20 ноября
пускает роутеры и AI-шлюзы только после одобрения, а Anthropic
ввела профили конечных клиентов, чтобы наказывать одного клиента, а не весь акк.
- OpenAI
выложила MultiLangBench: GPT-6 Astra с нуля пишет SQLite-совместимую СУБД на 20 языках, включая COBOL.
- Крупные банки США
ограничивают AI-агентов в онлайн-банкинге: агенты клиентов иногда действуют без команды.
- Microsoft
предлагает считать AI-агентов инсайдерской угрозой.
- США
запретили DeepSeek в гражданских федеральных ведомствах.
- Anthropic
передала стандарт Agent Skills в Agentic AI Foundation, вместе с ним фонд
принял Open Responses от OpenAI и OpenEnv от Hugging Face.
- Anthropic
вкатывается в тренд формальной верификации: Claude математически доказывает надежность кода открытых библиотек.
- Рынок
засомневался в стройке AI-дата-центров: крупнейший арендодатель GPU CoreWeave за неделю подешевел на четверть.
- Arc - всё,
перестанет работать 22 декабря (я на нем, посоветуйте альтернативу).
Блок с релизами моделей (раскрывается):
- Moonshot выпустила Kimi K3.1 Pro: говорят почти догоняет Opus 5.5 в кодинге.
- MiniMax выпустила M3.1 Flash и открыла веса: втрое быстрее и на 70% дешевле M3.
- Recursive выложила открытую Flint для локального агентного кодинга.
- Cloudflare показала Clairic: модель за один проход извлекает факты в JSON без генерации токенов, веса обещают открыть.
- MemTensor выложила MemT-1.0 с памятью внутри модели: заяляют в 66 раз меньше места, чем KV-кэш.
- Block показала Dessa: разговорная модель, обученная только на живой речи без текста. Слушает и говорит одновременно и работает локально.
- ElevenLabs выпустила speech-to-speech Eleven Realtime на 90+ языков, а Mistral представила Voxtral 3.
- Ideogram выпустила Vector 1, модель для редактируемых SVG и переводит растр в вектор.
- DeepSeek
открыла DeepInfer, движок своего инференса.
- Google
открыла Harness2: агент сам переписывает промпт, инструменты и скиллы своей обвязки без эталонных ответов.
- Anthropic
советует сворачивать субагентов и сложную оркестрацию в одного агента со скиллами.
- HumanLayer
открыли код под Apache 2.0: среда для команды людей и флота Claude Code и Codex.
-
whatsapp-mcp: агент ищет и делает сводки по твоим чатам WhatsApp, только чтение, живет в твоем Cloudflare.
- Vercel
выложила durable-harness: Claude Code, Codex и OpenCode переживают падения и продолжают ход с того же места.
- 👍
Antirion: AI-гейтвей на Rust одним бинарником, альтернатива LiteLLM с фолбэками и бюджетами на команду.
- 😍
colorfigures: Claude-скилл рисует интерактивные схемы бытовых вещей и объясняет, как они устроены.
- 🔥 Claude
поддержал MCP Tasks и Elicitations (наконец).
- 🤩
Motion2Code: скилл пересобирает моушн-видео в редактируемую анимацию на SVG и GSAP, сверяя покадрово.