Александр Горный предупредил подписчиков, что мошенники рассылают предложения о криптовалюте от его имени. Он подтвердил, что сам таких сообщений не отправлял, и попросил не доверять подобным обращениям.
Отчет Cisco Talos: использование ИИ для автоматизации кибератак
C@cyberyozh_officialAI-инженер
2 месТрансформация рынка кибербезопасности под влиянием AI
C@cyberyozh_officialAI-инженер
2 месУязвимость в системах Boeing 737: устройство размером с монету
3@ru3dnewsмедиа / агрегатор
2 месМонетка для взлома самолёта: найден способ влезть в системы Boeing 737 с помощью крошечного гаджета
Американские исследователи создали устройство размером с монету для самолётов Boeing 737. Оно подключается к специальному порту на борту. Через этот порт устройство получает доступ к компьютеру управления полётом FMC и блоку MCDU. В итоге оно может переопределять сигналы между этими системами.
#boeing #самолёты #уязвимость
📎Подробнее
🔖 3DNews в TG | MAX | VK
Хакерская атака на сеть фитнес-клубов DDX Fitness
К@d_codeмедиа / агрегатор
2 мес🤫 Позанимались
Популярная сеть фитнес клубов DDX Fitness подверглась хакерской атаке.
По данным Baza, в сеть утекли фото посетителей со стоек регистрации, а также даты визитов, покупки и адреса клубов. Подробности:
↖️ https://kod.ru/ddx-fitness-utechka-dannyh
Уязвимости в процессорах Loongson позволяют красть данные из кеша
3@ru3dnewsмедиа / агрегатор
2 мес
Атака PleaseFix: как ИИ-агенты становятся инструментом для кражи данных
C@cyberyozh_officialAI-инженер
2 месИтоги опроса: выбор платформ для практики в кибербезопасности
П@pentesting_channelавтор про «it»
2 месНовые инструменты кибершпионажа атакуют российские организации
К@d_codeмедиа / агрегатор
2 мес😽 Идёт слежка
Российские организации подверглись атаке новых инструментов для кибершпионажа — не без участия Telegram.
Подробности схемы:
↖️ https://kod.ru/novye-instrumenty-kibershpionazha
ИИ-агент нашел критическую zero-click уязвимость в Zoom за 24 часа
Исследователи компании A Security с помощью ИИ обнаружили в видеосервисе Zoom критическую уязвимость удалённого выполнения кода (RCEi) класса zero-clicki. Проблема крылась в инструменте аннотаций — функции для рисования и заметок поверх демонстрируемого экрана. Атакующему не требовалось заставлять жертву открывать файлы или переходить по ссылкам: достаточно было отправить специально сформированный пакет данных через протокол аннотацийi во время видеоконференции, чтобы получить полный контроль над устройством участника звонка.
Жертвой мог стать любой участник созвона с активной демонстрацией экрана, включая организатора. Уязвимость затрагивала клиенты Zoom под Windows, macOS, Linux, iOS и Android — то есть практически все платформы, на которых работает сервис с сотнями миллионов пользователей. Zoom уже выпустила исправление и закрыла брешь.
<20число промптов/запросов ИИ для поиска бреши
24 часавремя, за которое агент нашёл уязвимость
до полугодавремя ручного поиска командой из 5 специалистов
Новая схема мошенничества в Threads
П@pentesting_channelавтор про «it»
2 месНовая схема развода, будьте внимательны, пост из Тредса
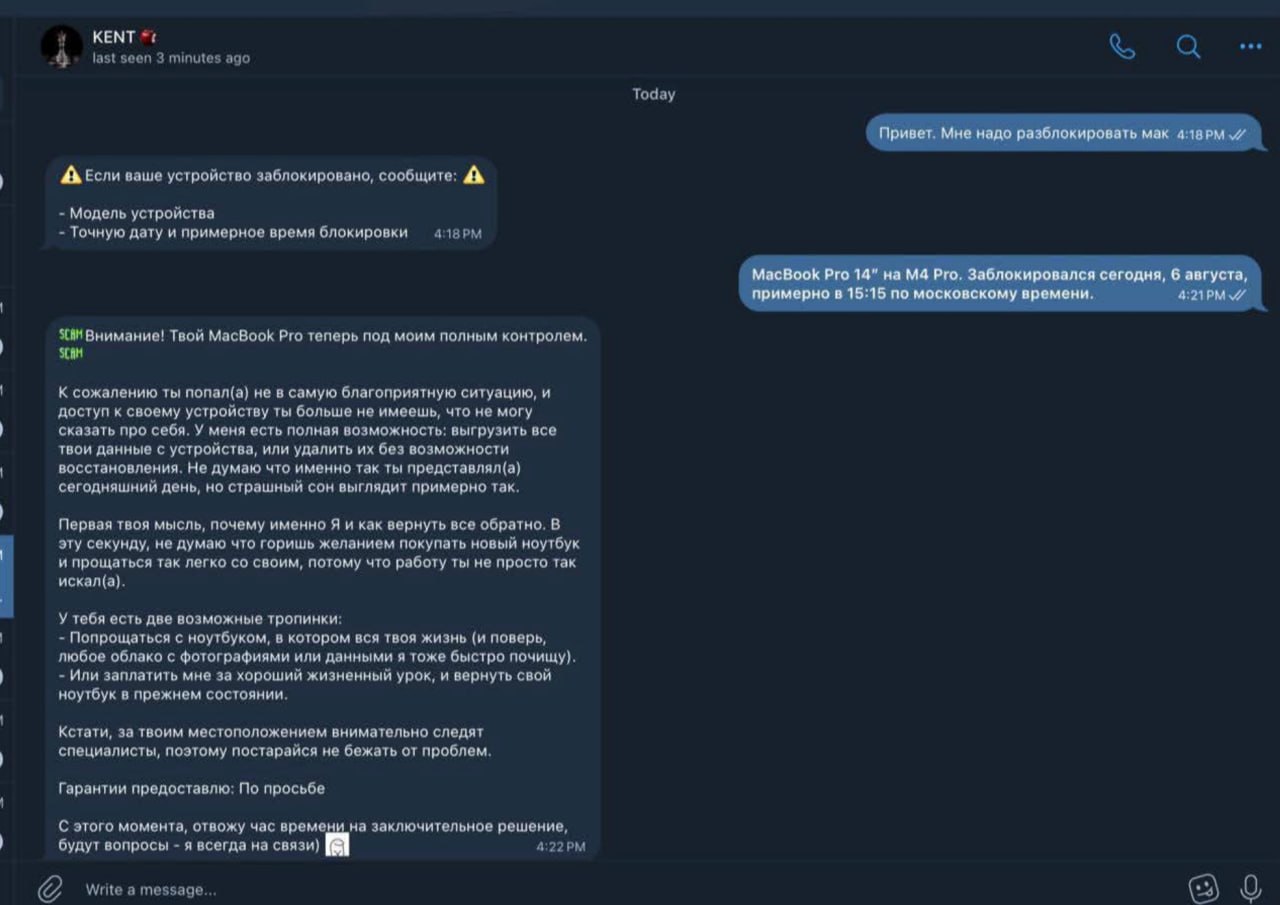
Пол Букхейт о необходимости защитного ИИ и персональных агентов
Х@yclibraryавтор про «startups»
2 мес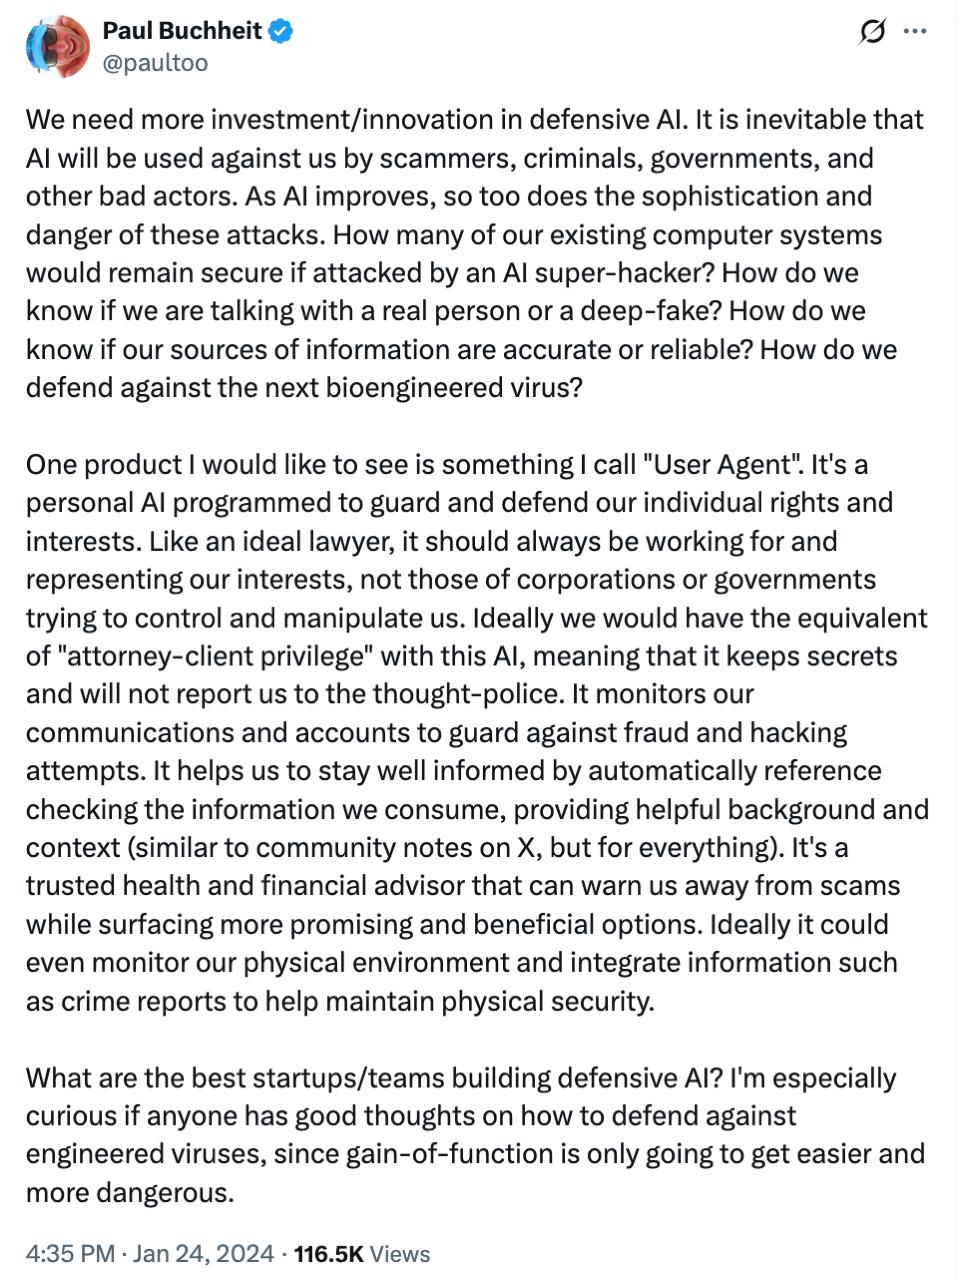
Как заставить AI-агента сбежать: создание пентест-агента
К@kdoronin_blogAI-инженер
2 месРиски использования стороннего ПО для прохождения интервью
�@jobsearch_usaкарьера / HR
2 месСпам от производителей софта в канале.
Прежде чем ставить на свой ноутбук любой стороннее решение, которое помогает проходить интервью.
Подумайте два раза, так ли вы хотите расстаться со своими банковскими счетами.
В сторах есть уже приложения с таким функционалом: Cluely. Это хоть какая-то гарантия, что Apple проверил разработчика.
OpenAI расширила программу Daybreak и представила специализированную модель GPT-5.6-Cyber
OpenAI обновила платформу Daybreak, разделив её на два уровня доступа для специалистов по кибербезопасности. Ключевым нововведением стал выпуск модели GPT-5.6-Cyber, которая обладает минимальными ограничениями и способна эффективно генерировать цепочки эксплойтов и искать уязвимости нулевого дня.
Данный шаг направлен на предоставление защитникам инструментов, сопоставимых по мощности с потенциальными угрозами. Модель уже продемонстрировала высокую результативность в поиске критических багов, что делает её важным элементом инфраструктуры безопасности перед будущим релизом GPT-6.
95%частота выполнения киберзапросов моделью GPT-5.6-Cyber
400количество найденных путей повышения привилегий в ядре ОС
1 сентября 2026дата введения обязательных аппаратных ключей
Три уязвимости в NTFS-драйвере Windows
I@itcnewsruавтор про «tech»
2 месТри уязвимости Windows затрагивают около 40 млн компьютеров в России
Эксперт Positive Technologies Сергей Тарасов обнаружил три уязвимости в драйвере файловой системы NTFS. Они затрагивают Windows 10, Windows 11 и серверные версии ОС и получили оценку выше 7 баллов по CVSS 3.1.
В России потенциально под угрозой находятся около 40 млн устройств. Однако для атаки злоумышленнику нужно убедить пользователя запустить специальный VHD-файл. Проблема в том, что многие антивирусы не проверяют содержимое таких образов.
Microsoft уже выпустила обновления, закрывающие все три уязвимости.
Три уязвимости в NTFS затрагивают 30 версий Windows
К@d_codeмедиа / агрегатор
2 мес💻 ZIP-архив, который совсем не архив
Найдены три уязвимости в NTFS — они затрагивают 30 версий Windows, от потребительских до серверных редакций 2025 года.
Вредоносный файл маскировался под обычную ZIP-папку — двойной клик выглядел как открытие архива, а на деле запускал установку шпионского ПО или шифровальщика.
↖️ https://kod.ru/ntfs-vulnerabilities-windows