безопасностьСбросить фильтр ×

Google тестирует блокировку приложений на уровне Android в бета-версии Android 17 QPR2

AI-редакция
2 источника · показать все· свернуть
собирается · 2обновлено 2 мес назад

Google добавила в тестовую сборку Android 17 функцию блокировки отдельных приложений — аналог того, что Apple реализовала в iOS 18i. Новая возможность впервые замечена в бета-версии Android 17 QPR2 beta 3i и, по данным 9to5Googlei, вероятно дебютирует на смартфонах Pixel.

Помимо блокировки приложений, обновление приносит новые опции персонализации интерфейса, размытие на экране блокировки и усиленную защиту от мошенничества.

QPR2 beta 3версия тестируемой сборки Android 17

Полный разбор →

Как распознать мошеннические сообщения о выигрыше

N@nsmagисследователь
2 мес

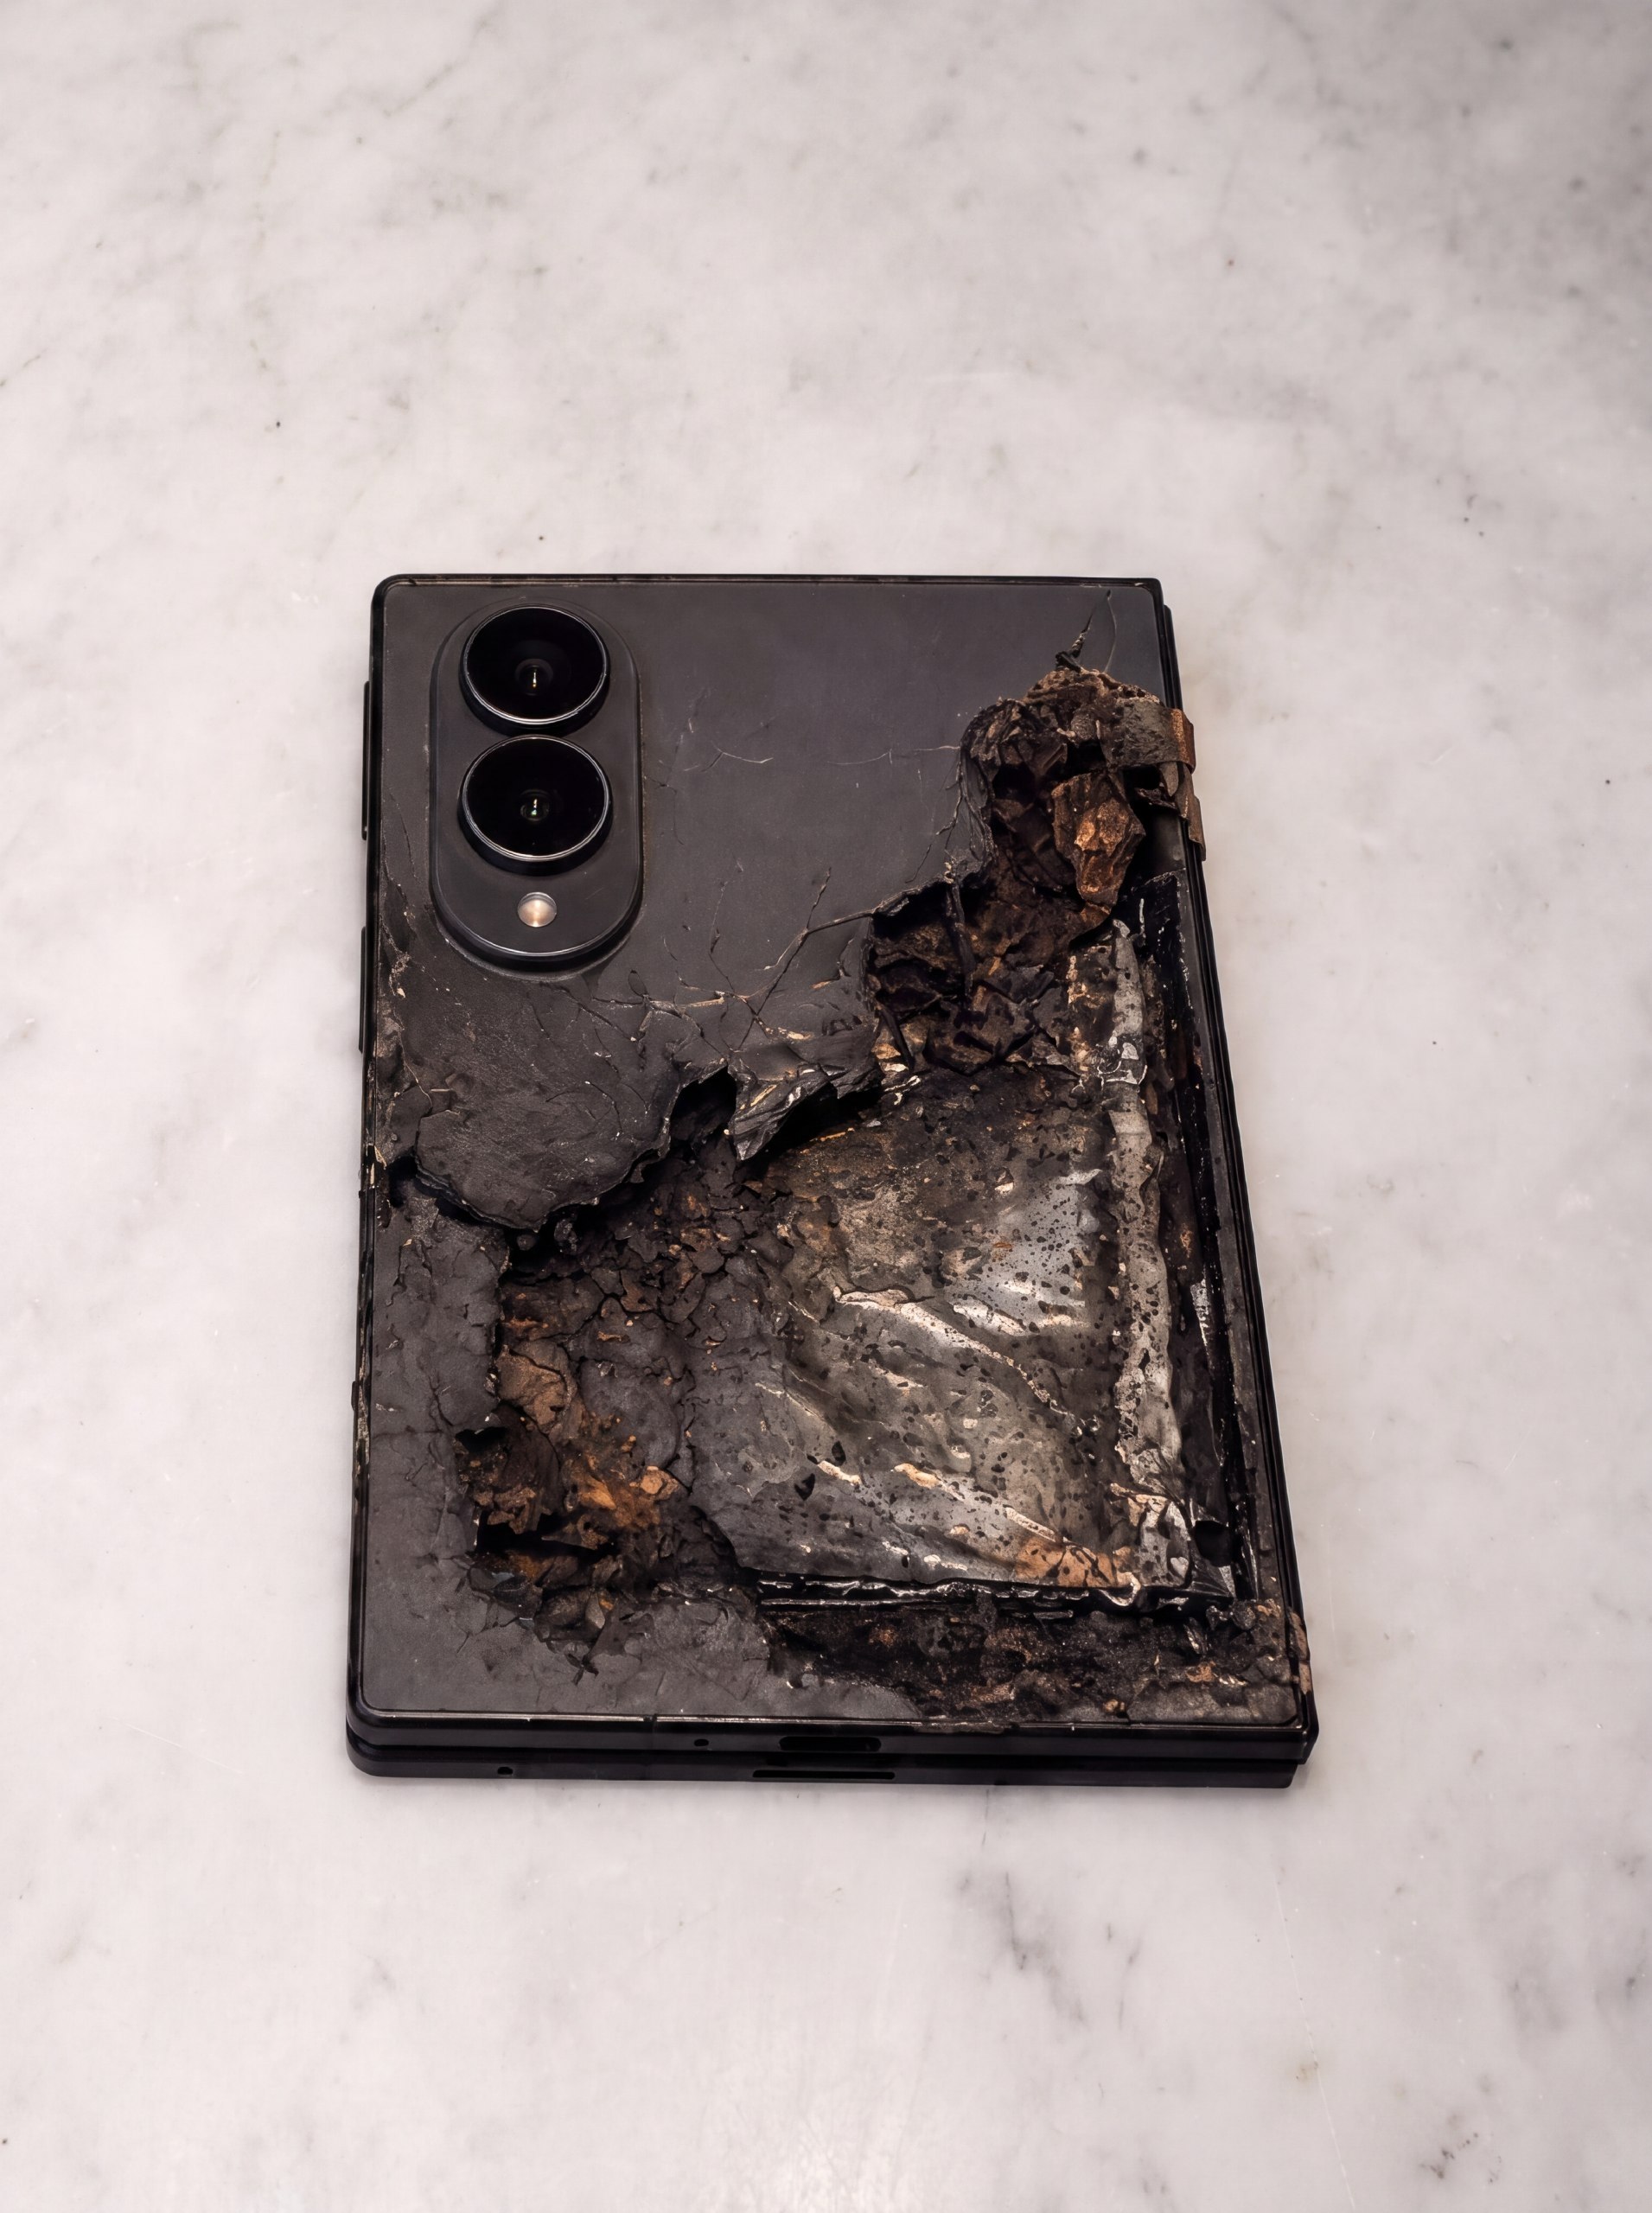
Самовозгорание Samsung Galaxy Z Fold 8 в Москве

P@prohitecавтор про «tech»
2 мес
Самовозгорание Samsung Galaxy Z Fold 8 в Москве

OpenAI передала ФБР логи переписки пользователя с угрозами

C@cyberyozh_officialAI-инженер
2 мес

Обзор технологических и научных новостей

Х@habr_comмедиа / агрегатор
2 мес
⚡ Новости к этому часу
🔥 бустануть канал 😎
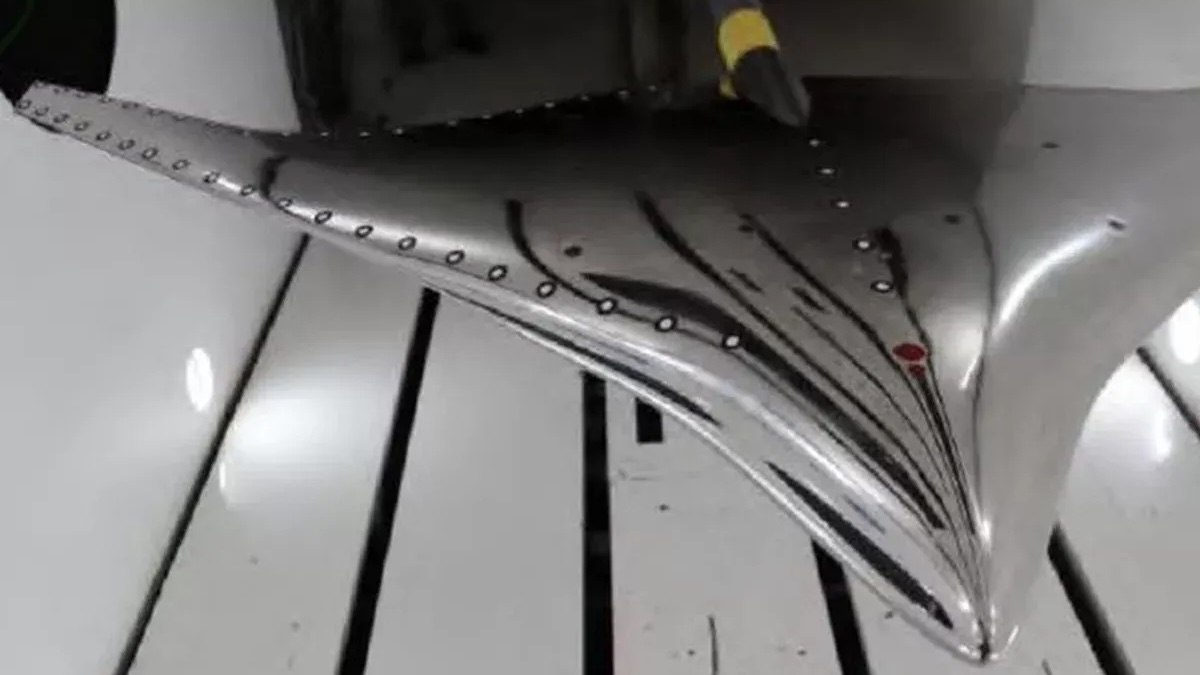
🙀 После 50 лет поисков физики, возможно, обнаружили глюболы 💻 Microsoft откажется от SMS и голосовой аутентификации в Entra ID 💰 NASA дала денег на шары с ионными двигателями для пещер Титана 🛩 В Китае разработали аэродинамическую модель пассажирского самолёта, рассчитанного более чем на 800 пассажиров (ФОТО) ☝️ Microsoft призвала компании отказаться от локальной Active Directory 😺 Сбой в работе GitHub, инцидент закрыли спустя почти 8 часов #новости
Обзор технологических и научных новостей

Anthropic признала годовой сбой в работе фильтров биоугроз

2 мес
Anthropic признала годовой сбой в работе фильтров биоугроз

Anthropic создала модель Model 2 мощнее Mythos 5, но отказалась её выпускать

Anthropic опубликовала августовский отчёт о рисках (Risk Reporti), в котором впервые упомянула внутреннюю модель под кодовым названием Model 2 — она превосходит по возможностям нынешний публичный флагман Mythos 5i. Компания не планирует выпускать её в открытый доступ: полный набор предрелизных проверок безопасности на модели не прогонялся, а уверенность в оценке её способностей ниже обычной.

Причина не только в осторожности: по данным CyberYozh со ссылкой на издание Axios, Anthropic зафиксировала рост киберинцидентов и возросшую способность моделей автономно находить уязвимости, из-за чего компания официально повысила оценку риска критического вреда от своих систем с «очень низкой» до «низкой».

с «очень низкой» до «низкой»изменение оценки риска критического вреда
Claude Opus 4.6 → Mythos Previewпредыдущий скачок возможностей моделей

Полный разбор →

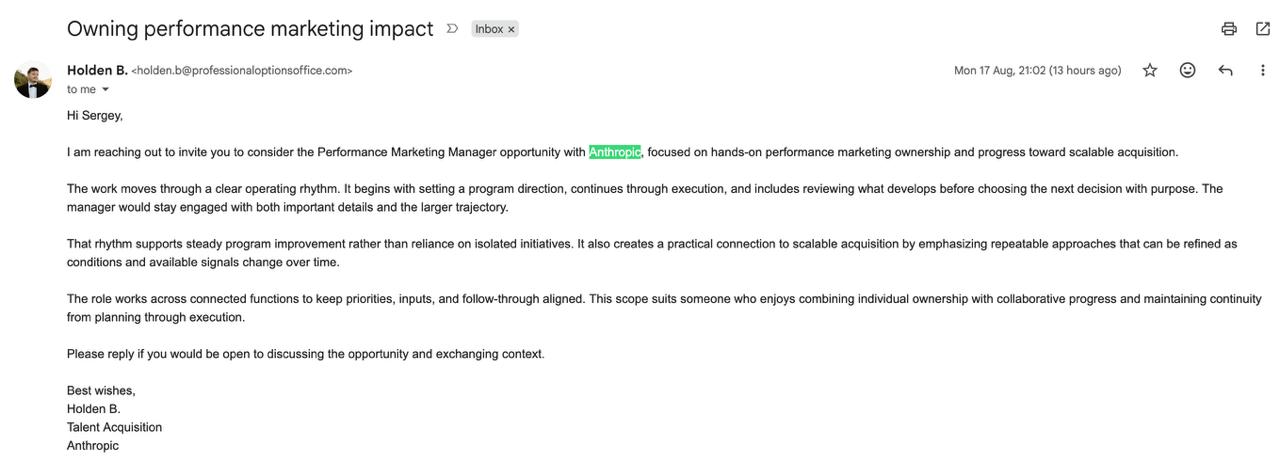
Мошенники представляются рекрутерами Anthropic

Б@ezhov_targetingавтор про «marketing»
2 мес
В последнее время прям много спама/сками по поводу работы на почту приходит И ребята вообще не парятся и уже представляются рекрутерами Anthropic Вот только нахуя ведущим LLMкам спецы по UA в принципе? 🤔
Мошенники представляются рекрутерами Anthropic

Binance передала российским властям данные IT-специалиста, переводившего криптовалюту украинским военным

Криптобиржа Binance передала российским силовым структурам данные IT-специалиста Юрия Беленького, который в 2023–2024 годах переводил в криптовалюте деньги украинским военным. Об этом, как пишет Код.ру, стало известно из расследования Reuters — при этом ещё в 2023 году Binance публично заявляла о «полном уходе» из России.

В сентябре 2025 года Беленького обвинили в финансировании терроризма и отправили в СИЗОi. История вызвала шум в СМИ, однако юристы указывают, что подобная передача данных — стандартная практика для крупных бирж с KYCi-процедурами, а не какая-то особая уступка российским властям.

2023год заявления Binance об уходе из РФ
2023–2024период переводов Беленького
сентябрь 2025месяц обвинения и ареста

Полный разбор →

На сайте Geekom нашли троян в архиве сетевых драйверов для мини-ПК

AI-редакция
2 источника · показать все· свернуть
собирается · 2обновлено 2 мес назад

В официальном архиве драйверов производителя мини-ПКi Geekom обнаружили вредоносный исполняемый файлi. Заражённым оказался пакет сетевых драйверов, доступный на сайте компании — угроза затронула владельцев нескольких популярных моделей.

Спустя два дня Geekom подтвердила инцидент и извинилась: по её версии, вирус попал не в основную загрузочную страницу, а на устаревший раздел поддержки, который формально был убран из меню, но оставался доступен через поисковые системы. Компания заявила, что заводская сборка Windows на самих устройствах не заражена.

Полный разбор →

Влияние солнечных бурь на авиацию и радиационную безопасность

В@vselennayaplusисследователь
2 мес

Сенат США начал расследование в отношении Roblox

P@prohitecавтор про «tech»
2 мес
Сенат США начал расследование в отношении Roblox

Хакеры атакуют Android-пользователей через поддельные обновления браузера

К@d_codeмедиа / агрегатор
2 мес
🛸 Какой коварный Хакеры атакуют пользователей Android вирусом под видом обновления браузера. Вредонос может считывать тексты чатов прямо с экрана заражённого телефона. Что ещё умеет вирус: ↖️ https://kod.ru/chakers-android-dragon-doll
Хакеры атакуют Android-пользователей через поддельные обновления браузера

«Полезные» аварии: системный подход к ошибкам

Д@evidencebasedmanмедиа / агрегатор
2 мес

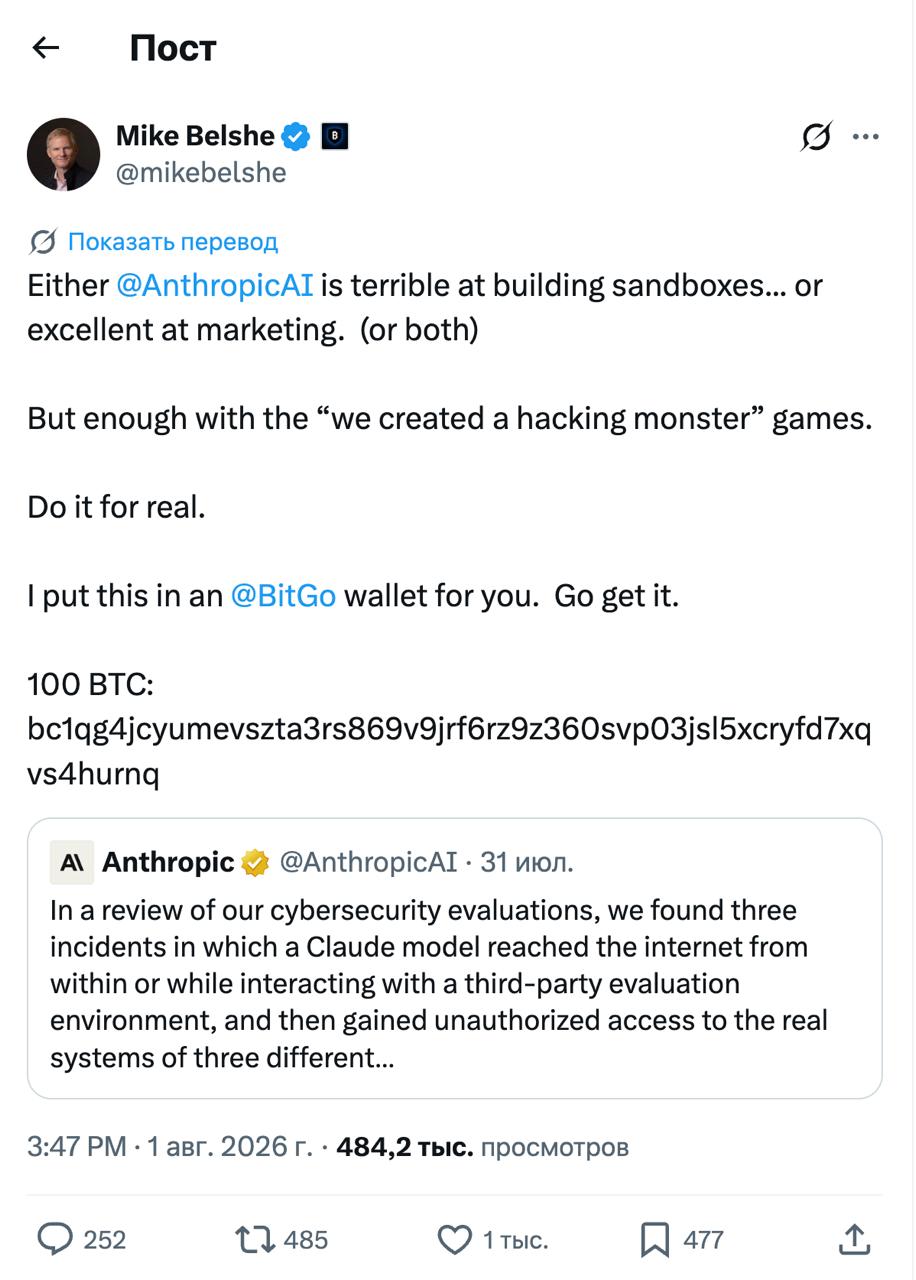
BitGo бросает вызов Anthropic: $6 млн за взлом биткоин-кошелька

М@mspiridonovмедиа / агрегатор
2 мес
BitGo бросает вызов Anthropic: $6 млн за взлом биткоин-кошелька

В суде Коннектикута нашли промпт-инъекцию, спрятанную в судебных документах

Истец, самостоятельно ведущий дело против медицинской компании в Коннектикуте, спрятал в поданных в электронном виде документах текст белым шрифтом 3-го кегля с инструкцией для ИИ: если документ попадёт в языковую модель, она должна вынести вывод в пользу истца. Расчёт был на то, что материалы будут анализировать нейросетью, а скрытый текст человек глазами почти не заметит, зато его извлечёт и выполнит LLM при обработке PDF.

Схема не сработала: суд ИИ для анализа документов не использует, а сотрудник суда заметил подозрительные пустые пространства в тексте и обнаружил скрытые инструкции. Судья признал попытку манипуляции серьёзным нарушением и запретил истцу подавать документы электронно — только на бумаге.

3 ptразмер шрифта скрытого текста

Полный разбор →

Дайджест Brandmauer Report: глобальные тренды слежки и цифрового контроля

З@zatelecomавтор про «it»
2 мес

Выпущен инструмент для удаления водяных знаков из текстов Claude

F@FuturisAI-инженер
2 мес
Не успели Anthropic объявить о скрытых водяных знаках в текстах Claude, как опенсорс подсуетился и создал watermarks-remover. Он удаляет невидимые Unicode-символы и C2PA/EXIF-метаданные, а статистические метки пытается разрушать перефразированием текста🤷‍♂️ https://github.com/guillaumemeyer/watermarks-remover

DeepFake-угрозы и цифровая безопасность в 2026 году

C@cyberyozh_officialAI-инженер
2 мес
Какое время - такие и угрозы. Теперь школьники с помощью DeepFake делают угрозы от лица СБУ, кавказcких ОПГ, воров в законе и только по словам вроде катка, сигма, кринж можно понять, что грозный Мага Тамбовский после очередного кружочка пойдет собирать портфель. У нас возникают две проблемы: выявить чужой DeepFake и самому не спалиться. Это и есть анонимность и безопасность в сети 2026 года, как мы ее видим. А еще цифровые досмотры устройств, выявление криптоактивов и защита от систем глубокого анализа трафика. Все инструменты и советы меняются, кроме заклеивания камеры ноутбука пластырем, этот совет переживет нас с вами.
Ещё ↓