безопасностьСбросить фильтр ×

Как безопасно наблюдать солнечное затмение

Г@homeostatic_universeисследователь
2 мес
Как безопасно наблюдать солнечное затмение

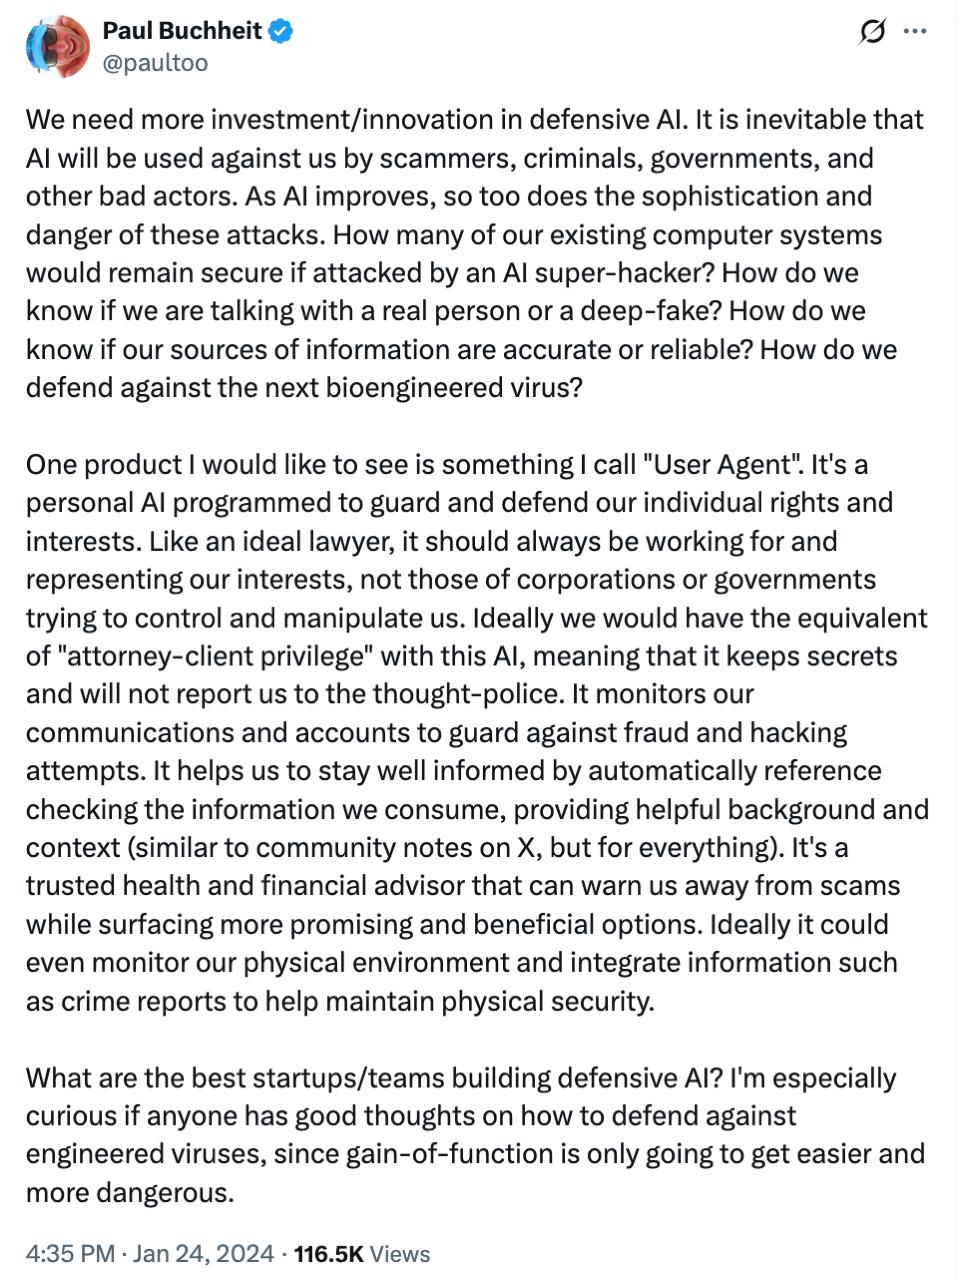
Пол Букхейт о необходимости защитного ИИ и персональных агентов

Х@yclibraryавтор про «startups»
2 мес
Пол Букхейт о необходимости защитного ИИ и персональных агентов

Опровержение слухов о применении спецбоеприпаса над Москвой

K@kedr2earthмедиа / агрегатор
2 мес
Тут некоторые пиздоболы стали распространять что якобы де над Москвой взорвался "спецбоеприпас". Таковым пиздоболам Кедр отвечает. Во-первых, ЭМИ в момент взрыва гасит на расстояниях в несколько десятков км все грубое электрооборудование - а все нежное сжигает. Индукционными токами. Чего не произошло. А во-вторых, смотрим показания очевидца и понимаем, что ядерный взрыв "БАБАХ" не делает. Совсем другой звук он делает. https://t.me/kedr2earth/7568

Риски использования стороннего ПО для прохождения интервью

�@jobsearch_usaкарьера / HR
2 мес
Спам от производителей софта в канале. Прежде чем ставить на свой ноутбук любой стороннее решение, которое помогает проходить интервью. Подумайте два раза, так ли вы хотите расстаться со своими банковскими счетами. В сторах есть уже приложения с таким функционалом: Cluely. Это хоть какая-то гарантия, что Apple проверил разработчика.

Три уязвимости в NTFS-драйвере Windows

I@itcnewsruавтор про «tech»
2 мес
Три уязвимости Windows затрагивают около 40 млн компьютеров в России Эксперт Positive Technologies Сергей Тарасов обнаружил три уязвимости в драйвере файловой системы NTFS. Они затрагивают Windows 10, Windows 11 и серверные версии ОС и получили оценку выше 7 баллов по CVSS 3.1. В России потенциально под угрозой находятся около 40 млн устройств. Однако для атаки злоумышленнику нужно убедить пользователя запустить специальный VHD-файл. Проблема в том, что многие антивирусы не проверяют содержимое таких образов. Microsoft уже выпустила обновления, закрывающие все три уязвимости.
Три уязвимости в NTFS-драйвере Windows

Три уязвимости в NTFS затрагивают 30 версий Windows

К@d_codeмедиа / агрегатор
2 мес
💻 ZIP-архив, который совсем не архив Найдены три уязвимости в NTFS — они затрагивают 30 версий Windows, от потребительских до серверных редакций 2025 года. Вредоносный файл маскировался под обычную ZIP-папку — двойной клик выглядел как открытие архива, а на деле запускал установку шпионского ПО или шифровальщика. ↖️ https://kod.ru/ntfs-vulnerabilities-windows

Valve предупредила о утечке данных европейских покупателей Steam Machine и Steam Controller

Valve сообщила, что из-за кибератаки на логистического партнёра CEVA Logisticsi произошла утечка данных европейских клиентов, заказывавших игровые устройства компании — Steam Machinei и новое поколение Steam Controller. Инцидент затронул только тех, кто оформлял заказы в течение последних 90 дней.

В руки злоумышленников могли попасть личные данные и детали заказов, но, по заверению Valve, пароли, платёжная информация и коды Steam Guardi не пострадали, поэтому менять данные аккаунта не требуется. Компания предупреждает о риске фишинга: мошенники могут использовать утечку, чтобы правдоподобно запрашивать оплату доставки или таможенных пошлин.

29 июля – 1 августа 2026период кибератаки на CEVA Logistics
90 днейсрок заказов, попавших под утечку

Полный разбор →

Иллинойс принял закон о безопасности детей в соцсетях

Б@blognotAI-инженер
2 мес

НСПК переходит на российские сертификаты безопасности: возможны сбои при оплате Visa и Mastercard

Национальная система платёжных карт (НСПКi) объявила о переходе своих официальных сайтов и платёжных сервисов на российские сертификаты безопасностиi. Из-за этого при оплате покупок на российских сайтах картами Visa и Mastercard могут возникать сбои и сложности.

НСПК рекомендует пользователям переходить на карту «Мир», у которой, по данным компании, такой проблемы не возникает.
Полный разбор →

Опубликован технический отчет по проекту Уроборос

A@abstractDLAI-инженер
2 мес
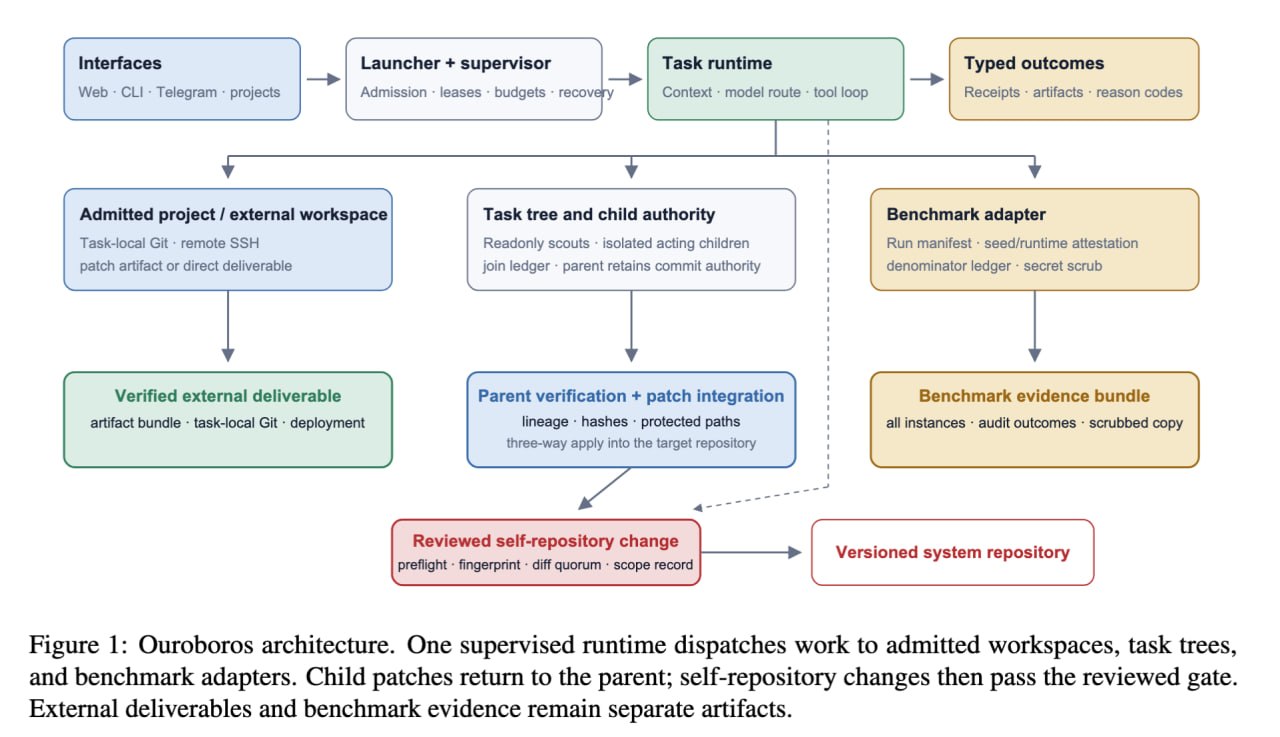
Опубликовал препринт техрепорта про Уробороса, который писали вместе с Хоуп и Романом Ямпольским. Там можно посмотреть детали про архитектуру Уробороса и Хоуп, подробнее про бенчмарки, гардрейлы и safety. Статья, GitHub, чат с Хоуп
Опубликован технический отчет по проекту Уроборос

ИИ-агенты и проблемы с настройкой безопасности серверов

Л@baldfrombrowserмедиа / агрегатор
2 мес
ИИ-агенты и проблемы с настройкой безопасности серверов

Rejudge — новый инструмент для независимой проверки кода, написанного AI-агентами

AI-редакция
2 источника · показать все· свернуть
собирается · 2обновлено 2 мес назад

Разработчик по имени Макс, известный участник профильного чата, выпустил инструмент Rejudgei для проверки кода, созданного ИИ-агентами. Идея: три разные модели независимо исследуют один и тот же код, а отдельный ИИ-судьяi сравнивает их выводы и выдаёт единый итоговый отчёт с найденными ошибками, рисками и уязвимостями.

Инструмент решает проблему доверия к коду, который сейчас массово пишут AI-агенты: один проверяющий агент может ошибаться или упускать проблемы, а сопоставление нескольких независимых проверок и судейский разбор расхождений повышает надёжность результата.

3независимых агента-проверщика кода

Полный разбор →

Методика первичного анализа SMB-ресурсов при пентесте

В ходе внутреннего тестирования на проникновение был проанализирован хост 192.168.1.25 с открытыми портами 135, 139 и 445. Данная конфигурация указывает на работу операционной системы Windows и наличие активных служб MSRPCi, NetBIOSi и SMBi.

Специалисты разобрали алгоритм действий для проверки сетевых ресурсов без наличия учетных данных. Основная цель — выявление доступных для анонимного подключения папок, которые могут содержать конфиденциальные данные или конфигурационные файлы.

192.168.1.25IP-адрес исследуемого хоста
445порт протокола SMB

Полный разбор →

Обвинения Moonshot AI в дистилляции моделей Fable

C@cyberyozh_officialAI-инженер
2 мес

Предупреждение о мошенниках в Telegram

Р@kirafoundкарьера / HR
2 мес
Ребят, сегодня активизировались спамеры и пишут всем подписчикам моего канала в личку и обещают доход. 1. Это мошенники 2. Баньте их, пожалуйста 3. Если знаете, как с таким можно ещё бороться, расскажите, пожалуйста
Ещё ↓