zoomСбросить фильтр ×

Zoom внедряет подтверждение личности через World ID для защиты от дипфейков

Zoom начал добавлять корпоративным клиентам значок Human Badgei, подтверждающий, что участник звонка — человек. Для проверки используется World IDi от стартапа World Сэма Альтмана; функцию разработали для переговоров, где особенно важна защита от подмены личности.
3изображения для проверки
2026-10-19дата первых публикаций
2026-10-21дата публикации Фичизма

Полный разбор →

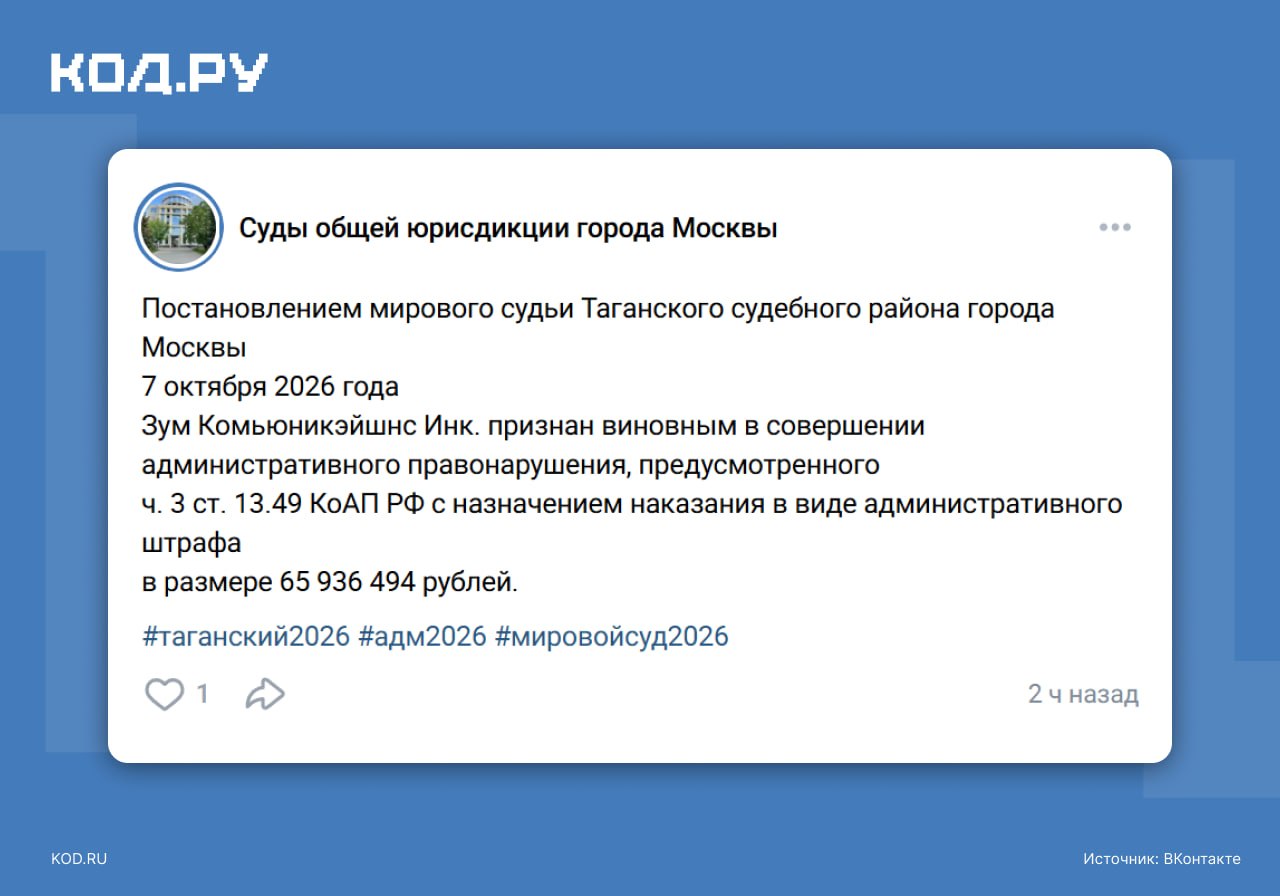
Московский суд оштрафовал Zoom на 66 млн рублей

К@d_codeмедиа / агрегатор
2 нед
🤷‍♂️ А их то за что? Московский суд оштрафовал сервис для видеоконференций Zoom почти на 66 млн рублей за повторное неисполнение закона. Штрафы у Zoom уже не первые: в 2025 году ему назначили почти 80 млн рублей, а ещё 15 млн рублей — за нарушения в области персональных данных. За что «штрафанули» компанию: ↖️ https://kod.ru/zoom-shtraf-66-mln
Московский суд оштрафовал Zoom на 66 млн рублей

Схема фишинга через поддельные судебные повестки

В@ventureStuffмедиа / агрегатор
1 мес
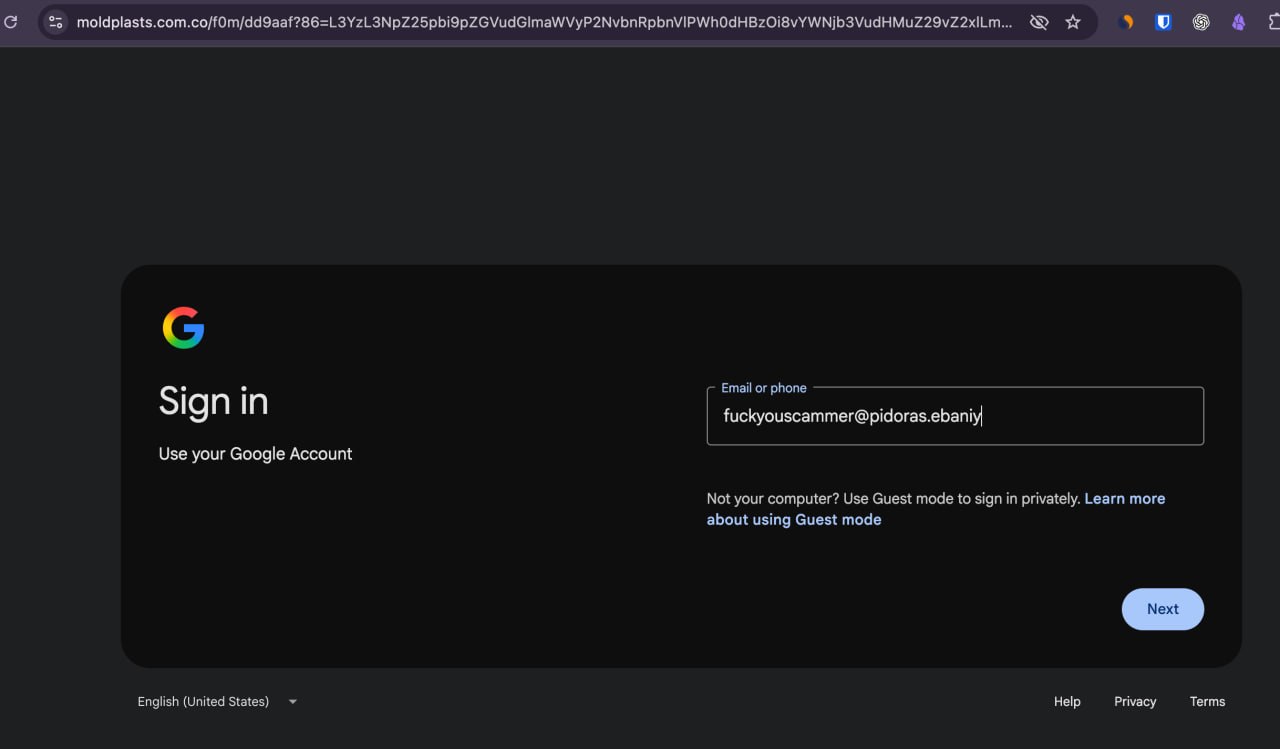
Как меня пытаются заскамить прямо сейчас (прямая трансляция) Значит, прислал инвайт типа на зум. Какой-то там Court Legal Summons. Ну дай открою а там на домене левом типа гугл-авторизация. Вот так и уводят gmail акки.
Схема фишинга через поддельные судебные повестки

Анонс видеоверсии со слайдами и сессии Office Hours

К@Katerinalengoldкарьера / HR
2 мес
🎥 Сделали еще видеоверсию со слайдами. Посмотреть можно тут. Если останутся вопросы – присылайте их здесь в комментариях. Буду разбирать их завтра (26 августа) в 9:00 по Калифорнии / 18:00 СET / 19:00 MSK на Office Hours в Зуме. Ссылку на подключение как обычно пришлю прямо сюда в канал.
Анонс видеоверсии со слайдами и сессии Office Hours

ИИ-агент нашел критическую zero-click уязвимость в Zoom за 24 часа

Исследователи компании A Security с помощью ИИ обнаружили в видеосервисе Zoom критическую уязвимость удалённого выполнения кода (RCEi) класса zero-clicki. Проблема крылась в инструменте аннотаций — функции для рисования и заметок поверх демонстрируемого экрана. Атакующему не требовалось заставлять жертву открывать файлы или переходить по ссылкам: достаточно было отправить специально сформированный пакет данных через протокол аннотацийi во время видеоконференции, чтобы получить полный контроль над устройством участника звонка.

Жертвой мог стать любой участник созвона с активной демонстрацией экрана, включая организатора. Уязвимость затрагивала клиенты Zoom под Windows, macOS, Linux, iOS и Android — то есть практически все платформы, на которых работает сервис с сотнями миллионов пользователей. Zoom уже выпустила исправление и закрыла брешь.
<20число промптов/запросов ИИ для поиска бреши
24 часавремя, за которое агент нашёл уязвимость
до полугодавремя ручного поиска командой из 5 специалистов

Полный разбор →

О важности цифровой гигиены на онлайн-встречах

К@fomichevkirillкарьера / HR
2 мес
О важности цифровой гигиены на онлайн-встречах

Это всё на сейчас.