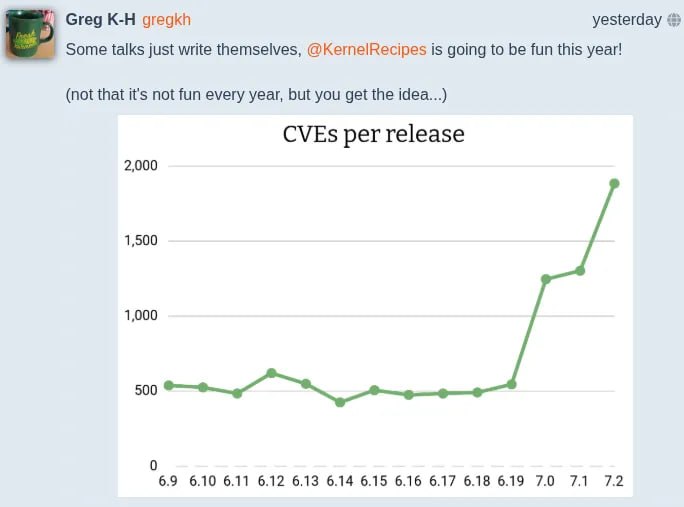
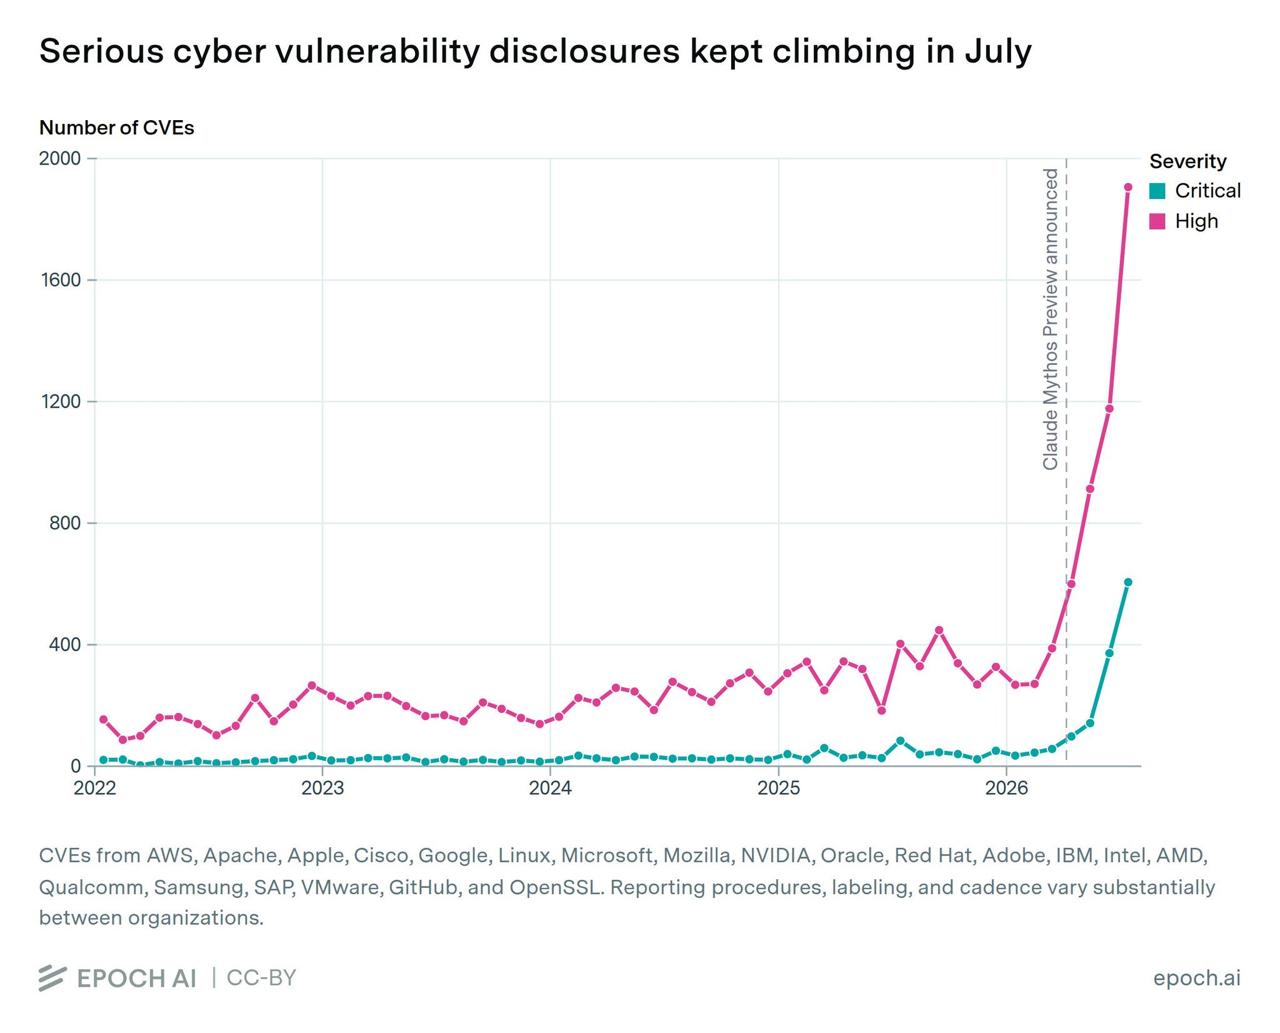
Заместитель директора по информационной безопасности Anthropic Джейсон Клинтон предупреждает о «цунами уязвимостей», которое, по его оценке, может продлиться около полутора лет. Данные за 2026 год показывают резкий рост публикаций уязвимостей и сообщений о них, хотя эксплуатация растёт медленнее.
На фоне этого зафиксированы атаки на компании, пользователей Tor и организации Южной Кореи. При этом рост раскрытий не означает, что все найденные уязвимости уже используются преступниками: многие описанные атаки начались задолго до публикации новостей.
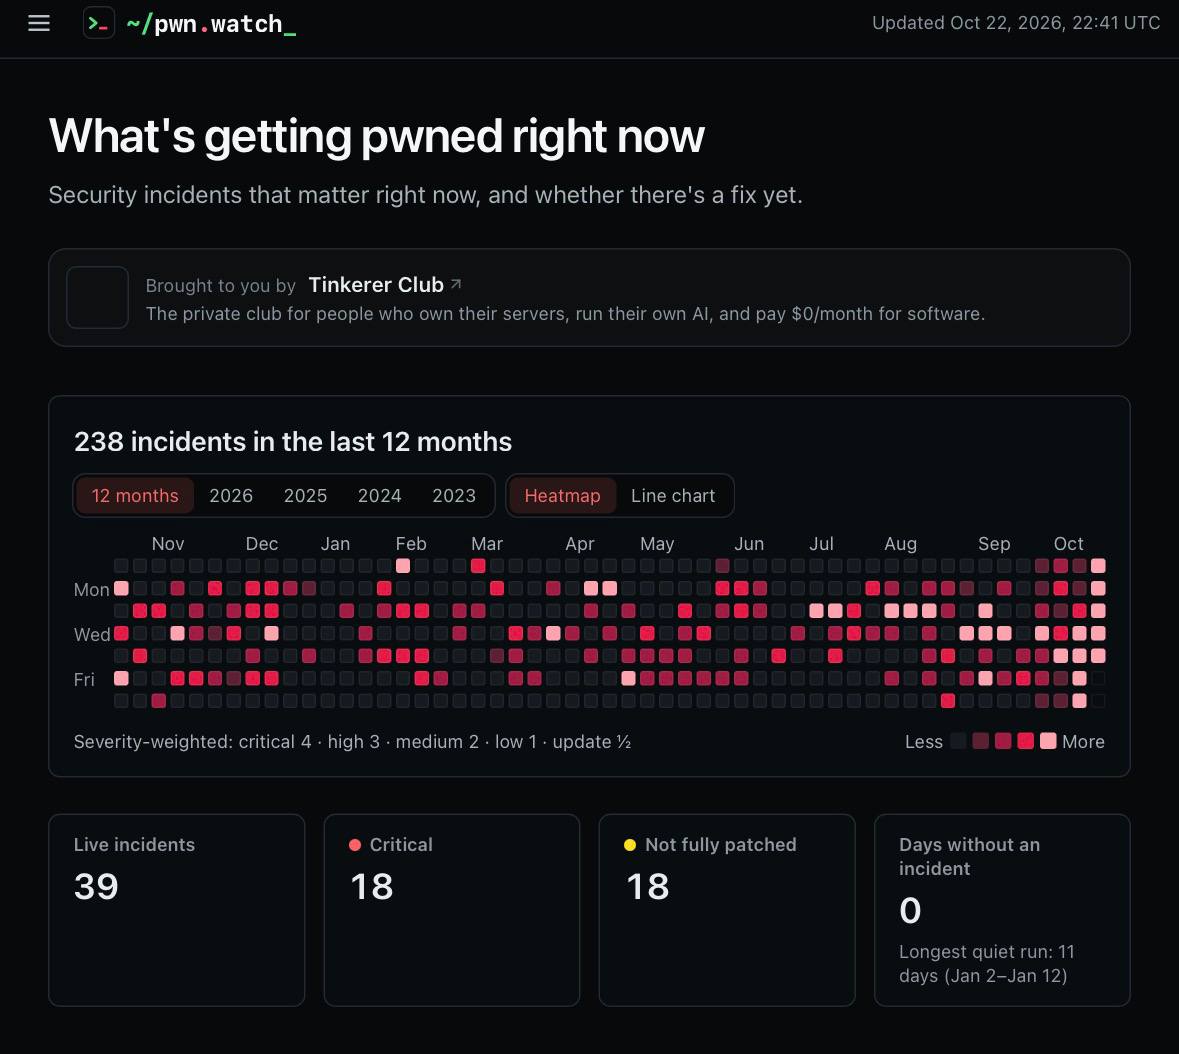
Какие времена, такие и сайты: принес классный мониторинг крупных взломов и критических уязвимостей в реальном времени — pwn.watch.
На одной странице собирают все свежие инциденты, пишут их критичность, затронутые продукты и информацию об исправлениях. Есть поиск по CVE, история взломов, графики активности и RSS. Сейчас, кстати, отслеживаются 39 активных инцидентов, из которых 18… критические.
Ощущаем весь масштаб черного октября 💀
Ровно, как все пошли обновлять версию пыхи, laravel forge решил прилечь с 502.
Тейлору больше не дают денег, а новую ламбу хочется. Поэтому он, видимо, решил положить в момент выхода патча на cve фордж и заразить все серверы, пока еще можно, что бы потом банчить на форумах ботнетом или слитыми базами. Новая ламба сама себя не купит.
CVE vs CWE. Вечно путают, а разница в 10 секунд.CWE - это вид уязвимости.
Шаблон. Например CWE-89 это SQL-инъекция. Всего таких шаблонов около 900. Это как диагноз.
CVE - это уже найденная дыра в реальном софте.
Конкретный кейс. Например CVE-2023-44487 - уязвимость в протоколе HTTP/2. У нее есть номер, дата, описание и патч. Это как история болезни.
Итого:
CWE = какой тип проблемы
CVE = где именно она случилась
Поэтому сначала закрываешь конкретную CVE, а потом по ее CWE идешь и проверяешь весь остальной код на такие же ошибки.
Все
Число сообщений о серьезных киберуязвимостях продолжает расти. В июле 21 крупная технологическая организация опубликовала около 2500 CVE высокой и критической степени серьезности — примерно в 5 раз больше, чем ежемесячный рекорд до анонса Claude Mythos Preview.
Источник