ИИ-инструменты перегружают разработчиков ядра Linux отчетами об ошибках
P@prohitecавтор про «tech»
1 месРазработчики Linux столкнулись с резким ростом числа CVE из-за массового использования ИИ для анализа кода, что приводит к потоку ложных отчетов.
Автоматизация поиска уязвимостей с помощью ИИ создает серьезную нагрузку на критически важные open-source проекты.
- Массовая генерация отчетов ИИ-инструментами парализует работу мейнтейнеров ядра Linux.
- Большинство находок ИИ касаются устаревшего кода, не представляющего реальной угрозы.
- Разработчикам приходится внедрять собственные ИИ-фильтры для защиты от спама в баг-трекерах.
ИИ-поисковики завалили разработчиков Linux тысячами отчетов об ошибках
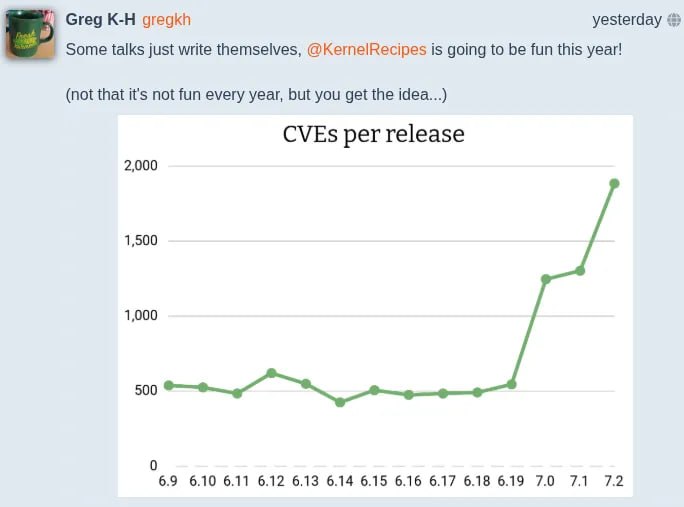
Разработчики ядра Linux сталкиваются с аномальным ростом числа зарегистрированных уязвимостей (CVE). Если раньше на один релиз приходилось около 500 багов, то в последних ветках показатель превысил 1500, а в Linux 7.3 ожидаетметку в 2000. Причина резкого скачка — массовое применение сторонних ИИ-инструментов и нейросетей для автоматического анализа 40 млн строк исходного кода.
Главная проблема в том, что нейросети генерируют огромное количество мусорных отчетов и галлюцинаций. Алгоритмы находят уязвимости в давно забытых драйверах для железа тридцатилетней давности, а мейнтейнеры вынуждены вручную разбирать каждый тикет. Чтобы не утонуть в рутине, команды начали выпиливать из ядра устаревший код и привлекать собственные нейросети для проверки входящих патчей.
Кратко (AI)
Разработчики ядра Linux сообщают о резком увеличении количества отчетов об уязвимостях, вызванном автоматизированным анализом кода с помощью ИИ. Большинство этих отчетов являются ложными или неактуальными, что вынуждает мейнтейнеров тратить ресурсы на их ручную проверку и удалять устаревший код.
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖