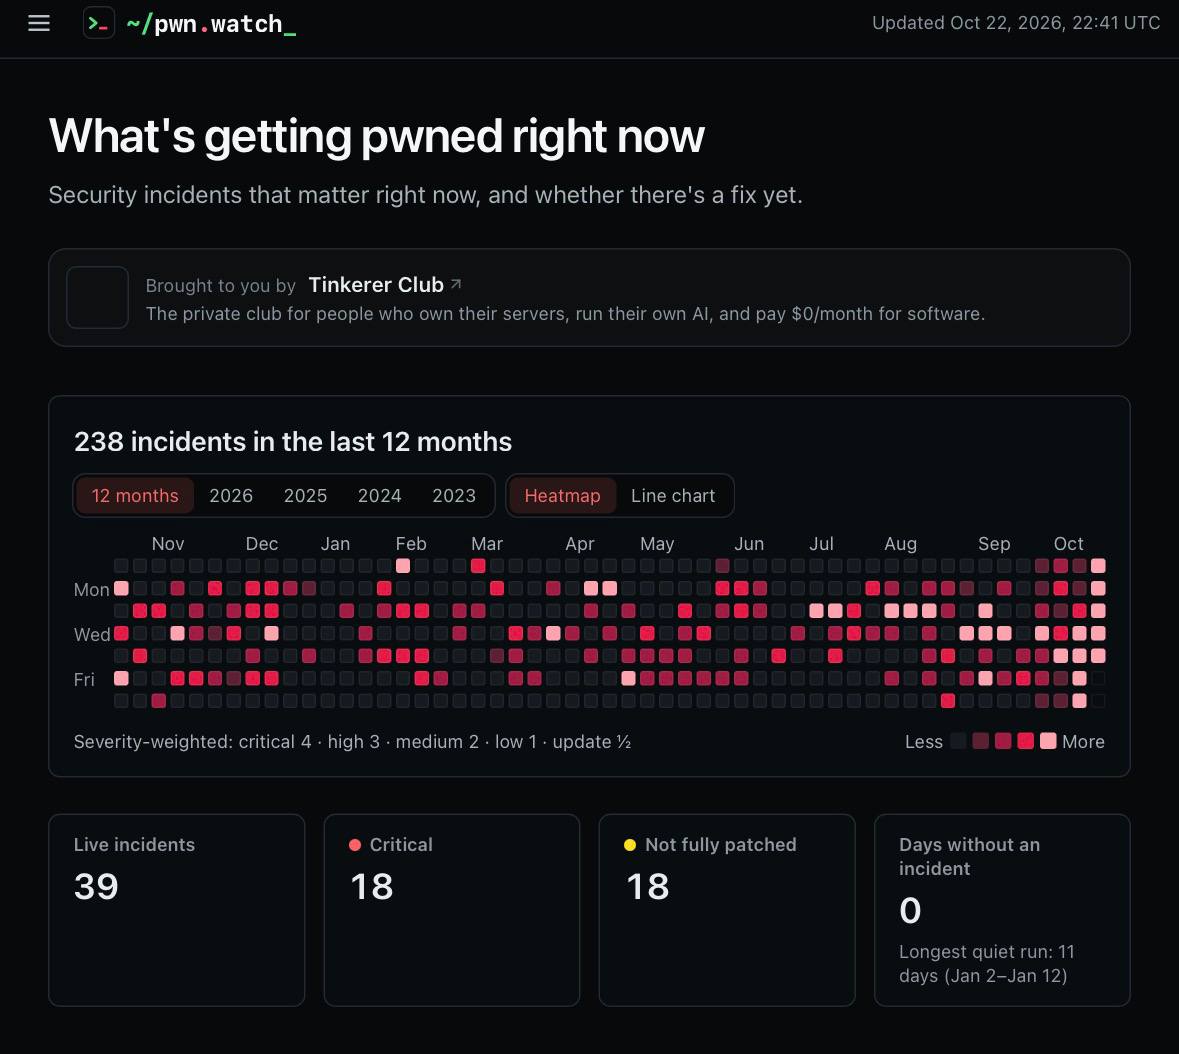
Какие времена, такие и сайты: принес классный мониторинг крупных взломов и критических уязвимостей в реальном времени — pwn.watch.
На одной странице собирают все свежие инциденты, пишут их критичность, затронутые продукты и информацию об исправлениях. Есть поиск по CVE, история взломов, графики активности и RSS. Сейчас, кстати, отслеживаются 39 активных инцидентов, из которых 18… критические.
Ощущаем весь масштаб черного октября 💀
Хакеры использовали уязвимость VMmanager 6i от ISPsystem для проникновения в панели управления российских хостинг-провайдеров и сбора данных с виртуальных серверов. По данным источников, заражение началось 11 октября, а основная фаза сбора данных пришлась на ночь 17 октября; пострадать могли клиенты нескольких провайдеров, включая FirstVDS.
Под угрозой оказались учётные данные и секреты, хранившиеся на серверах. ISPsystem и «Группа Астра» подтвердили проблему и сообщили об исправлениях; «Группа Астра» также проводит проверку инцидента.
Я вот задумался. Это прямо сейчас мы слышим о взломах сайтов и сервисов. Но ведь в какой-то момент обязательно начнут взламывать домашние сети. Надо наверное задуматься о покупке хардварного файервола для дома.
Пользовал кто такие?
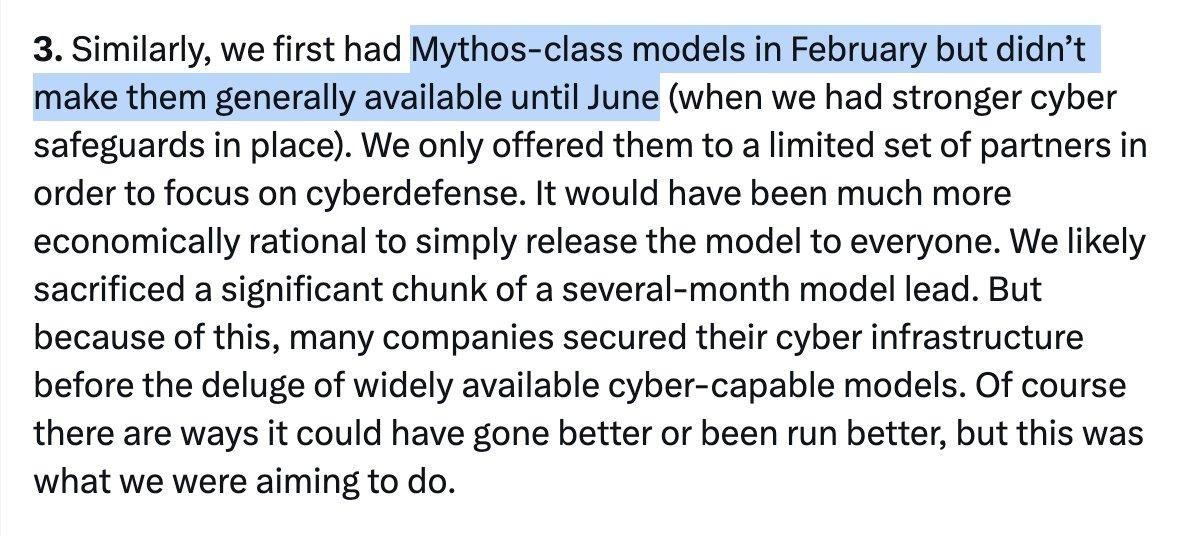
Bank of America использовал ИИ-модели, включая Claude и Mythos, для поиска уязвимостей в программном обеспечении. Обнаруженных проблем оказалось так много, что банк привлёк 1 000 внешних подрядчиков дополнительно к 3 000 штатных специалистов по безопасности.
История показывает, что поиск проблем с помощью ИИ может создавать большой объём работ по их устранению. В третьем квартале расходы банка на исправление программных проблем и выполнение регуляторных требованийi превысили $200 млн.
В версии LiteLLM 1.107.0 обнаружили код, который крадёт пароли из браузеров и ключи доступаi к AI-сервисам, а также может загружать и запускать дополнительный код злоумышленников. Для заражения достаточно открыть любую Pythoni-программу в скомпрометированном окружении — запускать сам LiteLLM не требуется.
Обновление уже отозвали. Тем, кто успел установить эту версию, следует сменить пароли и проверить доступы: скомпрометированные ключи могут дать злоумышленникам доступ к AI-сервисам.