уязвимостиСбросить фильтр ×

ИИ ускоряет поиск уязвимостей, а легаси-системы остаются под угрозой

A@aihappensAI-инженер
6 дн
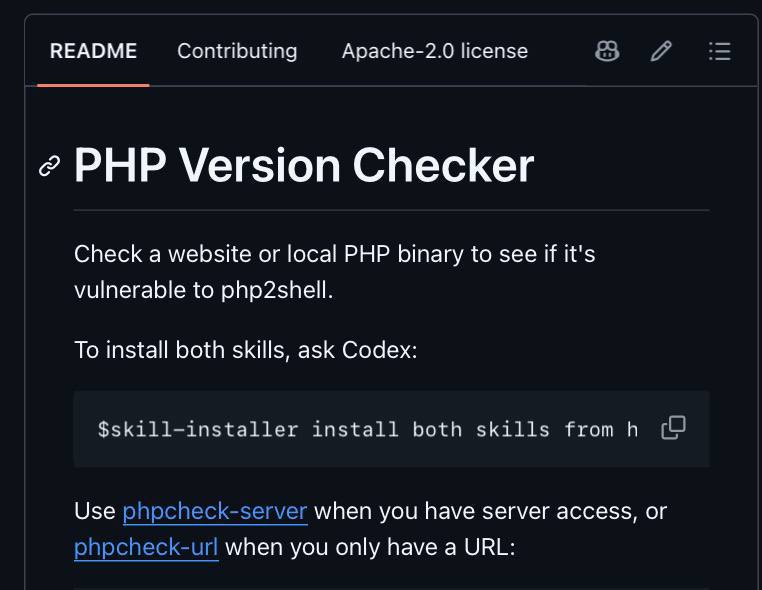
OpenAI выпустила скилл для Codex, проверяющий сайты на уязвимости PHP

N@notboring_techAI-инженер
6 дн
🚨 OpenAI срочно выпустили скилл для Codex, который проверяет ваш сайт на критические уязвимости PHP — они подвергают риску до 70% сайтов в интернете (~900 млн) и запускаются всего одной командой. Достаточно дать вашему агенту ссылку на сайт или доступ к серверу, а он прогонит скрипт, проверит версию PHP и подскажет, требуется ли обновление. Также он может сразу установить обнову и защитить сайт на PHP от угроз. Пользуемся — тут. @notboring_tech
OpenAI выпустила скилл для Codex, проверяющий сайты на уязвимости PHP

Почему ИИ не приведёт к кибербезопасностному коллапсу

E@elkornacioAI-инженер
6 дн

В LiteLLM 1.107.0 обнаружили вредоносный код для кражи учётных данных

В версии LiteLLM 1.107.0 обнаружили код, который крадёт пароли из браузеров и ключи доступаi к AI-сервисам, а также может загружать и запускать дополнительный код злоумышленников. Для заражения достаточно открыть любую Pythoni-программу в скомпрометированном окружении — запускать сам LiteLLM не требуется.

Обновление уже отозвали. Тем, кто успел установить эту версию, следует сменить пароли и проверить доступы: скомпрометированные ключи могут дать злоумышленникам доступ к AI-сервисам.
1.107.0скомпрометированная версия LiteLLM
2026-10-21дата публикаций источников

Полный разбор →

«Дождь» временно отключил сайт из-за уязвимостей PHP

З@zatelecomавтор про «it»
6 дн
❗️Сайт Дождя временно недоступен В связи с сообщениями о критических уязвимостях PHP — языка, на котором работают многие сайты, в том числе Дождя — мы в качестве меры предосторожности решили временно отключить наш основной сайт. Сейчас техническая команда Дождя проверяет безопасность инфраструктуры. Мы восстановим работу сайта, как только убедимся, что его использование безопасно. Приносим извинения за неудобства и благодарим за понимание. Приложение Дождя для iOS и Android остается доступным.

CWE и CVE: тип уязвимости и конкретная дыра

К@pentesting_channelавтор про «it»
1 нед
CVE vs CWE. Вечно путают, а разница в 10 секунд. CWE - это вид уязвимости. Шаблон. Например CWE-89 это SQL-инъекция. Всего таких шаблонов около 900. Это как диагноз. CVE - это уже найденная дыра в реальном софте. Конкретный кейс. Например CVE-2023-44487 - уязвимость в протоколе HTTP/2. У нее есть номер, дата, описание и патч. Это как история болезни. Итого: CWE = какой тип проблемы CVE = где именно она случилась Поэтому сначала закрываешь конкретную CVE, а потом по ее CWE идешь и проверяешь весь остальной код на такие же ошибки. Все

В смартфонах семи крупных брендов обнаружили уязвимости

N@nsmagисследователь
1 нед
В смартфонах семи крупных брендов обнаружили уязвимости, позволяющие перехватывать личные данные https://naked-science.ru/article/hi-tech/uyazvimosti-smartfonov
В смартфонах семи крупных брендов обнаружили уязвимости

Стартап XBOW нашёл уязвимость в Chrome с помощью GPT-5.6 Sol и получил от Google $250 000

Стартап XBOWi, разрабатывающий автономную ИИ-систему для поиска и эксплуатации уязвимостей, с помощью модели GPT-5.6 Sol от OpenAI за 6 дней собрал полноценную эксплойт-цепочку (full-chain exploiti) для Chrome на Windows. Google подтвердила критичность находки и выплатила команде максимальное вознаграждение по баг-баунтиi — $250 000, что стало лишь вторым случаем в истории таких выплат компании.

История показывает, насколько резко упала стоимость поиска уязвимостей с помощью ИИ-агентов: на токены команда потратила около $40 000, а итоговая награда в шесть раз превысила эти затраты. По словам CEO XBOW Oege de Moor, раньше подобная работа занимала месяцы, теперь — дни, и это меняет баланс сил между атакующими и защитниками.

$250 000выплата от Google за эксплойт
$40 000затраты на токены GPT-5.6 Sol
6 днейвремя сборки эксплойт-цепочки

Полный разбор →

Google приостановила bug bounty для open source из-за потока ИИ-сгенерированных отчётов об уязвимостях

Google временно закрыла приём новых заявок в программе Open Source Software Vulnerability Reward Program (OSS VRPi) — она платит за найденные уязвимости в open source-проектах компании. Причина — лавина отчётов, сгенерированных ИИ: большинство из них оказались бесполезны, содержали ошибки, выдуманные сценарии атак и ИИ-галлюцинации, из-за чего инженеры Google были вынуждены тратить время на проверку каждой фальшивки на случай, если среди мусора окажется реальная угроза.

Программа перестала принимать новые обращения с 1 октября 2026 года. Вернуть её к работе в обновлённом виде планируют не раньше первого квартала 2027 года. При этом другая программа bug bountyi — для закрытых продуктов Google вроде Gmail или облака — продолжает работать в обычном режиме, так как их код не лежит публично на GitHub и его сложнее «прогнать» через ИИ.

31337максимальная выплата по bug bounty, $ (leetspeak)
100минимальная выплата по bug bounty, $
1 октябрядата приостановки приёма отчётов

Полный разбор →

Anthropic запустила бесплатный сканер уязвимостей OSS Scanner для open-source кода

Anthropic представила бесплатный ИИ-сервис OSS Scanneri, который ищет уязвимости в открытых проектах. Разработчик подключает свой репозиторий, Anthropic скачивает код, собирает его в изолированной средеi и регулярно проверяет на баги и уязвимости.

Результаты сканирования приходят разработчику на почту в виде отчётов с описанием проблемы, примером её эксплуатации и способом исправления — всё это генерируется ИИ без проверки человеком перед отправкой.

97критических находок в тестовой выборке
85подтверждённых реальных уязвимостей
1ложное срабатывание из теста

Полный разбор →

Ещё ↓