ИИ помог исследователям заработать $250 000 на уязвимостях Chrome
I@itcnewsruавтор про «tech»
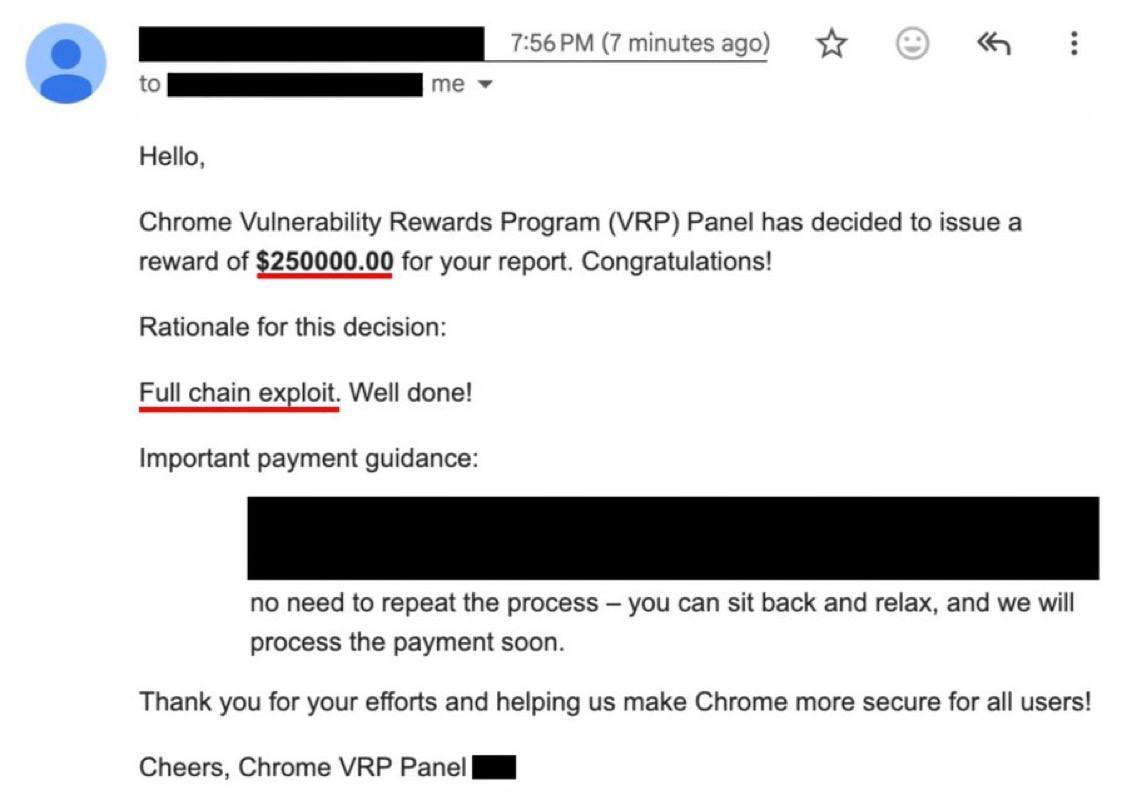
1 недКоманда исследователей с помощью GPT-5.6 Sol нашла цепочку уязвимостей в Google Chrome, заработав $250 000 в рамках программы Bug Bounty.
Это пример того, как ИИ становится эффективным инструментом в кибербезопасности, ускоряя поиск сложных уязвимостей.
- ИИ значительно сокращает время на поиск критических уязвимостей в сложном ПО.
- Успешный кейс подтверждает высокую экономическую эффективность использования ИИ в легальном хакинге.
- Разработчикам браузеров придется ускорить внедрение ИИ-инструментов для защиты от подобных автоматизированных атак.
ИИ помог взломать Chrome и заработать $250 000 за несколько дней
Команда исследователей безопасности вместе с GPT-5.6 Sol от OpenAI разработала цепочку уязвимостей, позволяющую полностью скомпрометировать компьютер через браузер Google Chrome. На это ушло всего несколько дней.
На вычислительные ресурсы потратили около $40 000, а итоговая награда от Google составила $250 000 - примерно 21 млн рублей.
Изначально исследователи нашли другой способ атаки, но Google уже знала об одной из уязвимостей. Команда вместе с ИИ разработала новую цепочку и в итоге получила максимальную выплату.
Потратили $40 тысяч, заработали $250 тысяч. ИИ теперь не только ищет уязвимости, но и помогает монетизировать их.
Кратко (AI)
Команда исследователей безопасности использовала модель GPT-5.6 Sol от OpenAI для поиска цепочки уязвимостей в браузере Google Chrome. Проект потребовал $40 000 на вычислительные мощности, но принес $250 000 в качестве вознаграждения от Google по программе Bug Bounty.
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖