«Шереметьево» начало переговоры о продаже принадлежащих ему 75% туроператора «Библио-Глобус». Среди возможных покупателей — структуры, связанные с Wildberries; о переговорах со ссылкой на источники сообщал РБК.
Покупка расширит туристический бизнес Wildberries: у компании уже есть туроператор Fun&Sun и отели под брендом WB Travel.
OpenAI опубликовала MultiLangBenchi — тест, в котором модели без доступа к интернету должны с нуля написать совместимый с SQLite движок базы данных на одном из 20 языков. По данным OpenAI, GPT-6 Astra заметно превзошла GPT-5.6 Sol; особенно большой разрыв показан на COBOLi и Fortran.
Отдельный закрытый тест проверяет перенос программ с COBOL на современные языки с сохранением побайтовоi идентичного результата. GPT-6.1 Sol достигла в нём 97,9% на высоком уровне рассуждений. Автоматизация такого переноса может ускорить модернизацию старого ПО банков, корпораций и госструктур.
ВыводВ MultiLangBench входят 20 языков, включая COBOL, Fortran, OCaml и Visual Basic; написанный движок проверяет настоящий SQLite на тестах из его набора.
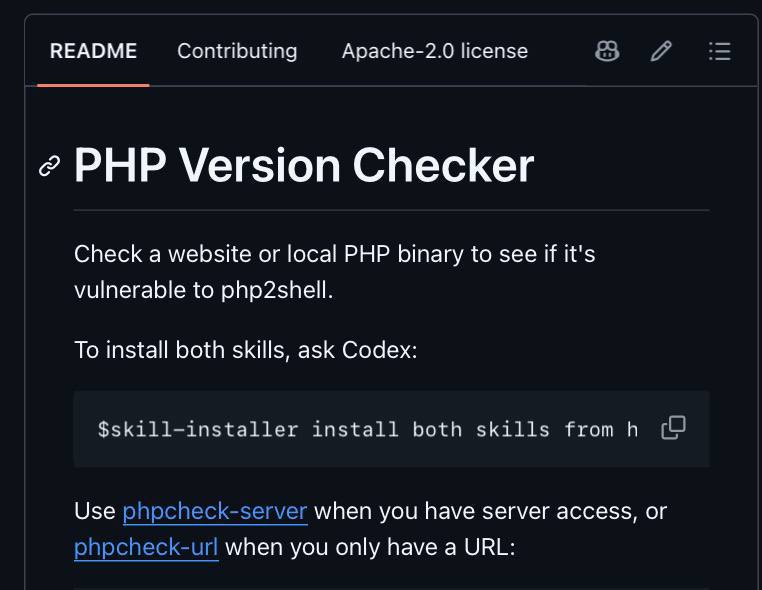
🚨 OpenAI срочно выпустили скилл для Codex, который проверяет ваш сайт на критические уязвимости PHP — они подвергают риску до 70% сайтов в интернете (~900 млн) и запускаются всего одной командой.
Достаточно дать вашему агенту ссылку на сайт или доступ к серверу, а он прогонит скрипт, проверит версию PHP и подскажет, требуется ли обновление. Также он может сразу установить обнову и защитить сайт на PHP от угроз.
Пользуемся — тут.
@notboring_tech
Also I took down both of my servers before the weekend. The PHP update is simply not getting through and I have guesses on why (either everyone is trying to get it or they rushed it out regardless of the errors)
Well, curious times, right?
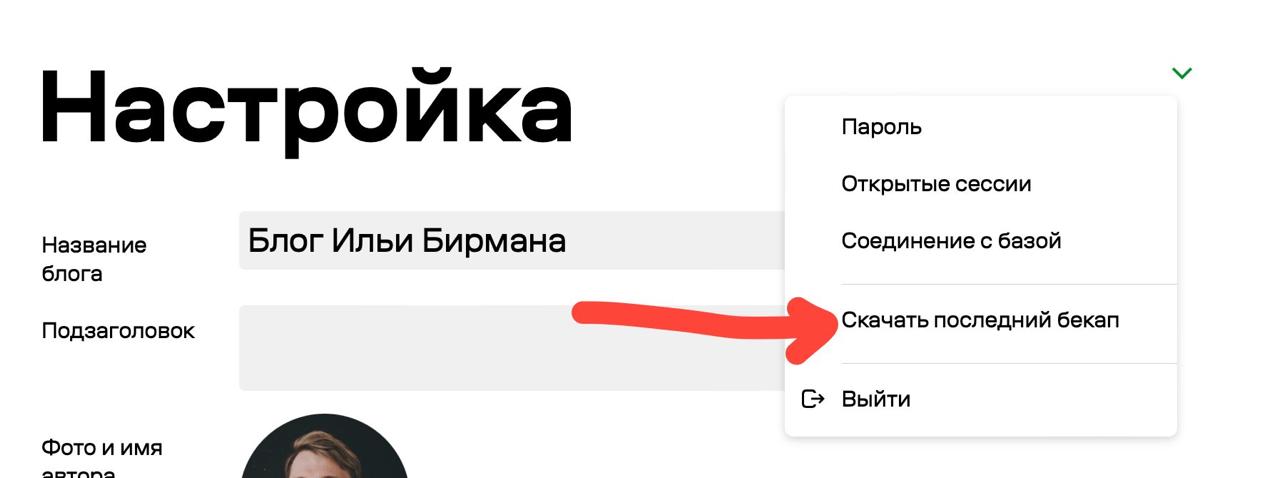
Я ещё не вникал, что там за сокрушительная уязвимость нашлась в ПХП, но если у вас Эгея, помните, что последний бекап базы блога можно скачать вот так. Ну и папку всяких картинок с сервера можно забрать, если они у вас больше нигде не живут. Тогда если враг придёт портить вам сайт, у вас будет копия.
В версии LiteLLM 1.107.0 обнаружили код, который крадёт пароли из браузеров и ключи доступаi к AI-сервисам, а также может загружать и запускать дополнительный код злоумышленников. Для заражения достаточно открыть любую Pythoni-программу в скомпрометированном окружении — запускать сам LiteLLM не требуется.
Обновление уже отозвали. Тем, кто успел установить эту версию, следует сменить пароли и проверить доступы: скомпрометированные ключи могут дать злоумышленникам доступ к AI-сервисам.
❗️Сайт Дождя временно недоступен
В связи с сообщениями о критических уязвимостях PHP — языка, на котором работают многие сайты, в том числе Дождя — мы в качестве меры предосторожности решили временно отключить наш основной сайт.
Сейчас техническая команда Дождя проверяет безопасность инфраструктуры. Мы восстановим работу сайта, как только убедимся, что его использование безопасно.
Приносим извинения за неудобства и благодарим за понимание.
Приложение Дождя для iOS и Android остается доступным.
Ровно, как все пошли обновлять версию пыхи, laravel forge решил прилечь с 502.
Тейлору больше не дают денег, а новую ламбу хочется. Поэтому он, видимо, решил положить в момент выхода патча на cve фордж и заразить все серверы, пока еще можно, что бы потом банчить на форумах ботнетом или слитыми базами. Новая ламба сама себя не купит.
🟦Разбираем подсети: что значит /24, почему это то же самое, что 255.255.255.0, и как в уме посчитать количество адресов в сети.
🟦Потом практика в Kali Linux: поднимаем Metasploitable в VirtualBox, находим через netdiscover все устройства в своей подсети и сканируем порты через Nmap.
🟦И порты на пальцах - почему 80 это HTTP, 22 это SSH, а всего их 65 535.