16-летний школьник нашел критическую уязвимость в системе Microsoft Titan
C@campcodeAI-инженер
4 нед16-летний исследователь безопасности обнаружил уязвимость в системе Microsoft Titan с помощью ИИ-бота, получив вознаграждение в $5 000.
Уязвимость в крупной корпоративной системе была найдена с помощью автоматизированного ИИ-инструмента.
- ИИ-инструменты становятся эффективным средством для поиска критических уязвимостей в сложных системах.
- Даже крупные корпорации подвержены рискам из-за ошибок в логике авторизации.
- Программы Bug Bounty позволяют компаниям оперативно закрывать дыры в безопасности до их реального использования злоумышленниками.
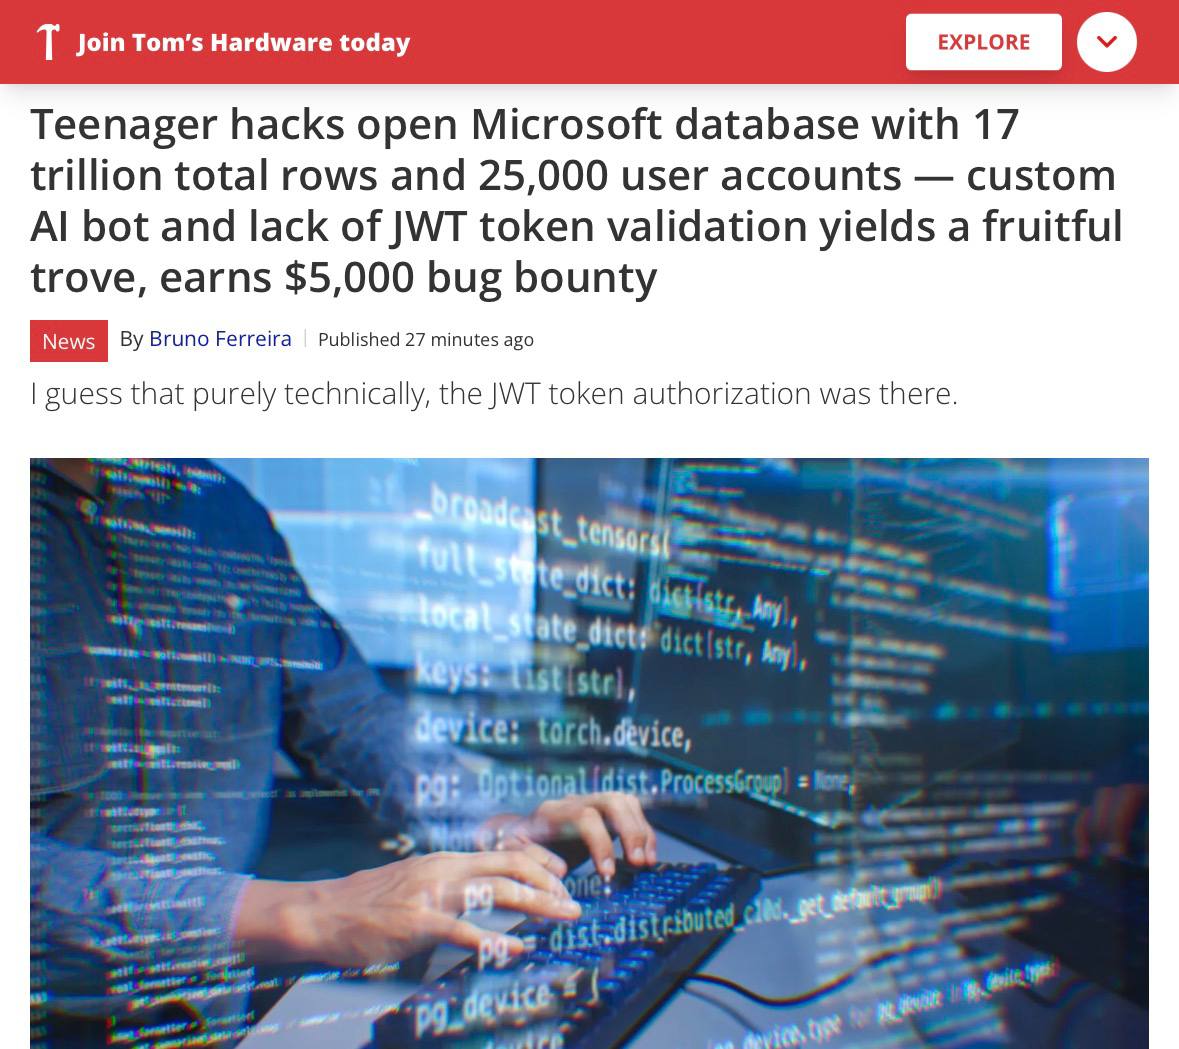
Ого, 16-летний школьник с помощью ИИ взломал внутреннюю базу Microsoft 👻
Парень создал ИИ-бота, который 10 дней методично ковырял авторизацию внутренней аналитической системы Titan. По итогу ИИ нашел смешную уязвимость: можно было просто подделать токен, представиться админом и получить доступ к данным.
Всего из-за такой дыры могли пострадать 17 баз с суммарно 17,3 трлн строк. Выкачивать всё парень, конечно, не стал и сообщил об уязвимости Microsoft. Компания закрыла её за пару дней и выплатила школьнику $5 000.
Кстати, парень уже целый год занимается поиском багов в Microsoft в свободное от школы время.
Главное сейчас не вспоминать, что вы делали в 16 лет 🤨
Кратко (AI)
16-летний школьник с помощью специально созданного ИИ-бота обнаружил уязвимость в системе авторизации внутренней аналитической платформы Microsoft Titan. Уязвимость позволяла подделывать токены администратора и потенциально получить доступ к 17 базам данных. Компания устранила проблему и выплатила исследователю вознаграждение в размере $5 000.
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖