Revolut допустил утечку данных клиентов из-за фишинговой атаки
C@campcodeAI-инженер
1 месRevolut передал конфиденциальные данные клиентов злоумышленникам, которые использовали поддельные запросы с правительственного домена.
Крупный финтех-сервис скомпрометировал личные данные пользователей из-за ошибки в процедуре проверки запросов.
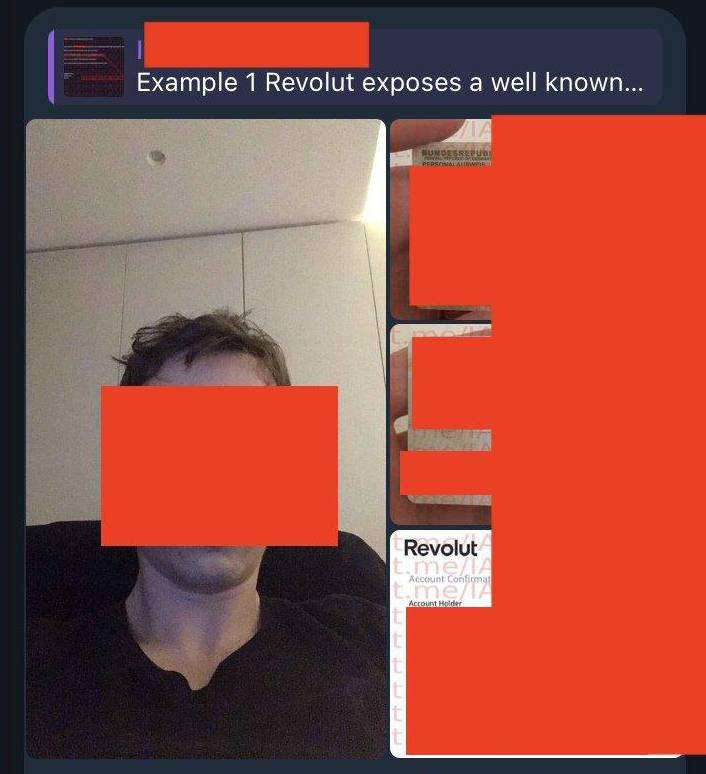
- Клиенты Revolut подверглись риску кражи личности из-за публикации их паспортных данных и селфи.
- Инцидент демонстрирует уязвимость даже крупных финансовых организаций перед профессиональным фишингом.
- Пользователям сервиса рекомендуется проявлять повышенную бдительность в отношении подозрительных транзакций.
Фейл дня: Revolut отдал конфиденциальные данные клиентов мошенникам, которые притворились госорганами 🙄
Злоумышленники отправляли поддельные официальные запросы с реального правительственного домена. Revolut в запросе ничего не смутило, они приняли сообщения за настоящие и просто выдали все запрашиваемые данные без доп проверок.
Теперь хакеры шантажируют компанию и уже публикуют паспорта, селфи, адреса, IBAN и историю транзакций клиентов.
Б — безопасность 🥲
Кратко (AI)
Компания Revolut стала жертвой социальной инженерии: злоумышленники отправили поддельные запросы с официального правительственного домена, в результате чего банк передал им конфиденциальные данные клиентов. В сеть попали паспортные данные, селфи, адреса и история транзакций пользователей.
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖