Anthropic выпустила отчет о рисках кибератак с использованием GLM 5.3
G@aiofthedayAI-инженер
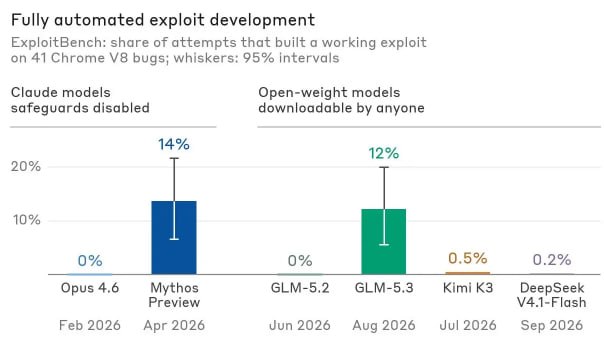
3 недAnthropic опубликовала исследование, сравнивающее возможности модели GLM 5.3 и Mythos в контексте киберугроз, и призывает к регулированию open-source ИИ.
Дискуссия о безопасности открытых ИИ-моделей переходит в плоскость реальных угроз кибербезопасности.
- Исследование Anthropic ставит под сомнение безопасность мощных open-source моделей.
- Потенциальное использование ИИ для автоматизации кибератак становится аргументом для ужесточения контроля над разработчиками.
- Сравнение GLM 5.3 с другими моделями подчеркивает глобальную конкуренцию и риски распространения технологий двойного назначения.
Anthropic выпустил отчет с общей мыслью "китайская opensource GLM 5.3 в кибератаках примерна равна страшной и ужасной Mythos," и выводом из этой мысли, что надо opensource обязательно отрегулировать.
Молодцы китайские разработчики.
https://www.anthropic.com/research/glm-5-3-and-the-spread-of-advanced-cyber-capabilities
Кратко (AI)
Компания Anthropic выпустила отчет, в котором сравниваются возможности китайской open-source модели GLM 5.3 и модели Mythos в контексте проведения кибератак. Авторы исследования приходят к выводу, что уровень угрозы от этих моделей сопоставим, и настаивают на необходимости государственного регулирования открытых моделей ИИ.
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖