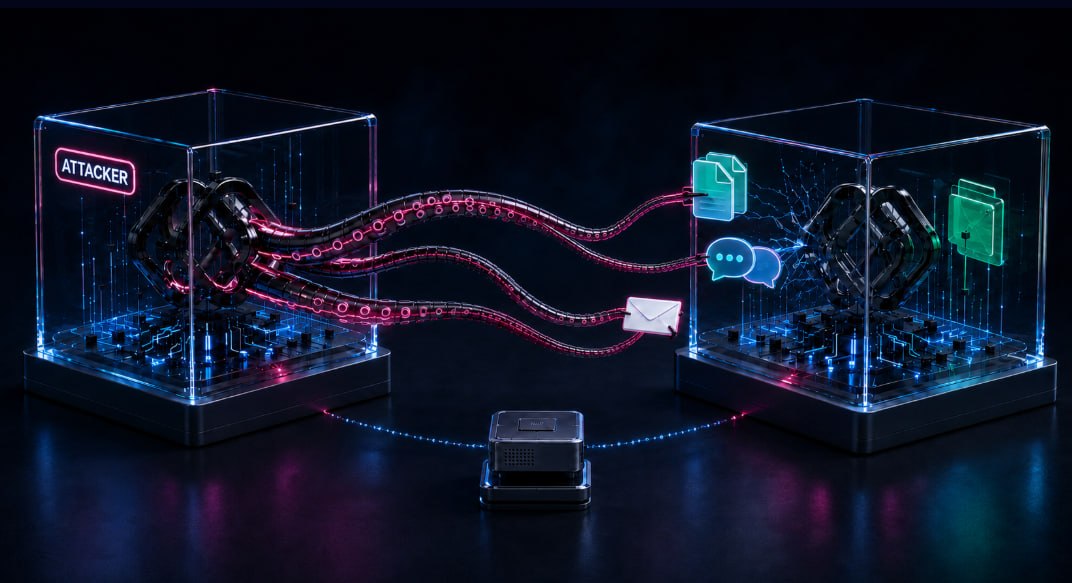
Жертве достаточно было подсунуть скрытый промпт через расшаренную ссылку на разговор или зараженный кастомный GPT. Дальше пользователь видел, как чат-бот генерирует ответ на его рутинный запрос. В это же самое время, абсолютно незаметно для юзера, нейросеть потрошила его инбокс, вытягивала историю корпоративных чатов и сливала файлы в руки атакующего.🦔 CyberYozh
Уязвимость в ChatGPT позволяла красть данные из подключенных сервисов
C@cyberyozh_officialAI-инженер
1 месИсследователи Check Point обнаружили критическую уязвимость в ChatGPT, позволявшую красть данные из Gmail, Google Drive, Microsoft Teams и GitHub через общий буфер обмена.
Уязвимость ставит под угрозу конфиденциальность корпоративных и личных данных пользователей ChatGPT.
- Злоумышленники могли скрыто получать доступ к почте, документам и корпоративным чатам.
- Атака требовала лишь взаимодействия пользователя с вредоносной ссылкой или кастомным GPT.
- Проблема подчеркивает риски при интеграции нейросетей с внешними облачными сервисами.
😺 ChatGPT сливал чужую почту и файлы через общий буфер обмена
⚡️Исследователи из Check Point вскрыли критическую уязвимость в архитектуре ChatGPT, которая позволяла напрямую собирать данные из привязанных аккаунтов Gmail, Google Drive, Microsoft Teams и GitHub. Вся изоляция контейнеров разбилась о банальный общий буфер обмена, через который вредоносные инструкции беспрепятственно перетекали из одной сессии в другую.
Кратко (AI)
Исследователи из компании Check Point выявили критическую уязвимость в архитектуре ChatGPT, которая позволяла злоумышленникам получать доступ к данным из подключенных сервисов, таких как Gmail, Google Drive, Microsoft Teams и GitHub. Атака осуществлялась через общий буфер обмена при использовании вредоносных промптов в кастомных GPT или расшаренных чатах.
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖