DomainTools зафиксировали аномальный рост DNS-трафика из-за VPN в Иране
К@d_codeмедиа / агрегатор
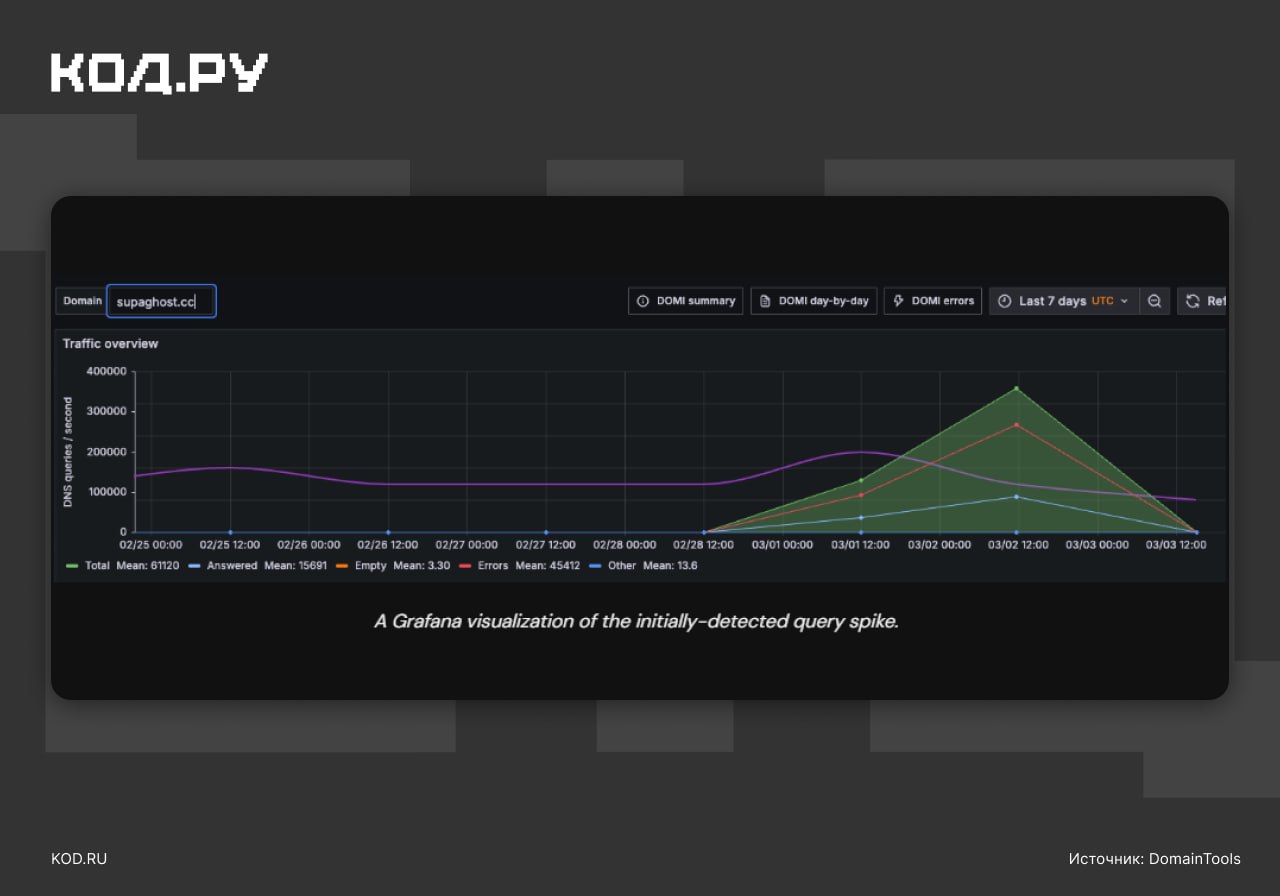
2 недВ марте DomainTools столкнулись с резким ростом DNS-запросов из-за использования VPN поверх DNS, предположительно связанного с Ираном.
Этот случай демонстрирует уязвимость DNS-инфраструктуры для скрытой передачи данных и обхода блокировок.
- DNS-протокол может использоваться для создания скрытых каналов связи (туннелирования).
- Подобная активность создает колоссальную нагрузку на сетевую инфраструктуру компаний.
- Специалисты по безопасности получили новый пример того, как VPN-сервисы могут маскироваться под легитимный трафик.
😏 Финт ушами
В марте в DomainTools внезапно захлебнулись серверы: один-единственный домен добавил к обычному потоку DNS-данных компании ещё половину. За несколько дней набежало 40 млрд записей.
Оказалось, через него работал VPN поверх DNS, а следы, по данным исследователей, вели в Иран.
Что было внутри данных, DomainTools решили не проверять:
↖️ https://kod.ru/iran-vpn-cherez-dns
Кратко (AI)
Компания DomainTools столкнулась с резким скачком DNS-трафика в марте, когда объем данных увеличился в полтора раза из-за одного домена. Исследователи выяснили, что через этот домен работал VPN поверх DNS, а активность была связана с Ираном.
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖