Серия взломов затронула платформы и базовое ПО
D@data_secretsAI-инженер
5 днВ посте перечислены взломы, уязвимости и атаки с использованием AI-агентов, затронувшие разработческие платформы, библиотеки и компании.
Утечки ключей и уязвимости в широко используемом ПО могут открыть злоумышленникам доступ к данным и системам множества организаций.
- В посте сообщается о краже или возможном раскрытии учетных данных и переменных окружения.
- Некоторые описанные уязвимости затрагивают широко используемые платформы и библиотеки.
- Компании останавливали сборки и деплои, а AI-провайдеров просили отозвать ключи.
Интернет накрыла какая-то аномальная волна взломов
Люди уже называют происходящее «черным октябрем». За несколько дней произошли десятки AI-атаки, взломов платформ и обнаружений критических уязвимостей в базовом софте.
— С помощью GPT-5.6 Sol были обнаружены критические уязвимости в PHP, они позволяли выполнить код на сервере без авторизации (t.me/data_secrets/10190). Глава Cloudflare сообщил, что за 10 часов до раскрытия было тысячи попыток эксплуатации, а к утру следующего дня – миллионы.
— CrowdStrike обнаружили, что с мая по август четыре ранее неизвестные группы злоумышленником проводили кампании по взломам с помощью AI-агентов. Один из операторов взломал минимум 15 медицинских организаций в Аргентине. Его система была собрана из двух агентов на Claude Code. Все четыре группы обошли защиту моделей, убедив их, что работают в рамках авторизованного пентеста.
— Zeabur (AI DevOps агент) пережил второй взлом за два месяца, хакеры прочитали около 3,2 млн записей с переменными окружения. Платформа заявила, что закроется до конца года.
— В новую версию популярной библиотеки LiteLLM попал троян удаленного доступа и вредоносный код для кражи учетных данных. У библиотеки около 23 млн скачиваний в неделю, а в публичном доступе версия пробыла примерно два часа.
— Railway сообщили, что обнаружили аномальную активность в системах, где хранятся переменные окружения клиентов. В таких переменных обычно лежат API-ключи, пароли от баз данных и доступы к приватным реестрам. Компания остановила все сборки и деплои и уведомила AI-провайдеров, чтобы те отозвали ключи.
— OpenCode тоже подвергся взлому. Злоумышленник проник в устаревшую систему Console и мог получить ключи OpenAI, Anthropic и Google, сохраненные пользователями. Затронуто 1,4% пользователей. Часть людей сообщила о несанкционированных списаниях, у некоторых больше 1700 долларов за ночь.
— Критические уязвимости были обнаружены в GitLab и Node.js. В GitLab найденная уязвимость получила максимальные 10 баллов по CVSS. Уязвимый код тянется с версии 7.0, вышедшей в 2014 году. Девятью днями ранее компания закрывала другую уязвимость на 10 баллов.
И это только часть. Также пострадали Microsoft, Tensorlake, SubQuery, GhostAction, OVHcloud CLI, TeamUpdraft, Rank Math PRO, eMudhra и ConnectWise. Буквально половина Интернета прямо сейчас восстанавливается или противостоит взломам.
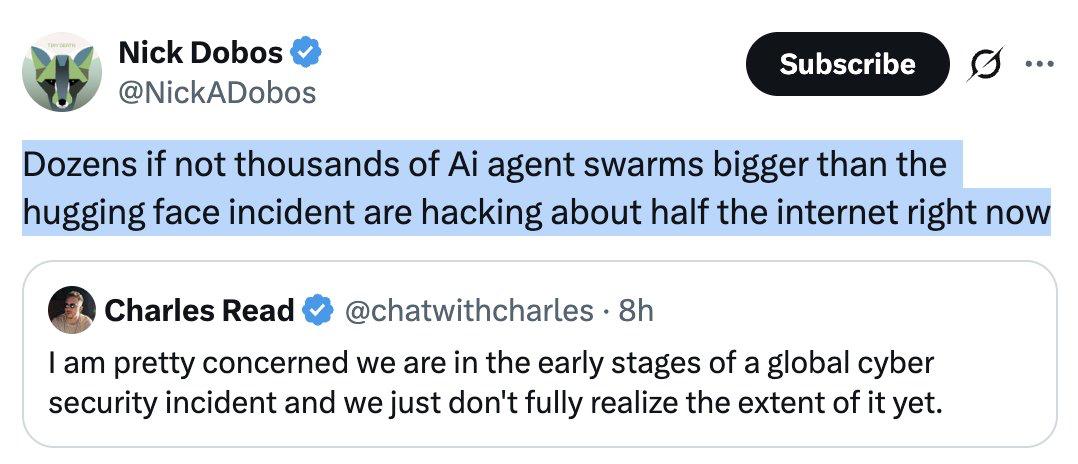
В соцсетях многие уверены, что за всеми взломами стоят рои агентов, действующие автономно или под управлением киберпреступников 🗿
Кратко (AI)
Пост описывает волну взломов и критических уязвимостей в платформах, библиотеках и базовом ПО. Среди эпизодов — атаки с применением AI-агентов, утечки переменных окружения и учетных данных, а также уязвимости в PHP, GitLab и Node.js.
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖