Взлом датского госреестра через пароль «123456»
Р@remediaгеймдев
1 недХакер получил доступ к данным 8,8 млн человек в Дании, используя слабый пароль «123456» в IT-компании Pays ApS.
Этот случай наглядно показывает критическую важность базовой кибергигиены даже для доступа к государственным базам данных.
- Использование простых паролей в корпоративных системах создает уязвимости национального масштаба.
- Отсутствие мониторинга аномальной активности позволяет злоумышленникам долго оставаться незамеченными.
- Утечка затрагивает персональные идентификационные номера миллионов граждан, что повышает риск кражи личности.
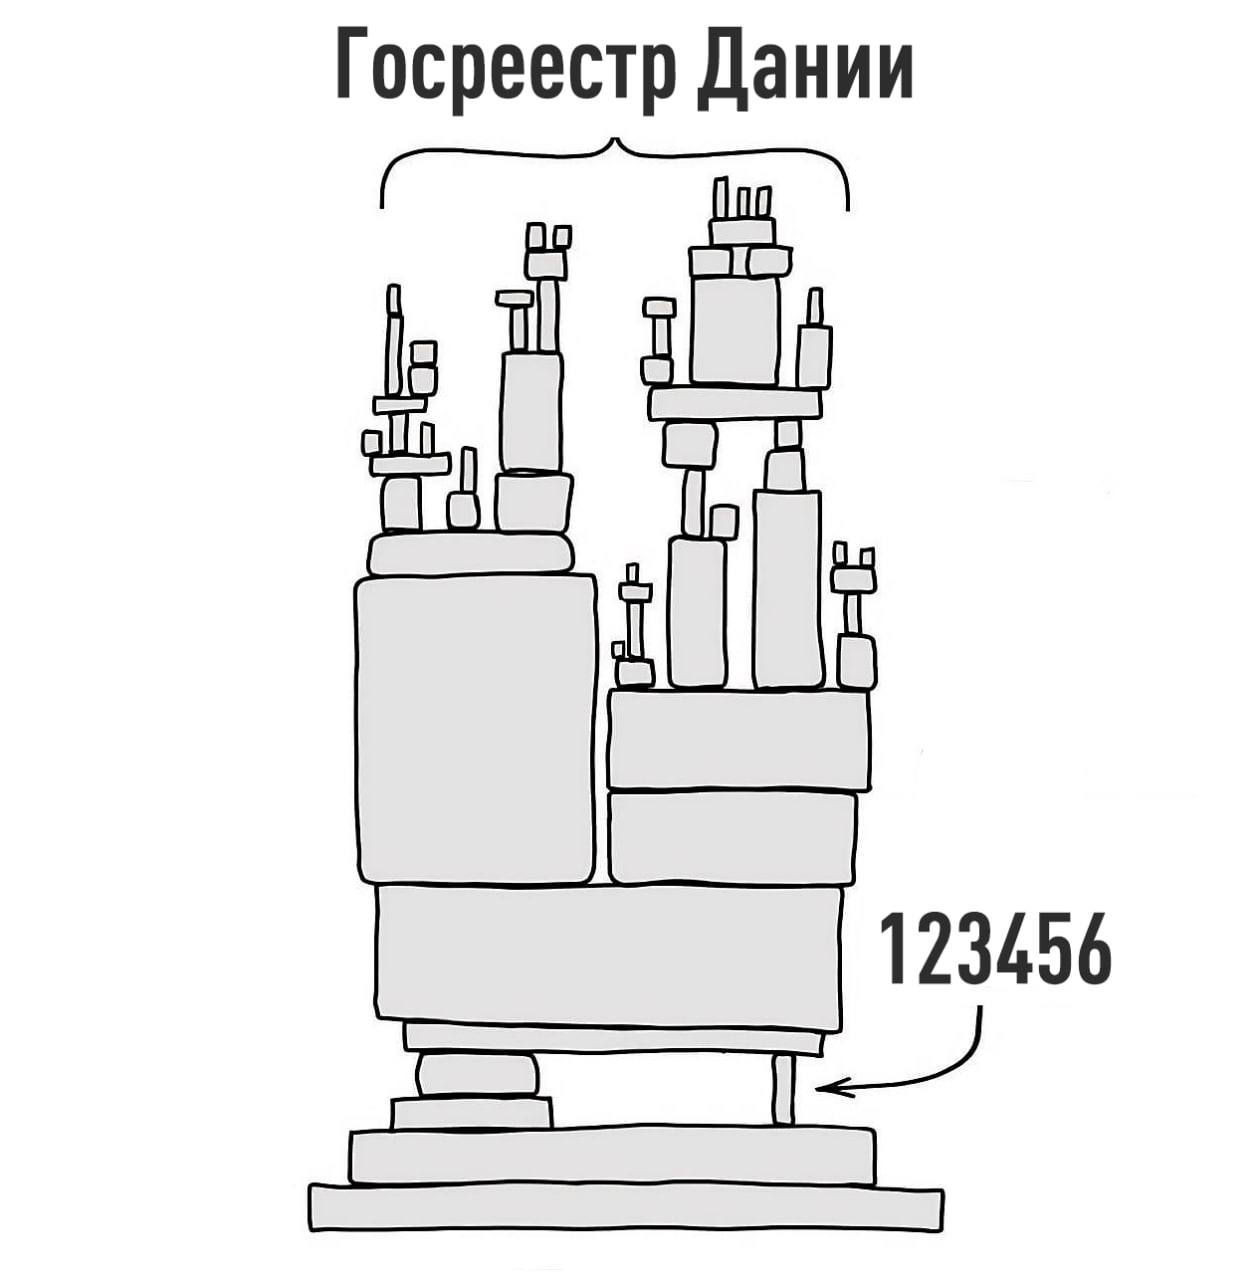
Хакер с помощью пароля «123456» смог получить данные 8,8 млн человек — в Дании взломали государственный реестр😳
Гений криптографии воспользовался доступом небольшой IT-компании Pays ApS к национальной базе населения. По данным датской газеты Politiken, три аккаунта компании, включая администраторский, были защищены одним и тем же паролем — «123456».
За время атаки к реестру сделали более 14 млн автоматических запросов. В результате оказались доступны имена, адреса и персональные идентификационные номера примерно 8,8 млн человек.
Причём подозрительную активность заметили не сразу: внимание привлёк необычно большой счёт за запросы.
Сам хакер утверждает, что использовал утёкший пароль бывшего сотрудника. Эта версия пока не подтверждена официально, расследование продолжается.
Кибербезопасность, твердо и четко🤭🤭🤭
Кратко (AI)
В Дании произошла масштабная утечка данных из государственного реестра населения. Хакер получил доступ к информации 8,8 млн человек, воспользовавшись слабым паролем «123456», который использовался в IT-компании Pays ApS для доступа к базе.
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖