Вредоносное приложение FomoPeek в App Store крало данные криптокошельков
P@prohitecавтор про «tech»
1 месВ App Store обнаружено вредоносное приложение FomoPeek, которое похищало данные из Keychain, включая сид-фразы и ключи от 19 приложений.
Это критическая угроза безопасности для владельцев криптовалютных кошельков на iOS.
- Приложение могло обходить системную защиту iOS и красть пароли и сид-фразы.
- Ущерб от действий злоумышленников уже превысил $580 000.
- Простого удаления приложения недостаточно: данные могли быть скомпрометированы, поэтому требуется полная смена ключей и создание новых кошельков.
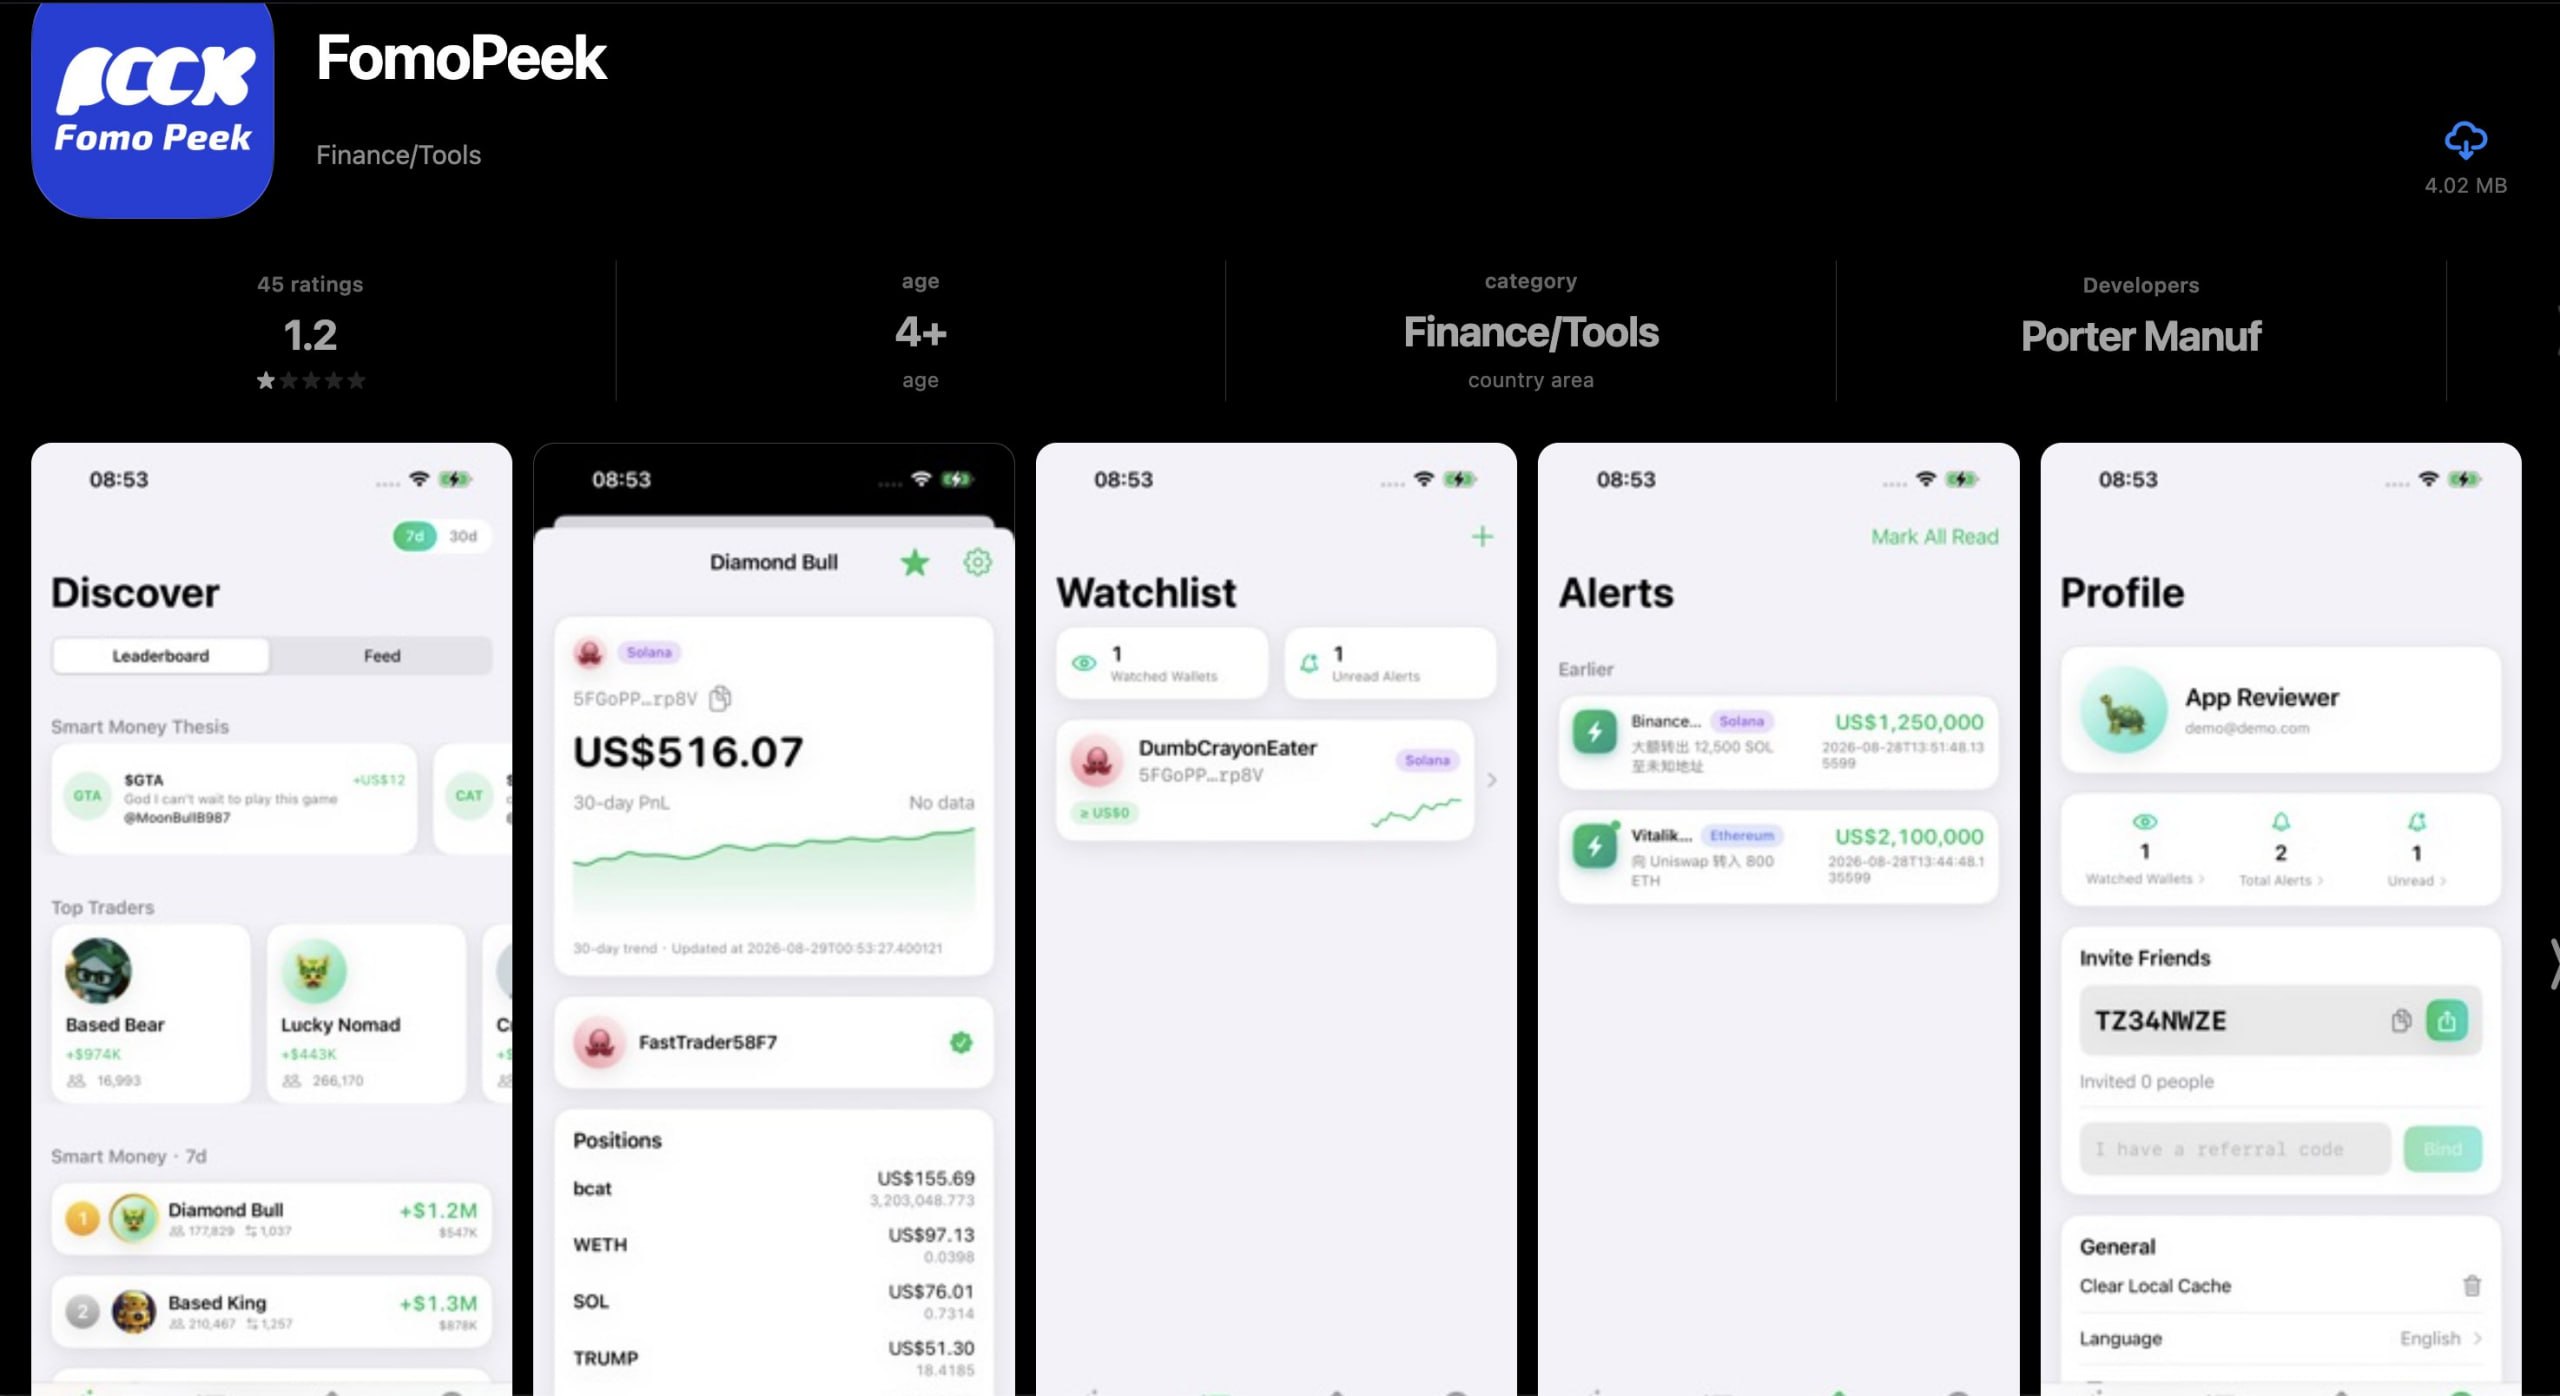
В магазине App Store нашли вредоносное приложение FomoPeek (сборки 1.1 и 1.2), маскировавшееся под утилиту для отслеживания крупномасштабных транзакций. В код программы был встроен эксплойт-фреймворк, способный обходить защитную «песочницу» iOS, извлекать данные из Keychain и читать приватные ключи, сид-фразы и логины из 19 приложений — включая MetaMask, Trust Wallet и встроенные Заметки.
Вредоносный код внедрялся в обновления, выходившие с 9 по 17 сентября, а суммарный ущерб от действий злоумышленников уже превысил $580 000. В версии 1.3 опасный модуль был удален. Однако если утилита хотя бы раз запускалась на устройстве, ключевые данные могли утечь. Пользователям таких устройств рекомендуют не просто удалить приложение и обновить iOS, а полностью сменить приватные ключи и перевести активы на новые кошельки, созданные на заведомо чистом смартфоне.
Кратко (AI)
В App Store было обнаружено вредоносное приложение FomoPeek, которое под видом утилиты для отслеживания транзакций похищало данные из Keychain. Злоумышленники использовали эксплойт для обхода защиты iOS, что привело к краже активов на сумму более $580 000. Пользователям рекомендуется сменить приватные ключи и создать новые кошельки на чистых устройствах.
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖