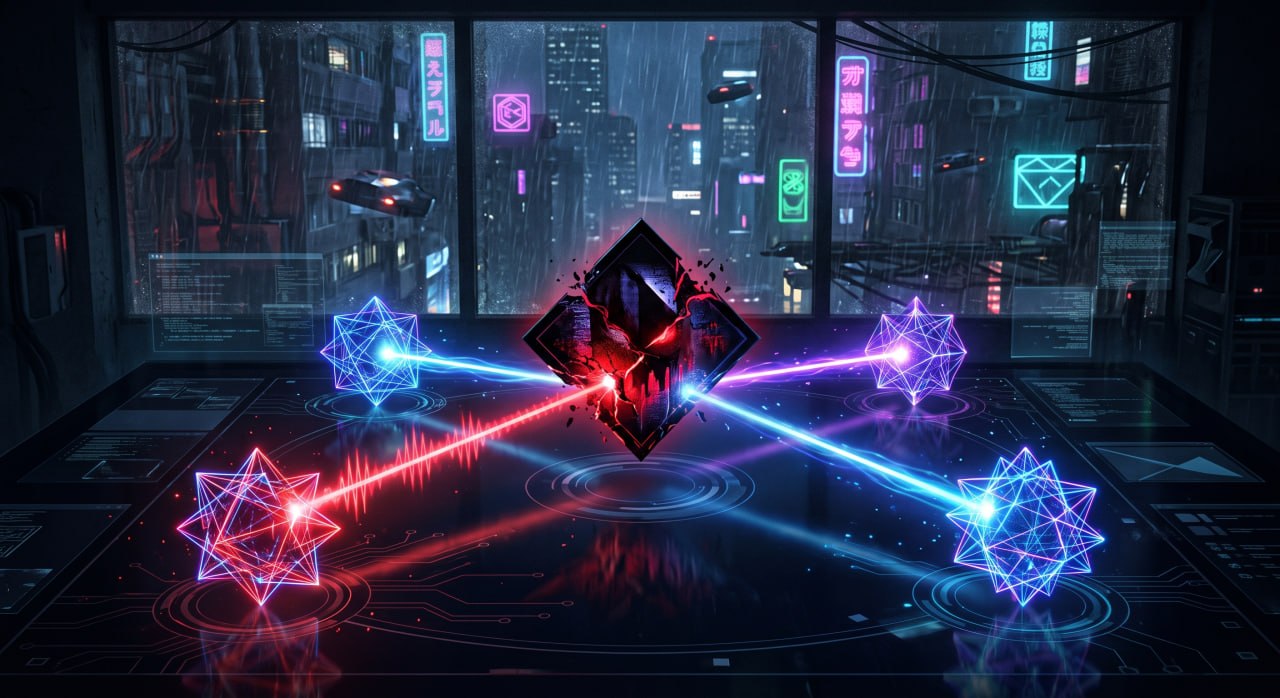
Cisco Talos обнаружила ClosedQuorum — концептуальный вредонос для Windows, который принимает решения с помощью голосования четырех нейросетей.
Это первый случай, когда вредоносное ПО использует ИИ для автономного принятия решений без участия человека-оператора.
Автономность: вредонос сам выбирает тактику атаки, что затрудняет обнаружение по паттернам поведения оператора.
Метод принятия решений: использование голосования нескольких моделей снижает риск ошибок и повышает эффективность вредоносного кода.
Угроза: переход к полностью автоматизированным кибератакам с использованием ИИ меняет ландшафт угроз для корпоративных сетей.
🧠 ClosedQuorum: вредонос для Windows
которым управляет совет из четырёх нейросетей
🟢Cisco Talos нашла ClosedQuorum: имплант для Windows, который не ждёт команд оператора, а советуется с ИИ. Захватил машину и спрашивает:
"Красть пароли, закрепляться в системе или идти дальше по сети?"
🔍Решение не за одной моделью. Вредонос опрашивает сразу четыре: Gemini, DeepSeek, Qwen и Mistral, и берёт то, за что проголосовало большинство. При ничьей последнее слово за DeepSeek.
Украденное уходит через вебхуки Discord. Человек в цепочке не нужен вообще: ни чтобы отдать команду, ни чтобы забрать добычу.
По словам Talos, это первый задокументированный имплант для Windows, где тактику диктует ИИ, а не человек. Пока это исследование, в реальных атаках ClosedQuorum не встречали.
🦔CyberYozh
Кратко (AI)
Исследователи Cisco Talos обнаружили концептуальный вредонос ClosedQuorum для Windows, который использует ансамбль из четырех нейросетей для принятия решений о дальнейших действиях в системе. Вредонос опрашивает Gemini, DeepSeek, Qwen и Mistral, выбирая тактику большинством голосов, и автоматически передает украденные данные через Discord.
Обсуждение
0
В
Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖