Группировка DataSuckers заявила о взломе туроператора Tez Tour, краже и удалении данных миллионов пользователей из-за уязвимостей в ПО и Docker.
⚡️
Взлом TEZ TOUR и роль безопасников
Бэкапы рядом с продом и дырявый Docker
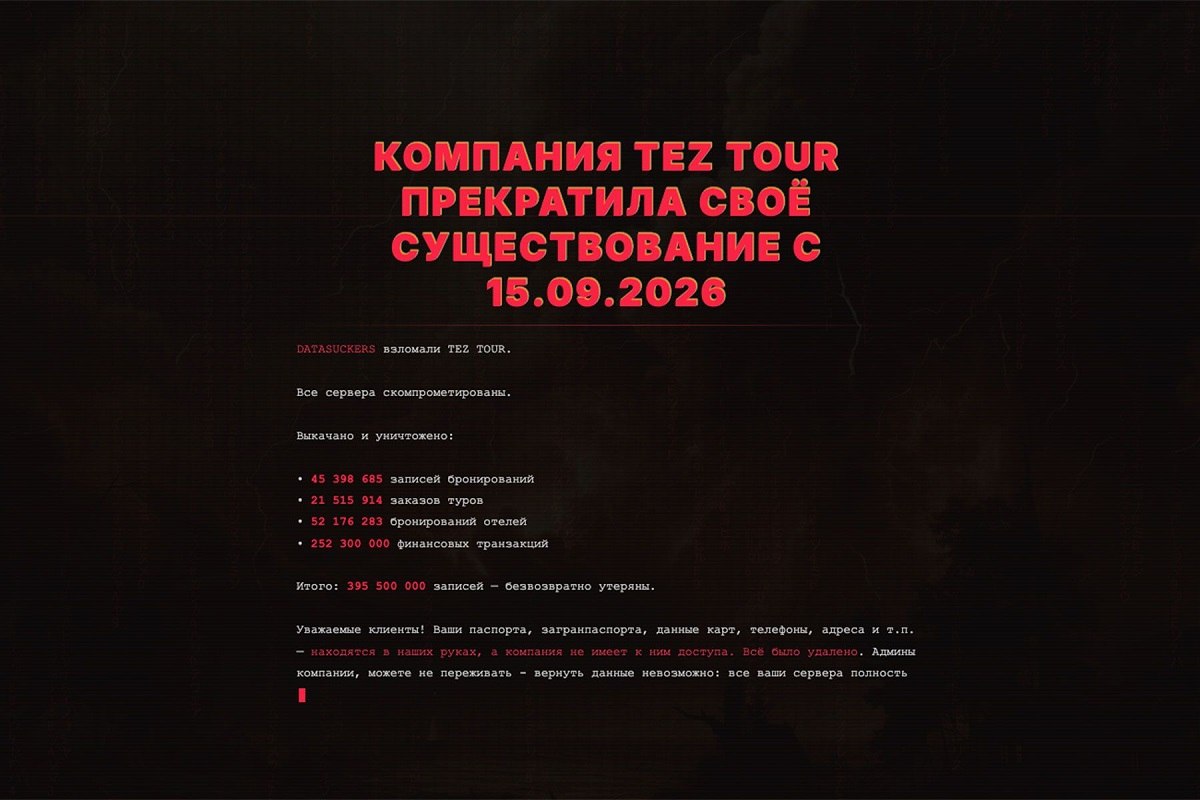
Группировка DataSuckers 15 сентября повесила заглушку на главную страницу Tez Tour и отчиталась о полном выносе серверов туроператора. Опять чьи-то паспорта, билеты и путевки гуляют по сети 🤦♂️
❓
Почему хакеры смогли просто взять и удалить данные?
Причинами успеха они называют устаревшее ПО и потому что гениальные админы хранили бэкапы прямо рядом с основными системами. DataSuckers выкачали и удалили почти 400 миллионов записей: брони, путевки, отели и "четверть миллиарда финансовых транзакций". Масштаб катастрофы понятен.
💬
Официальная версия для прессы:
"пострадал только фасад сайта, ERP вовремя изолировали, данные туристов в безопасности, продолжаем работать."
👀
Охотно верим.
Был бы у них в штате толковый спец по кибербезу, он бы эту уязвимость закрыл еще на этапе аудита. Дырявый устаревший софт и криво настроенный Docker обязательно найдут. А теперь компании придется разгребать последствия... Но сейчас специалистов критически не хватает, так что их понять можно.
🦔
CyberYozhКратко (AI)
Хакерская группировка DataSuckers заявила о взломе инфраструктуры туроператора Tez Tour, утверждая, что получила доступ к 400 миллионам записей и финансовым транзакциям из-за устаревшего ПО и ошибок в конфигурации Docker. Компания официально опровергла утечку данных, заявив, что пострадал только внешний фасад сайта.
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖