Резкий рост критических уязвимостей в ПО
С@sergiobulaevAI-инженер
1 месАнализ данных a16z и ZeroDayClock показывает экспоненциальный рост критических уязвимостей и сокращение времени до их эксплуатации.
Скорость появления и использования киберугроз стала критической, делая старые методы защиты неактуальными.
- Традиционный подход к обновлению ПО «на следующем спринте» больше не обеспечивает безопасность.
- Использование ИИ ускоряет как поиск уязвимостей, так и создание эксплойтов для них.
- Любые зависимости в продакшене старше одного месяца становятся серьезным вектором атаки.
Критические уязвимости у крупных вендоров загибаются в параболу
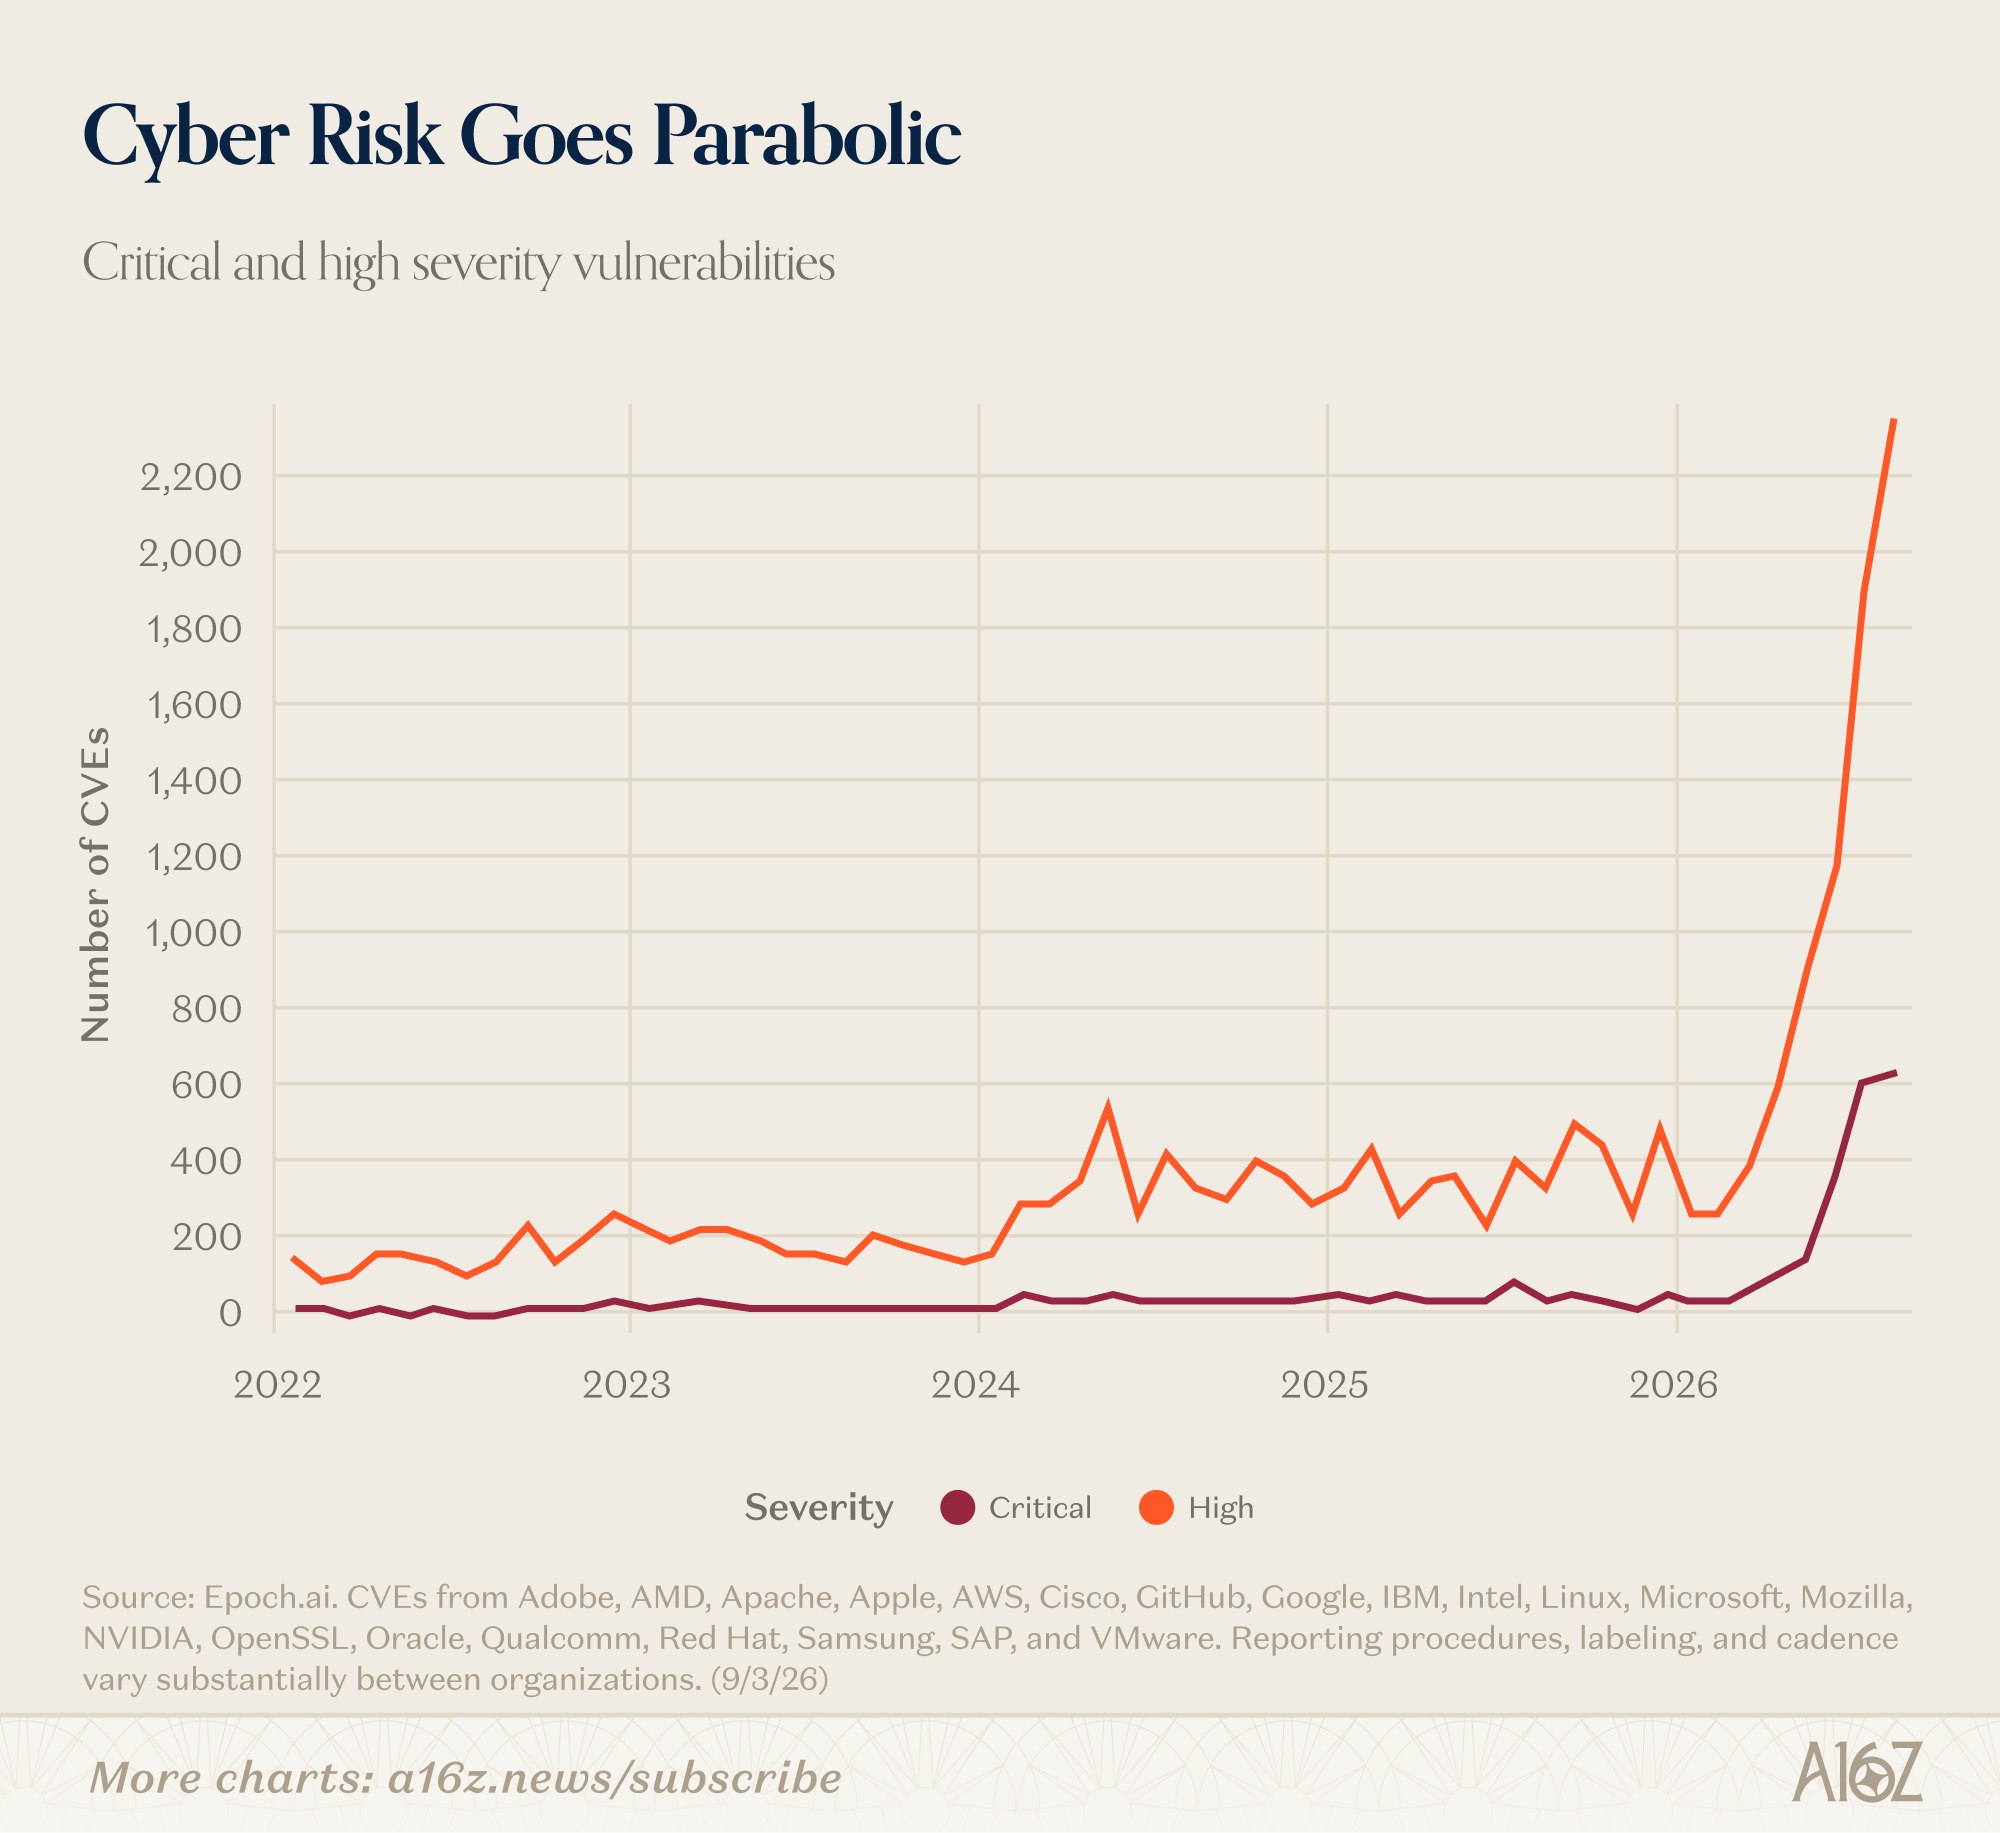
В свежем выпуске Charts of the Week от a16z есть график уязвимостей у Apple, Microsoft, Google, AWS, Cisco, Linux, Oracle и еще полутора десятков вендоров. Четыре года линия колебалась в районе 100-500 в месяц, critical держались ниже 100. С весны 2026 обе устремились вертикально: high к сентябрю больше 2 300, critical около 600.
Автор оговаривается, что часть роста может быть сменой методики репортинга. Но там же данные ZeroDayClock: 87% уязвимостей используют в день раскрытия или раньше, медиана до эксплойта один день, прогноз на следующий год одна минута. В 2022 половина дыр жила через полтора месяца после обнаружения, сейчас кривая выживания эксплойта к этому сроку падает до нуля.
a16z пишет, что ИИ изменил порядки в поиске дыр, и в их использовании. Зависимости старше месяца в проде это открытая дверь, и патчить на следующем спринте больше не вариант.
Сергей Булаев AI 🤖 - об AI и не только
Кратко (AI)
Согласно отчету a16z, количество критических уязвимостей у крупнейших IT-вендоров начало стремительно расти с весны 2026 года. Данные ZeroDayClock подтверждают, что время между обнаружением уязвимости и ее эксплуатацией сократилось до одного дня, что делает традиционные циклы патчинга неэффективными.
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖