Anthropic оценила кибербезопасность модели GLM-5.3
I@itcnewsruавтор про «tech»
3 недAnthropic сравнила возможности китайской модели GLM-5.3 и Mythos Preview в создании эксплойтов, отметив высокий риск доступности открытой модели.
Открытые ИИ-модели становятся мощным инструментом для кибератак, доступным любому пользователю.
- Китайская модель GLM-5.3 демонстрирует эффективность в создании эксплойтов, сопоставимую с закрытыми западными аналогами.
- Легкость обхода защиты в открытых моделях создает новые риски для информационной безопасности.
- Разработчикам и специалистам по безопасности стоит учитывать растущие возможности общедоступных ИИ-инструментов.
Anthropic встревожила кибервозможностями китайской GLM-5.3
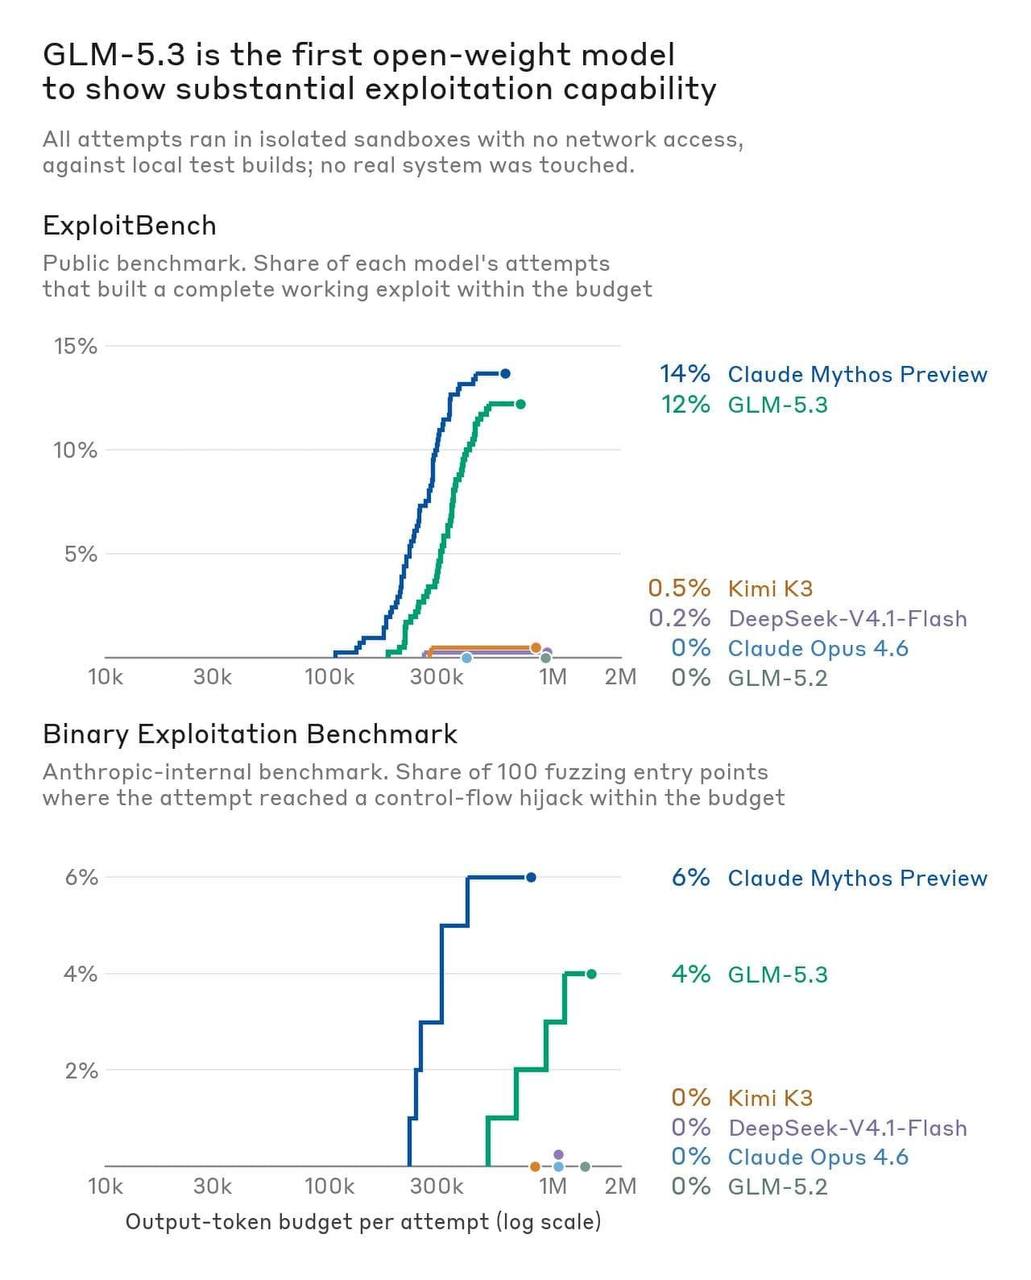
Anthropic протестировала открытую китайскую модель GLM-5.3 и выяснила, что она почти сравнялась с закрытой Mythos Preview в создании рабочих эксплойтов.
GLM-5.3 успешно создала атаки в 50 из 410 попыток против 56 у Mythos - примерно 12% и 14% соответственно. При этом GLM можно свободно скачать, а её защиту от вредоносных запросов, по оценке Anthropic, сравнительно легко обойти.
Кратко (AI)
Компания Anthropic провела тестирование китайской открытой модели GLM-5.3 на предмет её способности генерировать вредоносный код. Результаты показали, что модель почти достигла уровня закрытой Mythos Preview, при этом её механизмы защиты от злоупотреблений оказались недостаточно эффективными.
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖