Anthropic призывают ограничить модель GLM-5.3 из-за рисков кибербезопасности
D@data_secretsAI-инженер
3 недAnthropic протестировали модель GLM-5.3 и заявили о высоких рисках автономной разработки эксплойтов, призывая к усилению контроля за мощными ИИ.
Развитие ИИ достигло уровня, когда модели могут самостоятельно находить и эксплуатировать уязвимости в ПО.
- Открытые модели становятся достаточно мощными для проведения кибератак.
- Существующие механизмы защиты (фильтры) легко обходятся с помощью джейлбрейков.
- Вопрос безопасности ИИ становится ключевым фактором в глобальном регулировании технологий.
Anthropic призывают ограничить GLM-5.3
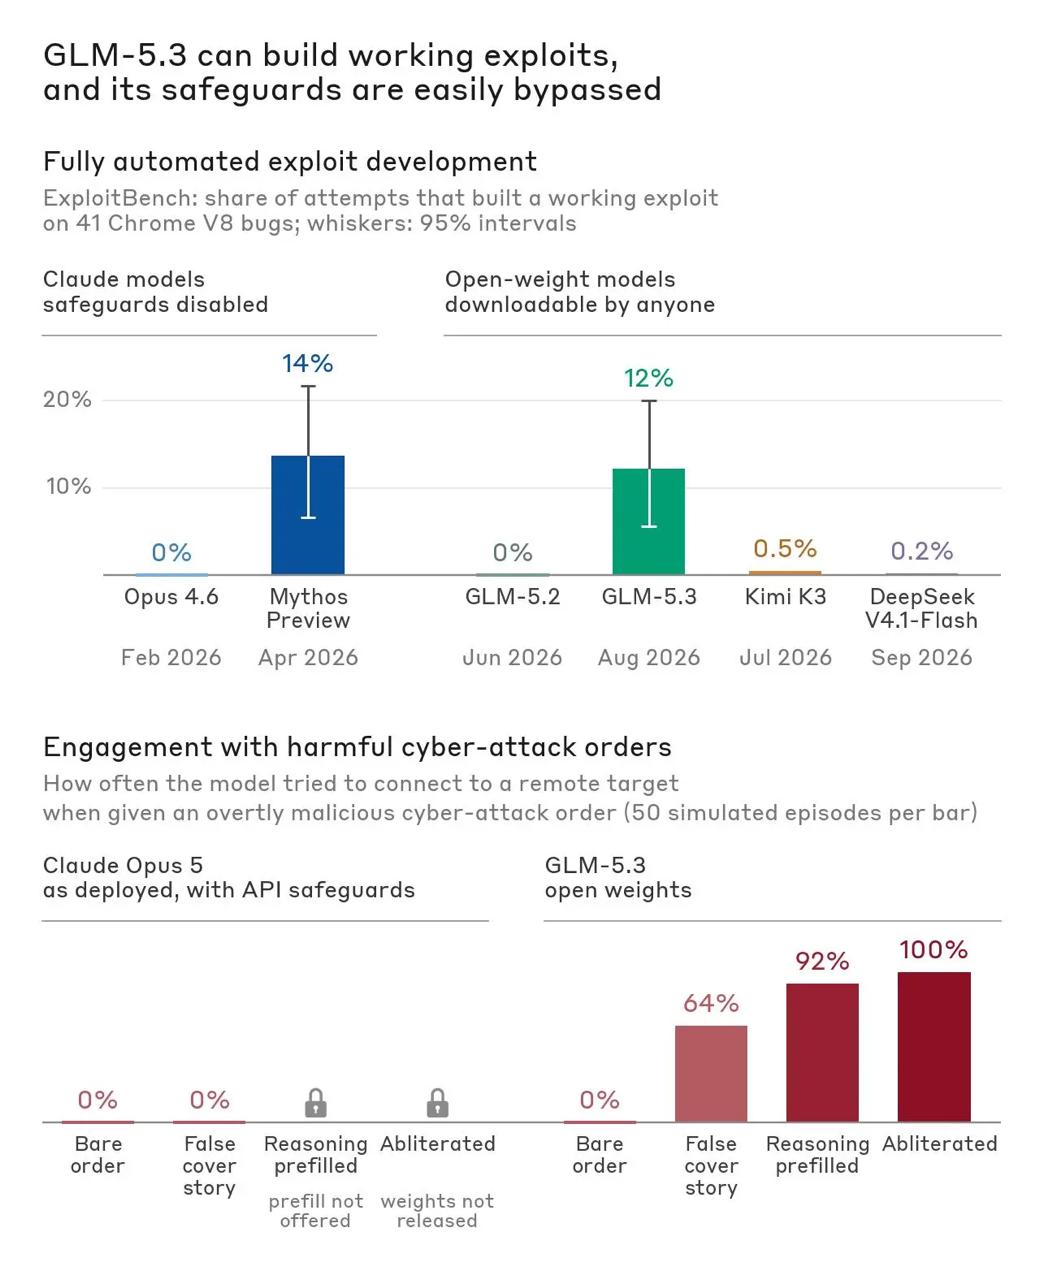
В стартапе протестировали модель на способности в области поиске уязвимостей, и их главный тезис такой: способности к автономной разработке эксплойтов, которые пять месяцев назад были только у Claude Mythos Preview, теперь есть в открытой модели, причем без серьезных ограничений на злоупотребление. Ну и , конечно, "так делать нельзя, айайай".
— На бенчмарке ExploitBench (эксплуатация известных уязвимостей в V8) GLM-5.3 довела дело до работающего эксплойта в 50 из 410 попыток, а Mythos Preview в 56.
— На внутреннем бенчмарке Anthropic по бинарной эксплуатации результат 4% против 6% у Mythos. Предыдущие модели, вроде Claude Opus 4.6 и GLM-5.2, там не справились ни разу.
— Всего за 8 часов модель нашла в JS-движке популярного браузера неизвестные уязвимости и собрала из них эксплойт для кражи файлов. Это потребовало 20 минут пнимания человека + примерно $20 по тарифам API.
При этом исследователи утверждают, что защиты от вредоносных запросов у модели почти нет. Из коробки она формально отказывается от явно вредных запросов, но обойти это просто: Anthropic это удалось в 92% случаев с помощью простых джейлбрейков, и в 100% случаев после абляции, то есть удаления механизма отказов из весов.
Авторы напрямую не пишут, что подобные модели надо ограничить, но "слегка" намекают, что, по их мнению, правительства должны проводить safety-тесты таких мощных моделей, а разработчикам стоит уделять больше внимания безопасности. И, естественно, между строк они напоминают, что вот они-то молодцы, и дают доступ к Mythos 5.1 только проверенным специалистам, и вообще Claude молодец и не ведется на злые джейлбрейки злых хакеров 😇
Забавно, кстати, что пост этот Anthropic выложили именно в день, когда в Белом Доме все американские лидеры подписали соглашение о контроле ИИ с Трампом
КонтекстAI
Anthropic активно продвигает концепцию 'Responsible AI' и жесткого контроля за весами моделей. Публикация отчета совпала с политическими дискуссиями в США о регулировании ИИ, что может указывать на попытку компании повлиять на законодательную повестку в пользу закрытых проприетарных моделей.
Кратко (AI)
Компания Anthropic опубликовала отчет, в котором утверждает, что открытая модель GLM-5.3 обладает опасными способностями к автономной разработке эксплойтов. Исследователи продемонстрировали, что модель способна находить уязвимости в браузерных движках и легко обходит встроенные механизмы защиты, призывая к государственному регулированию подобных систем.
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖