Взлом министерства здравоохранения Австралии с помощью LLM
К@kratko_po_deluмедиа / агрегатор
1 месКраткая рефлексия на тему инцидента с использованием LLM для взлома систем министерства здравоохранения Австралии.
Использование ИИ в кибератаках становится новой реальностью для государственных структур.
- LLM могут быть использованы для автоматизации поиска уязвимостей в коде и системах.
- Государственные организации становятся приоритетными целями для атак с применением ИИ.
- Необходим пересмотр протоколов кибербезопасности с учетом возможностей современных нейросетей.
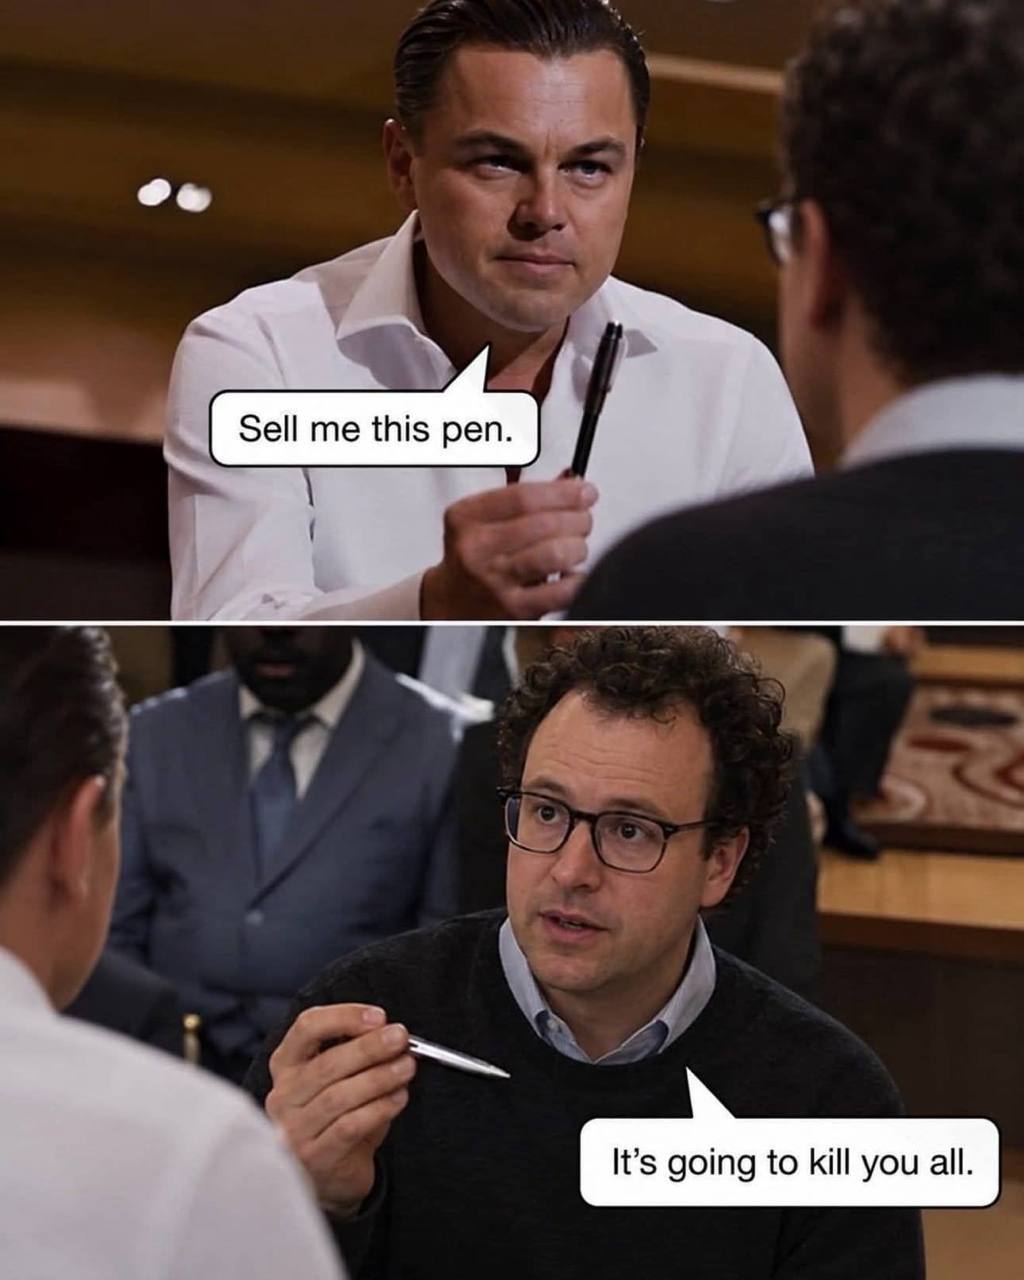
Пятничная рефлексия по мотивам взлома министерства здравоохранения Австралии LLM-кой.
Да, да, на картинке нужен Альтман, но нет времени править — спешу в аэропорт
@kratko_po_delu
КонтекстAI
Речь идет о сообщениях об использовании LLM для поиска уязвимостей или проведения атак на государственные информационные системы. Подобные инциденты подчеркивают растущие риски кибербезопасности, связанные с доступностью инструментов на базе ИИ для злоумышленников.
Кратко (AI)
Автор делится мыслями по поводу недавнего инцидента, связанного с использованием больших языковых моделей для взлома инфраструктуры министерства здравоохранения Австралии. Пост носит характер пятничной рефлексии.
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖