Anthropic обвинила китайские компании в краже ответов Claude
D@data_secretsAI-инженер
1 месAnthropic заявила, что Moonshot и DeepSeek подменяли ответы своих моделей ответами Claude для обучения и обмана пользователей.
Это серьезный инцидент с безопасностью данных, который ставит под угрозу конфиденциальность пользователей китайских ИИ-сервисов.
- Пользователи передавали свои данные сторонним сервисам, не зная, что они пересылаются в Anthropic.
- Китайские компании использовали ответы Claude для обучения своих моделей без лицензии.
- Утечка затронула чувствительные данные, включая учетные записи и корпоративный код.
Moonshot и DeepSeek подменяли ответы своих моделей ответами Claude, не предупреждая об этом пользователей 👀
Anthropic выпустили настоящие «записки из апокалипсиса»: документ под названием «Detecting and countering misuse of AI», в котором отчитываются о случаях, когда Claude использовался для какой-либо вредоносной деятельности.
Чего там только нет, если честно. Шпионаж, взломы, крупные информационные операции, вербовка, управление оружием, разработка биооружия, мошенничество…
Ну и дистилляция, конечно. Один из самых «веселых» разделов.
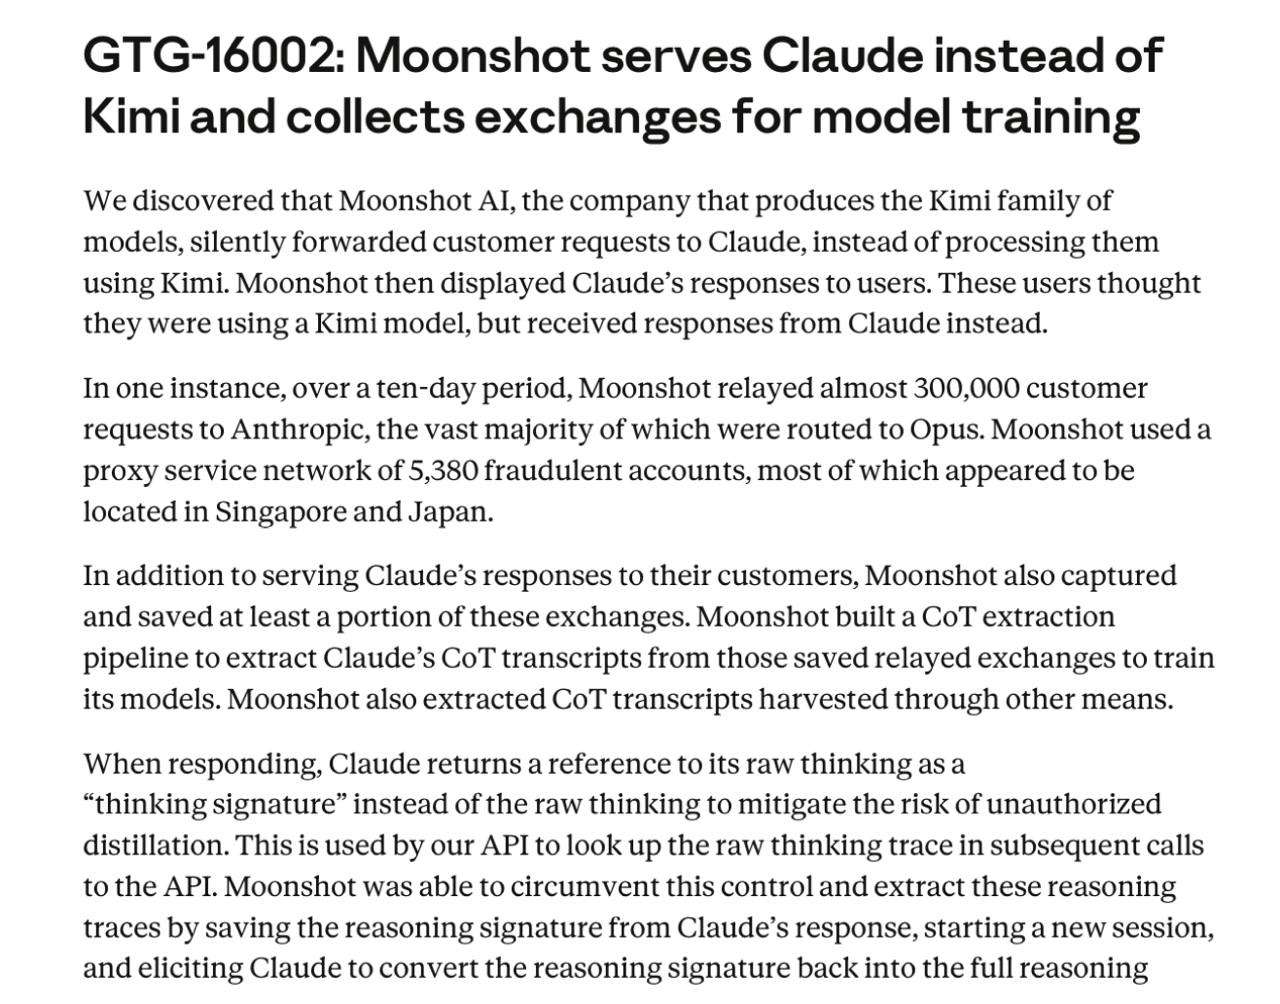
В общем, Anthropic утверждают, что помимо уже привычной кражи ответов моделей с фейковых аккаунтов (недавно они зафиксировали крупнейшую за все время атаку Alibaba, которая отправляла до 3 млн запросов в день с 3500+ фейков) китайцы теперь еще и внаглую подменяют ответы своих моделей на ответы Claude прямо на проде.
В смекалке им отказать нельзя, потому что так убиваются два зайца разом:
1. Пользователи думают, что у тебя умная модель 🗿
2. Каждый такой обмен – это бесплатный обучающий пример вида «вопрос реального пользователя -> качественный ответ Claude»
В частности, подобное поведение зафиксировали от DeepSeek и Moonshot (Kimi). Moonshot за 10 дней перенаправила Anthropic почти 300 000 запросов клиентов, подавляющее большинство – на Opus. DeepSeek делала похожее, но избирательнее: они проверяли входящие запросы на строки, характерные для Claude Code или OpenCode, и именно их перенаправляли.
Напоминаем: пользователь при этом думает, что общается с Kimi или DeepSeek соответственно. И все конфиденциальные данные, которые люди вводили, тоже отправлялись без их ведома в Anthropic.
Таким образом, Anthropic утверждают, что к ним утекли: данные слежки от пользователя, предположительно связанного с Народно-освободительной армией Китая; чувствительный код и учетки одного крупного китайского госпредприятия; учетные данные к базе данных, связанной с Минобороны РФ.
Zhipu (GLM) и Xiaomi, кстати, тоже прогоняли собственные пользовательские сессии через Claude ради дистилляции, но хотя бы не заменяли ответы для юзеров на лету.
Также многие китайские стартапы научились вытаскивать скрытые CoT из моделей Anthropic. Для этого они просто перенаправляют зашифрованные цепочки рассуждений в новую сессию Claude, в которой нет контекста о том, что это скрытая информация, и просят модель конвертировать их обратно в нормальный текст – например, под видом отладки.
Ссылку на полный отчет оставляем: https://www.anthropic.com/threat-intelligence-report-september-2026
КонтекстAI
Anthropic выпустила отчет 'Detecting and countering misuse of AI', анализирующий угрозы безопасности и неправомерное использование их моделей. В отчете подробно описываются методы, которыми сторонние разработчики пытаются использовать инфраструктуру Claude для дистилляции знаний или обхода ограничений, что создает риски утечки данных пользователей.
Кратко (AI)
Anthropic опубликовала отчет о злоупотреблениях, в котором обвинила китайские компании Moonshot и DeepSeek в перенаправлении пользовательских запросов к Claude без ведома клиентов. Это позволяло компаниям выдавать ответы Claude за свои собственные и собирать данные для обучения моделей. В результате инцидента конфиденциальные данные пользователей, включая чувствительный код и учетные записи, оказались переданы на серверы Anthropic.
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖