Вредоносное ПО в ответах Claude: кейс Refi Hub
v@vcnewsмедиа / агрегатор
1 месСооснователь Refi Hub сообщил о заражении вирусом через вредоносную ссылку и файл SKILL.md, замаскированный под расширение для Claude Code.
Это важный пример того, как злоумышленники используют доверие к ИИ-инструментам для распространения вирусов.
- Пользователи ИИ-ассистентов могут стать жертвами атак через сгенерированные ссылки.
- Вредоносные файлы могут маскироваться под легитимные расширения или конфигурационные файлы для инструментов разработки.
- Атака продемонстрировала способность вируса сохраняться в системе даже после переустановки ОС.
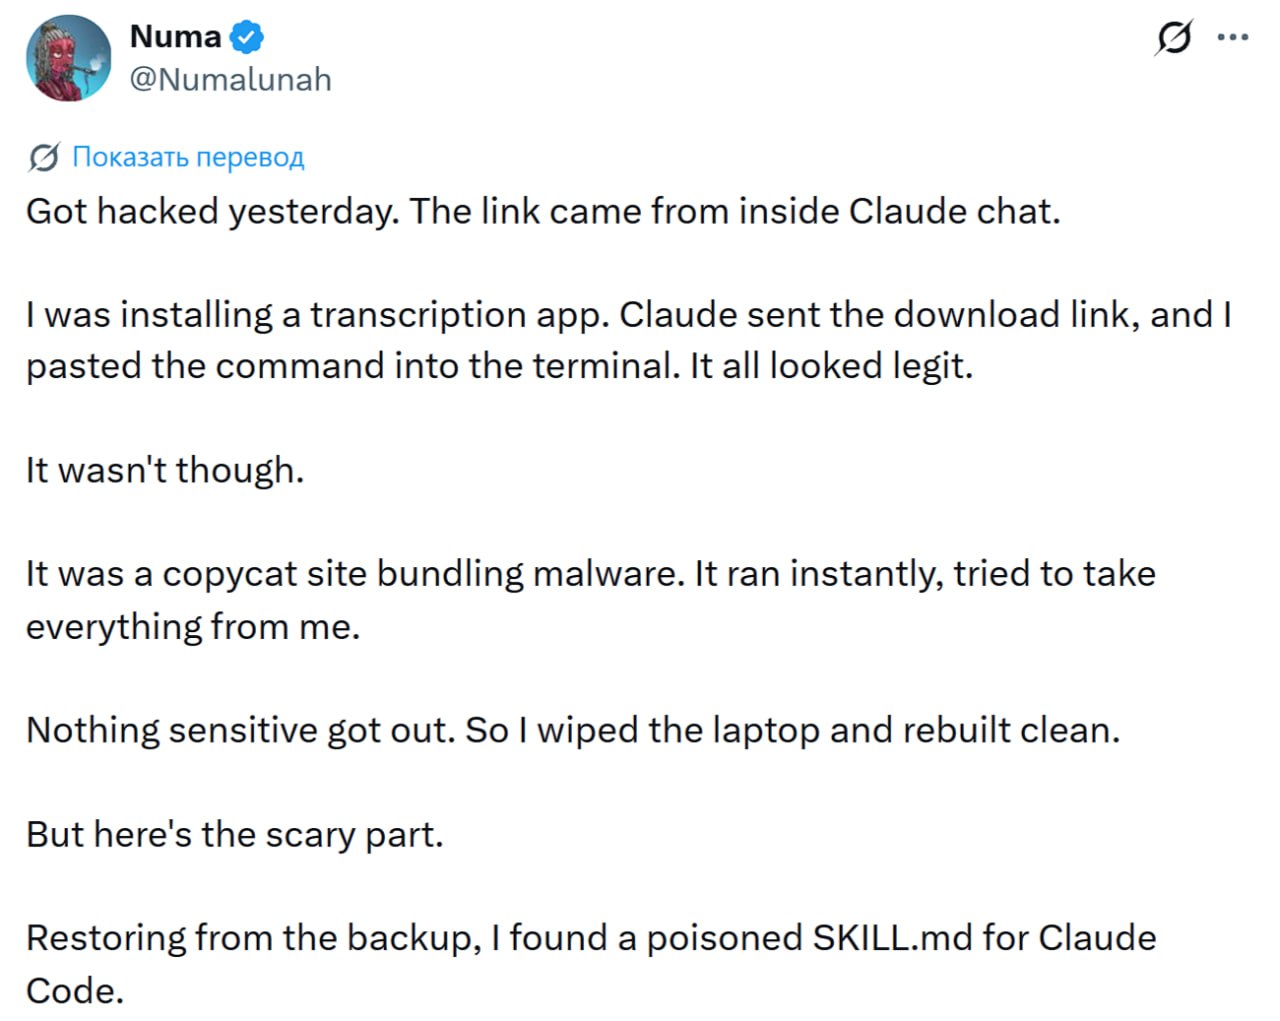
Сооснователь инвестиционной блокчейн-платформы Refi Hub рассказал, как «поймал» вирус по ссылке в ответе Claude.
Злоумышленники также замаскировали вредоносный файл под «навык» SKILL.md для Claude Code. Он запускал вирус даже после переустановки Windows
vc.ru/ai/3110466
Кратко (AI)
Сооснователь платформы Refi Hub столкнулся с кибератакой, при которой вредоносное ПО распространялось через ссылки в ответах нейросети Claude. Злоумышленники использовали файл SKILL.md, имитирующий расширение для Claude Code, что приводило к стойкому заражению системы.
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖