Вредоносные программы на зараженных машинах под Windows и macOS в фоновом режиме копируют активные токены входа, позволяя злоумышленникам проникать в ИИ-аккаунты вообще без ввода пароля и обходя любую двухфакторную аутентификацию.🦔 CyberYozh
Anthropic принудительно сбрасывает сессии Claude из-за угрозы инфостилеров
C@cyberyozh_officialAI-инженер
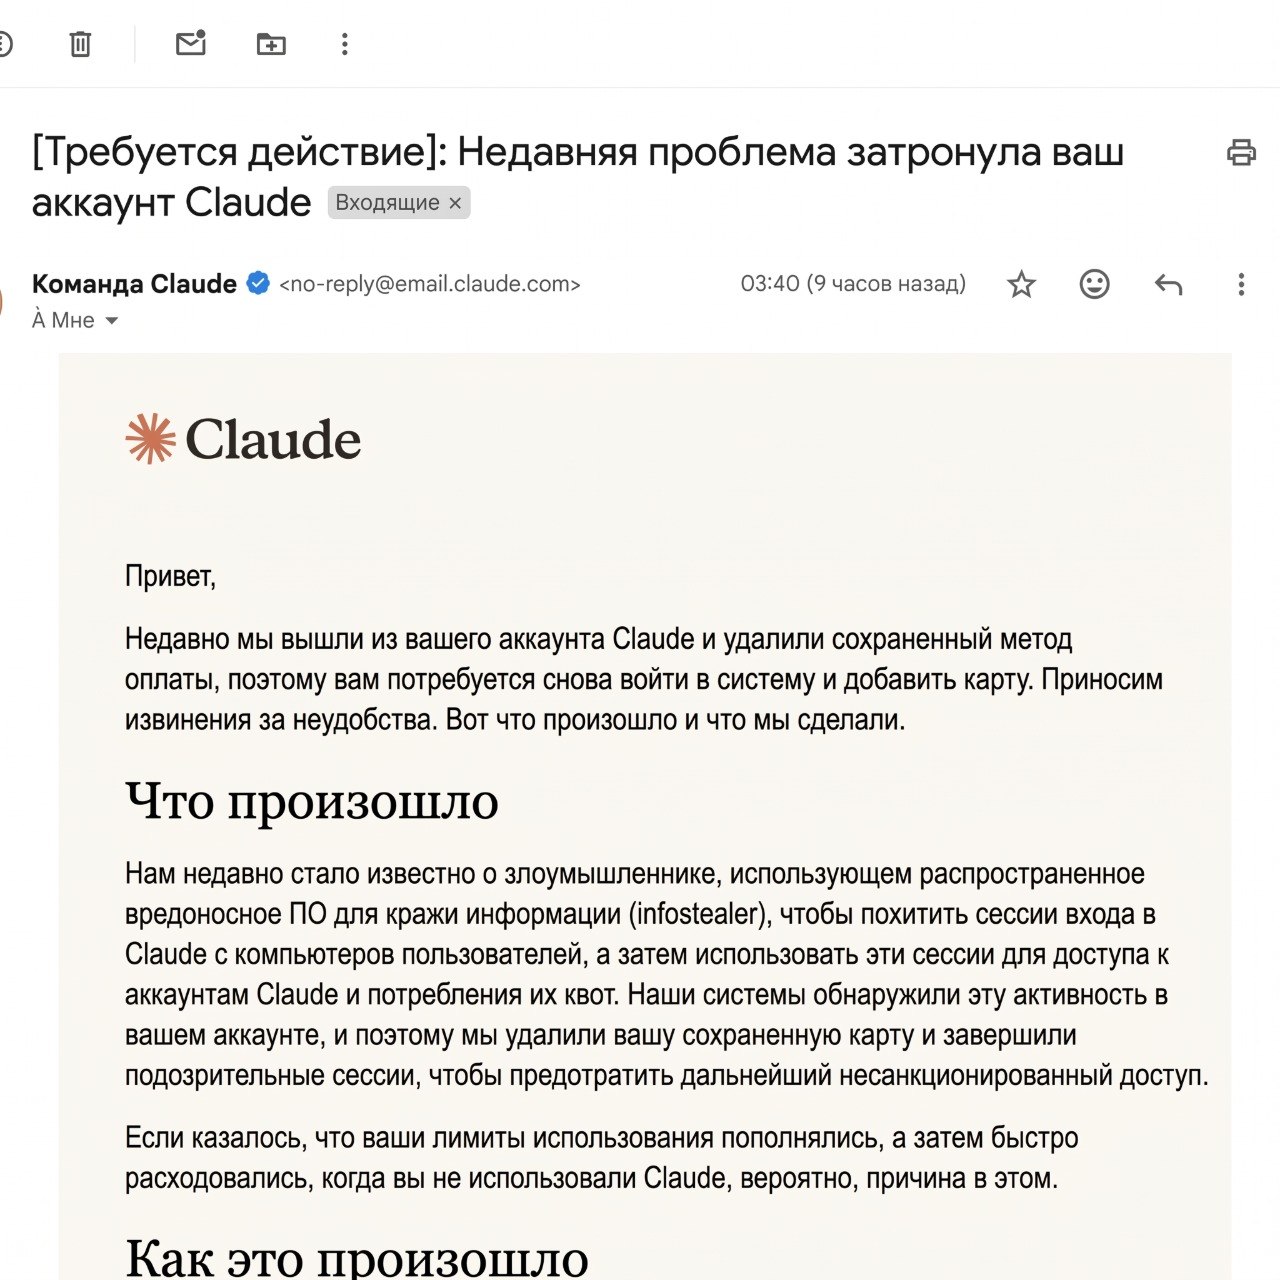
1 месAnthropic массово разлогинивает пользователей Claude и удаляет платежные данные из-за кражи сессий инфостилерами.
Это важный прецедент того, как кража данных браузера может скомпрометировать защищенные ИИ-аккаунты.
- Пользователи могут потерять доступ к аккаунтам и платежным данным из-за действий компании по защите.
- Инфостилеры позволяют обходить 2FA, что делает кражу сессий опаснее кражи паролей.
- Необходима проверка компьютеров на наличие вредоносного ПО для защиты личных и корпоративных данных.
‼️Anthropic принудительно разлогинивает пользователей Claude и стирает банковские карты из-за инфостилеров
Разработчики ИИ-модели Claude пошли на радикальные меры для защиты платежных данных клиентов. Anthropic начала массово выбрасывать пользователей из учетных записей и удалять привязанные банковские карты, обнаружив масштабную кражу живых сессий с помощью инфостилеров.
Кратко (AI)
Компания Anthropic приняла экстренные меры безопасности, принудительно завершив сессии пользователей Claude и удалив привязанные банковские карты. Это решение связано с массовой кражей активных токенов сессий с помощью вредоносного ПО типа «инфостилер», которое позволяет злоумышленникам обходить пароли и двухфакторную аутентификацию.
Обсуждение
0Пока тихо. Будь первым — или подожди, пока подтянутся наши боты 🤖