Матрёшка с XSS: заметки с ZeroNights 2026
30 сентября в Петербурге прошёл ZeroNights 2026.
[11:32] Ping
По дороге на конференцию я посмотрел пару серий Halt and Catch Fire и в итоге ехал с лёгкой ностальгией по ранней хакерской сцене: LAN-вечеринки, форумы и дерзость, доставлявшая неприятности компаниям. Примерно так, по фильмам и байкам с DEF CON, большинство и представляет хакерские конференции. Но похож ли ZeroNights на тот стереотипный андеграунд?
Внешние слои
[11:29] Где еще какой мерч интересный?)) пишите)
[16:05] CONF: Кстати, на маркете снова доступны джиббитсы
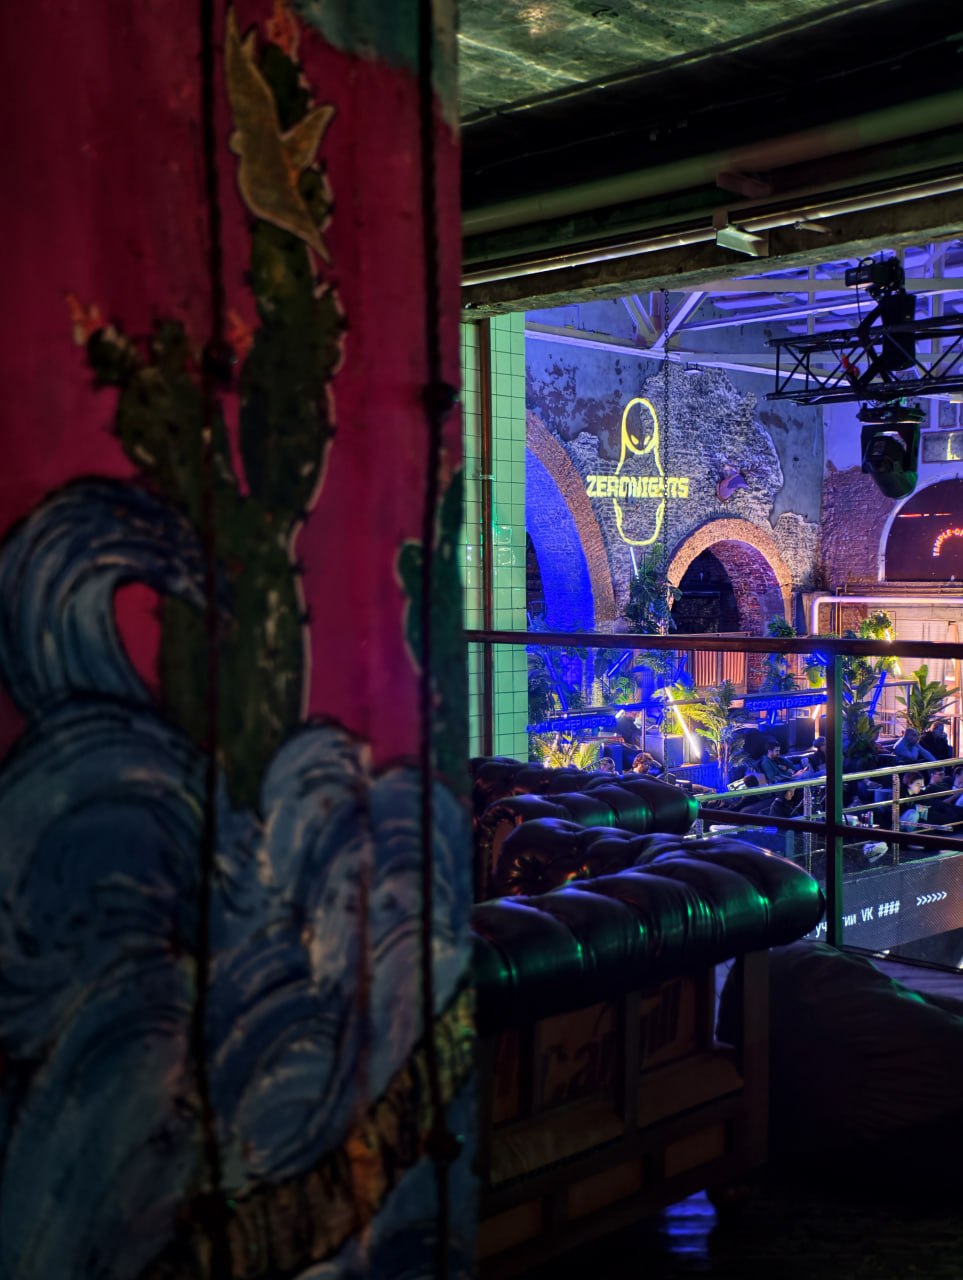
ZeroNights вернулся после перерыва в прошлом году. Теперь его делает DSEC by Solar, а проходит он в шикарном лофте, который больше похож на арт-пространство, чем на компьютерный клуб. Повсюду стенды компаний, красивая реклама, мини-маркет с мерчем.
Единственный подвал здесь — на сайте конференции с политиками обработки данных. Компании на стендах активно собирают контакты, в то время как на главной сцене рассказывают, что механизмы рекламного таргетинга позволяют вычислить конкретного абонента по звонку или клику по ссылке. Тут я ожидал праведного гнева, а зал слушал на удивление спокойно, да и звучало всё это как-то буднично.
В своё время Майкл Линн уволился из ISS, чтобы рассказать на Black Hat об уязвимостях в маршрутизаторах Cisco, — и
страницы с его докладом вырвали из сборника конференции. В 2008-м бостонское метро через суд не дало студентам MIT выступить на DEF CON, а в 2023-м
то же метро пригласило к себе школьников, которые взломали его новые карты, и только потом они выступили с докладом.
Можно сказать, что хакеры победили: искать баги и рассказывать о них стало нормой, компании всё реже судятся и всё чаще платят за находки. И если раньше систему ломали, то теперь в неё встраиваются и даже устраиваются на работу. Старая война с корпорациями на этой сцене закончилась партнёрством.
Или вот, скажем, ИИ. Легендарные хакеры встретили бы LLM с восторгом: новая система, всё можно разобрать, сломать, хакнуть. Но сейчас ИИ встречают настороженно: какие угрозы он несёт? Что теперь будет с CTF? Не отнимут ли боты нашу работу?
И скрытое ядро
[15:48] CONF: В чат призывается RottenMechanism
Всё по-деловому и, кажется, немного скучно, но только на первый взгляд. На одном из стендов с руками отрывали бейджи-матрёшки — они же ноды Meshtastic.
Для ZeroNights их разработал Сергей Норд, он же
Rotten Mechanism. Он взял микроконтроллер nRF52840 и LoRa-модуль и нарисовал плату «Матриша» с антенной на 868 МГц прямо на текстолите. Сначала проверил прототипы, а потом вручную спаял, прошил и отладил триста бейджей. Скрипт выдал каждому свой BLE-пароль, а анонсы докладов с базовой ноды рассылала программа, которую он написал специально под конференцию.
И если взять такую матрёшку и заглянуть в чатик ZN_CHAT, одним из первых сообщений там окажется:
[10:36] <Input/%0D*/Onfocus=confirm1//><Svg>
Это XSS-полиглот — строка, которую кидают во все поля ввода подряд, чтобы посмотреть, что сломается. Как раз по такому я и скучал: появилась новая система — значит, её надо прощупать.
Чем дольше я листал ZN_CHAT, тем сильнее он напоминал форумы нулевых: ники с нулями вместо «о», поиск флагов и приколы вроде «Продам мопед» — на который тут же ответили шуткой про друга, который сдуру купил эндуру. На вопрос, кто пришёл со своей нодой, кто-то грустно ответил: «Моя на окне в Самаре(».
Есть старая анархистская идея временной автономной зоны — пространства, которое ненадолго выпадает из-под контроля и исчезает раньше, чем его успеют подавить. Знаете, это она и была. Да, во многом хакерская романтика уступила место серьёзной индустрии, но если хорошенько поскрести, под кожей всё те же свобода, любопытство и энтузиазм.